拨测实战:站点日常巡检,DNS 查询降低域名隐形故障风险
站没挂,域名先不解析了
我遇到过一种最难受的故障:服务器好好的,监控里的站点一直正常,可新用户就是打不开。原因不在服务器,在解析——记录被改过,或者 NS 那边出了状况。老用户因为本地缓存还能撑一阵,看起来像「只有一部分人有问题」。
这类故障不报错、不告警,等你发现的时候,往往已经有用户默默走了。
本地查一次,等于没查
浏览器、系统、路由器都有 DNS 缓存,本地递归服务器也有。你在自己电脑上看到解析正常,可能只是缓存还没过期。
真正有效的巡检,是从不同地区、不同运营商的网络里同时问一遍:解析出来的 IP 一不一样,耗时有没有异常。我日常就打开宝塔拨测的 DNS 测速跑一轮,A、AAAA、CNAME、MX、NS 这些记录类型分开查,很快能看到各地返回的结果和耗时。
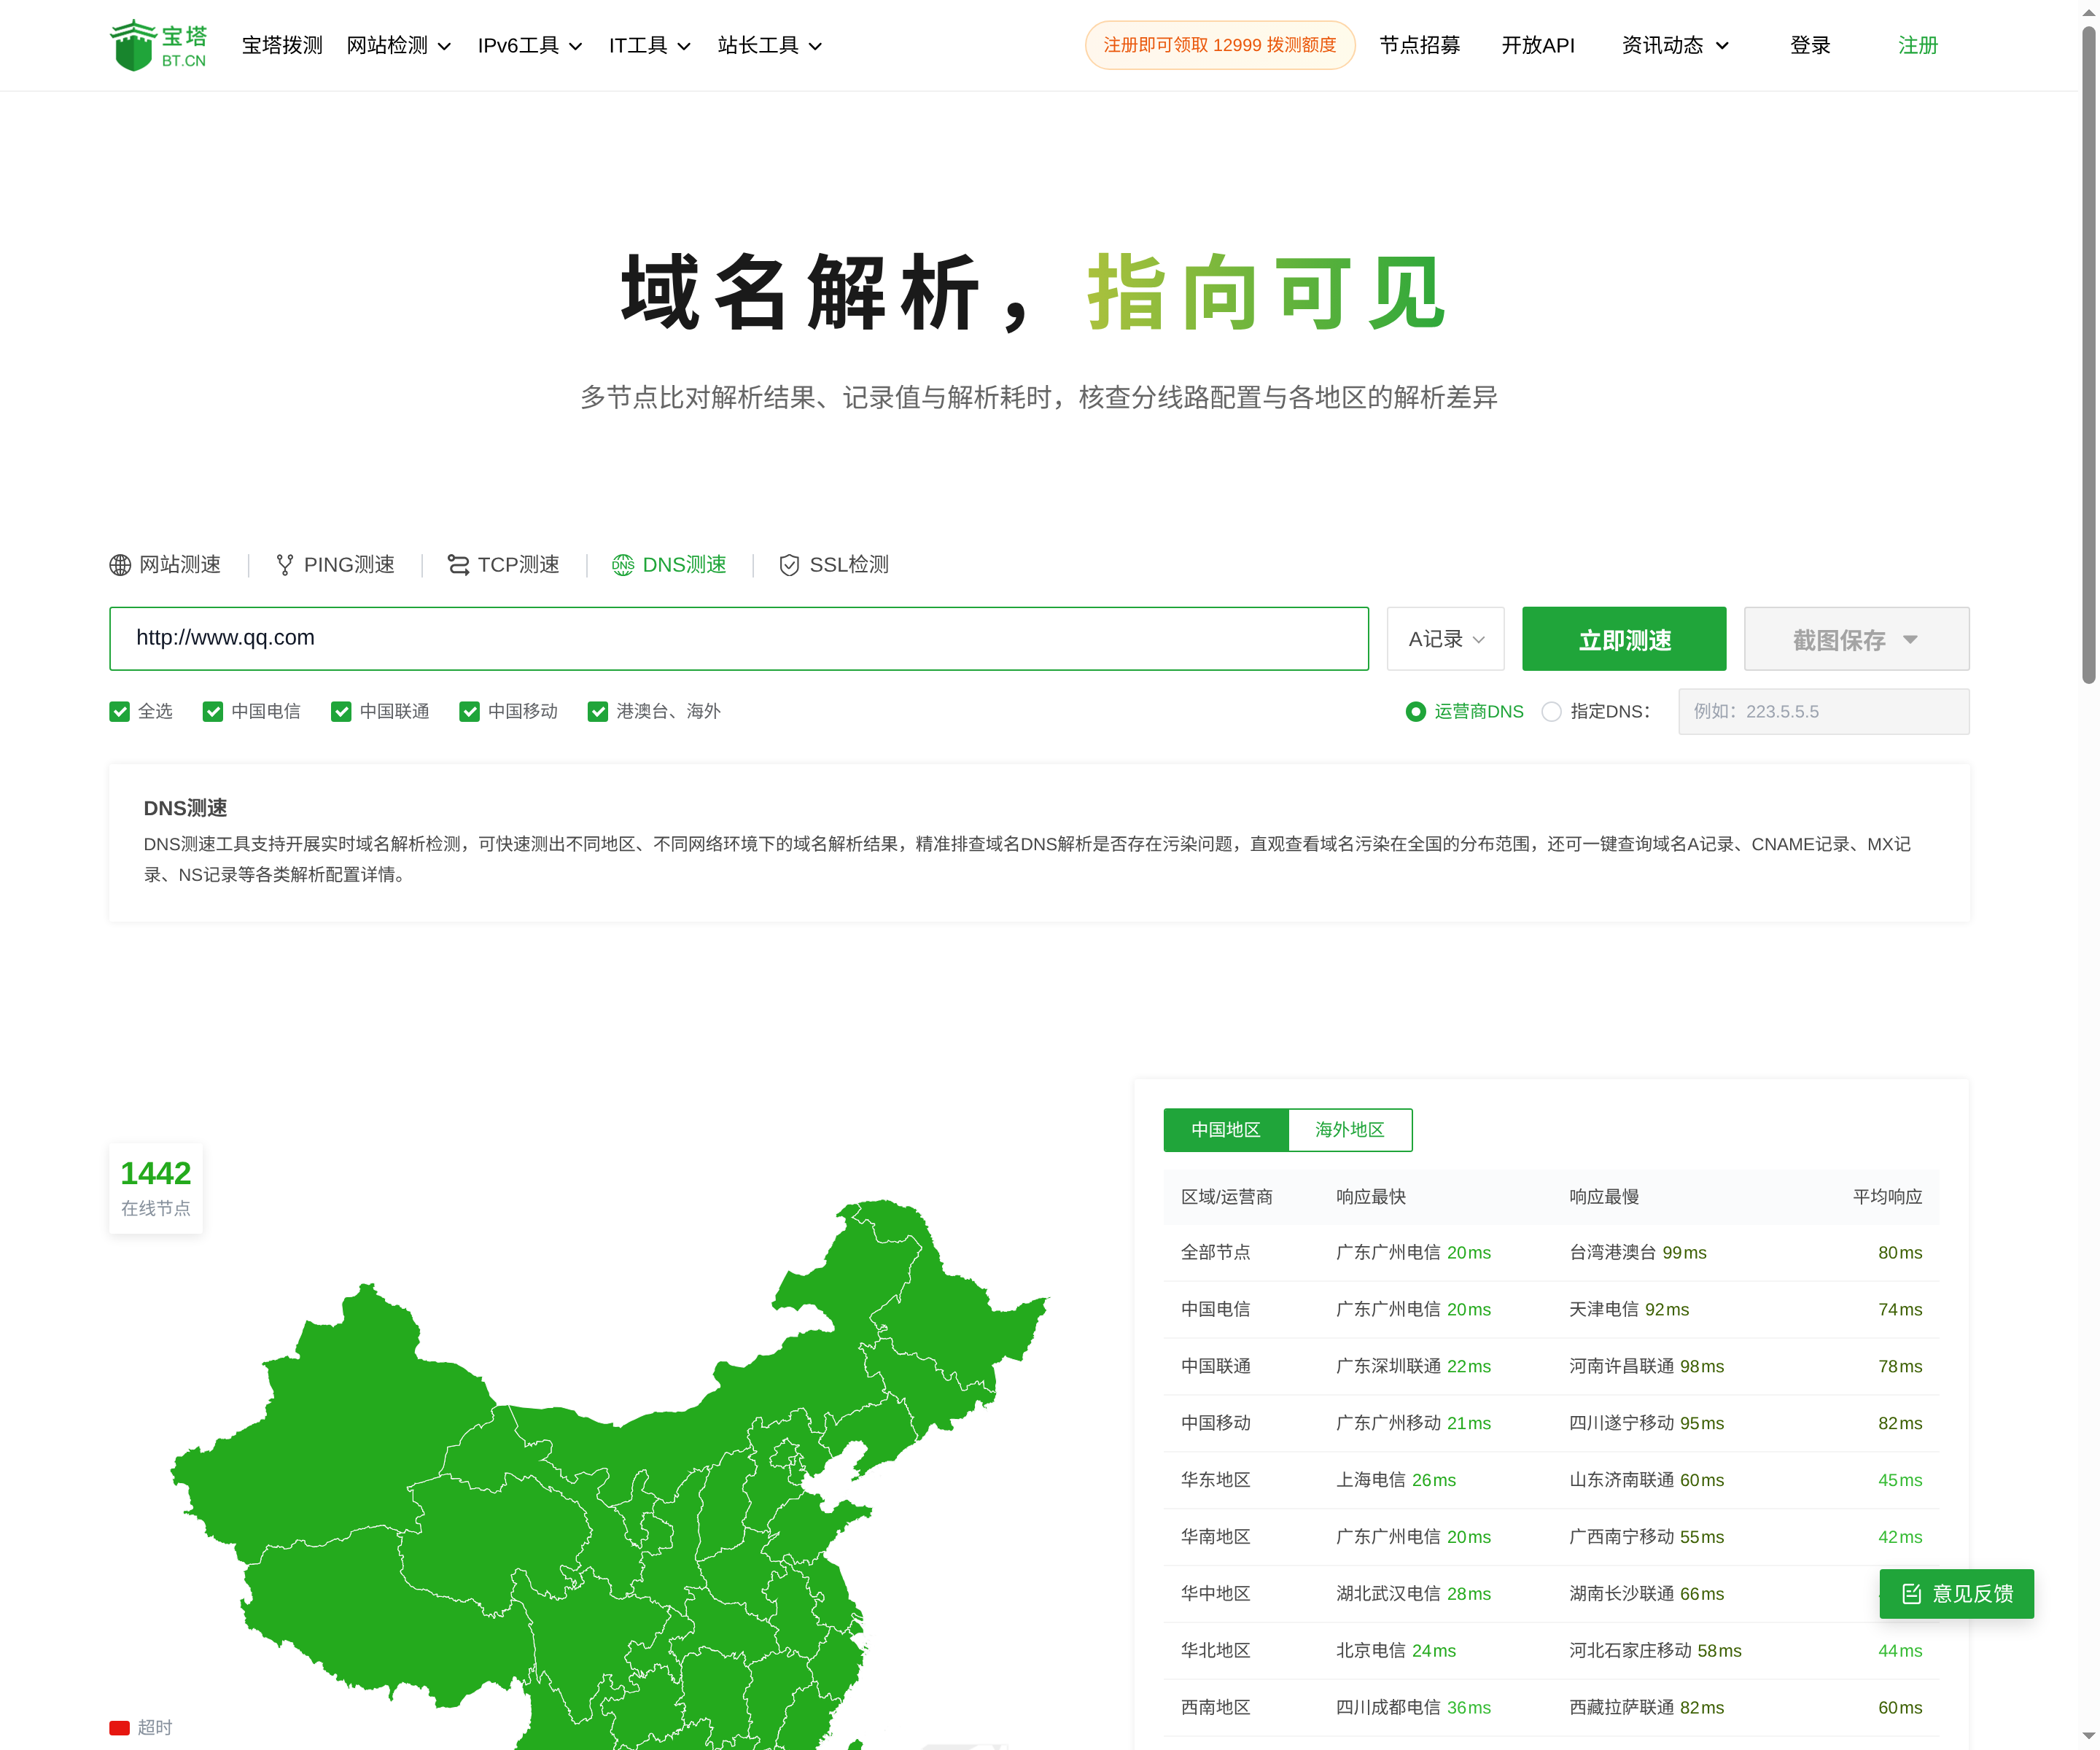
DNS 查询:多地区多运营商解析结果对比
巡检我固定看这几项
一是记录值。A 记录指向的 IP 是不是还在用,CNAME 的目标有没有拼错、有没有指向已经下线的地址,MX 和 NS 有没有被谁动过。
二是各地一致性。分线路解析本来就会不一样,但差异应该有规律:同一个服务商、同一段地址。如果突然冒出一个不属于你的 IP,那就得查了。
三是解析耗时。各地有快有慢很正常,我主要看响应最慢的节点和平均响应。某个地区持续偏慢,可能是那条链路的递归服务器有问题,也可能是权威服务器对该地区响应差。
记录值对了,也可能有隐形问题
CNAME 链太长是常见坑:A 指 B,B 又指 C,每多一层,解析就多一次往返,用户端感知就是「打开慢半拍」。
TTL 设得太长,换了 IP 之后旧缓存要很久才过期;设得太短,解析请求全压到权威服务器,高峰期容易抖。这两个极端都不会直接报错,只会在某天突然表现为「部分地区访问异常」。
NS 记录更值得定期看一眼。域名到期、NS 被改成别人的地址,这类事故一旦发生,整个域名都不归你控制。
用分组和复测判断范围
单次结果只能当线索。看到异常,我会按运营商和地区分组再看一遍:只有某个运营商异常,偏线路和递归服务器;所有分组都异常,往权威解析和记录配置上查。
然后连测两三次,换个时间点。稳定复现的才是真问题,忽有忽无的更像抖动。这两类处理方式完全不一样,别混在一起看。
巡检频率和该警惕的信号
不用天天盯着,每周固定跑一轮,域名、解析商、服务器有任何变更之后再补一次,成本很低。
真正该警惕的是这几种:多地返回陌生 IP、记录值和后台配置对不上、解析耗时突然翻倍、NS 指向了不认识的服务器。出现任意一条,就别等用户来告诉你。
