拨测实战:IPv6环境下在线Ping测试需要注意什么
一次全是超时的测试
给一个站开 IPv6,我在线跑了一轮 Ping,满屏超时,第一反应是 IPv6 没配好,回头去翻网卡和路由。查了半天,地址是通的,本地也能连,问题出在 ICMPv6 被云防火墙默认拦掉了。
IPv4 时代 ping 不通就看网络,IPv6 时代这个习惯要改。它多了几道 IPv4 没有的关口,随便挑一个都会让结果变成超时。
先确认域名有没有 AAAA 记录
IPv6 Ping 的第一步不是发 ICMP,是解析。域名如果只有 A 记录,没有 AAAA 记录,纯 IPv6 节点根本找不到目标地址,结果只能是不通。
这种情况用宝塔拨测的 IPv6 Ping 测速一测就能看出来,它跑在纯 IPv6 环境里,不会偷偷回退到 IPv4,通不通就是真话。测之前也可以在 DNS 查询那边确认一下 AAAA 记录存不存在、指得对不对。
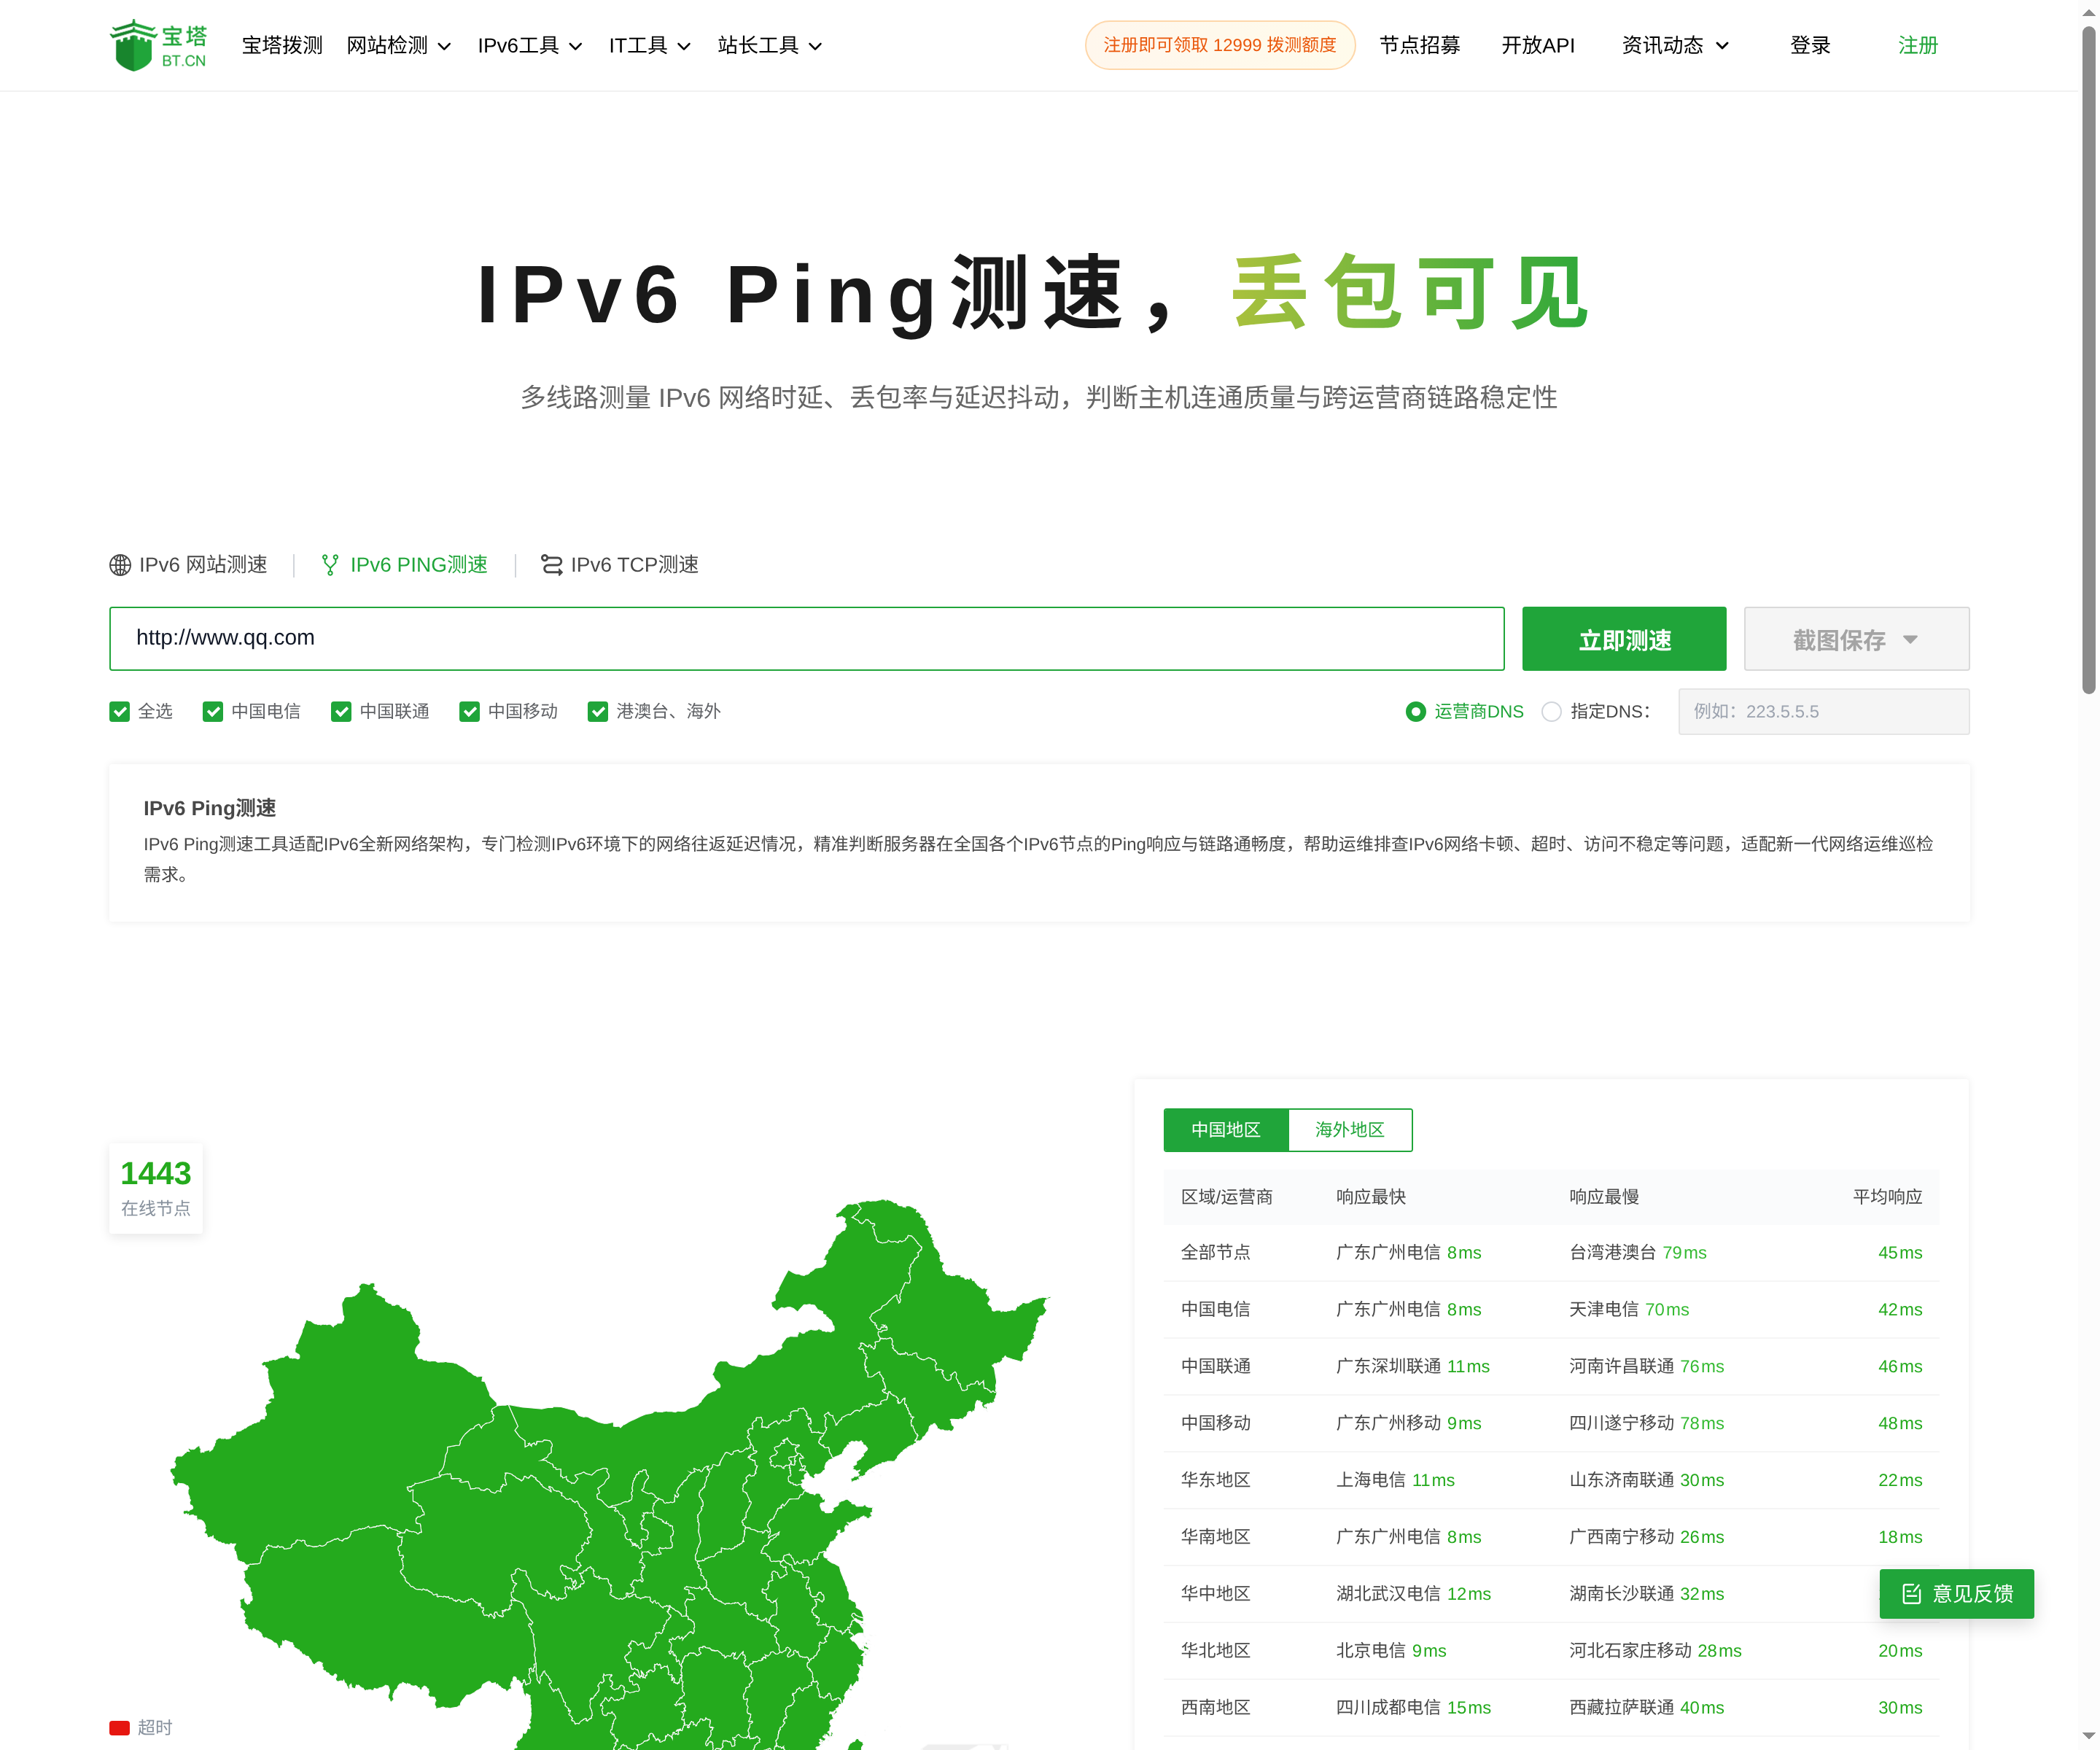
IPv6 PING 测速:v6 回显结果与延迟
节点真的走了 IPv6 吗
这是最容易自欺的地方。有些工具号称支持 IPv6,实际是双栈环境,IPv6 不通就自动回落到 IPv4,你看到的是「能通」,测的却是另一条路。
判断方法很直接:把目标的 IPv4 关掉再测,或者直接填一个纯 IPv6 地址。还能通,说明走的确实是 IPv6。纯 IPv6 节点测出来的结果,才代表那部分用户的真实体验。
超时先别等于不通
ICMPv6 在不少云厂商的安全组里默认不放行,主机防火墙也经常只开 TCP 不开 ICMP。这种情况下,服务本身是好的,Ping 却全是超时。
所以看到超时,我下一步不是改配置,而是用 TCP 或网站测速再验一次。TCP 能连上、页面能打开,那就只是 ICMP 被拦,不代表 IPv6 有问题。反过来,TCP 也不通,才轮到查地址、路由和防火墙规则。
看丢包和抖动,别只看平均延迟
Ping 结果里最容易被盯着看的是平均值,但平均值会把问题抹平。多地区多运营商节点跑下来,响应最快、最慢和平均摆在一起,差距大说明链路不稳定。
更值得看的是超时节点和抖动。某个运营商持续超时,问题大概率在那一侧的互联或路由;各地都偶尔丢一两个包,更像链路质量本身的问题。按地区和运营商分组,能把这几种情况分开。
IPv6 的路由结构和 IPv4 不完全一样,同城不同运营商之间的差异可能比想象中大,别拿一个节点的结果推全国。
复测怎么做才有效
单次结果只能当线索。我会在相近时间段连测两三次,看超时是不是稳定出现在同一批节点上。稳定复现的,才值得去查路由和策略;忽有忽无的,先怀疑抖动和限速。
有条件的话做个双栈对照:同一个域名,IPv4 和 IPv6 各测一轮。IPv6 明显差、IPv4 正常,说明问题在 IPv6 这条链路上;两边都差,回头查源站。
该警惕的信号也很明确:某个运营商整片超时、延迟长期高于其他分组、丢包持续存在,或者解析出了 AAAA 记录但完全不可达。出现这些,别再拿「IPv6 还在推广期」当解释。
