第一次用宝塔拨测做检测?拨测证书监控,提前发现到期与链异常
第一次就输错了地址
第一次用 SSL 检测,我把带 http:// 的完整网址粘了进去,点了检测,半天没结果。后来才发现,这类工具要的是域名,或者 https:// 开头的地址,多了路径和参数,反而可能连错地方。
输入这一步看着简单,其实最容易出错。域名、端口、带不带 www,都会影响最终连到哪台服务器、拿到哪张证书。
结果先看这几项
握手是否成功,是第一眼要看的。连不上,后面都无从谈起。
然后是证书信息:颁发给谁、覆盖哪些域名、有效期到什么时候、由哪家机构签发。域名不匹配是最常见的问题,尤其是主域和 www 分别部署的时候。
再看协商出来的 TLS 版本。如果还在用很老的版本,兼容性可能没毛病,但安全性上该升级了。
这几个字段里最容易被忽略的是覆盖域名。一张证书可以带多个域名,少写一个,访问那个域名时就会告警。
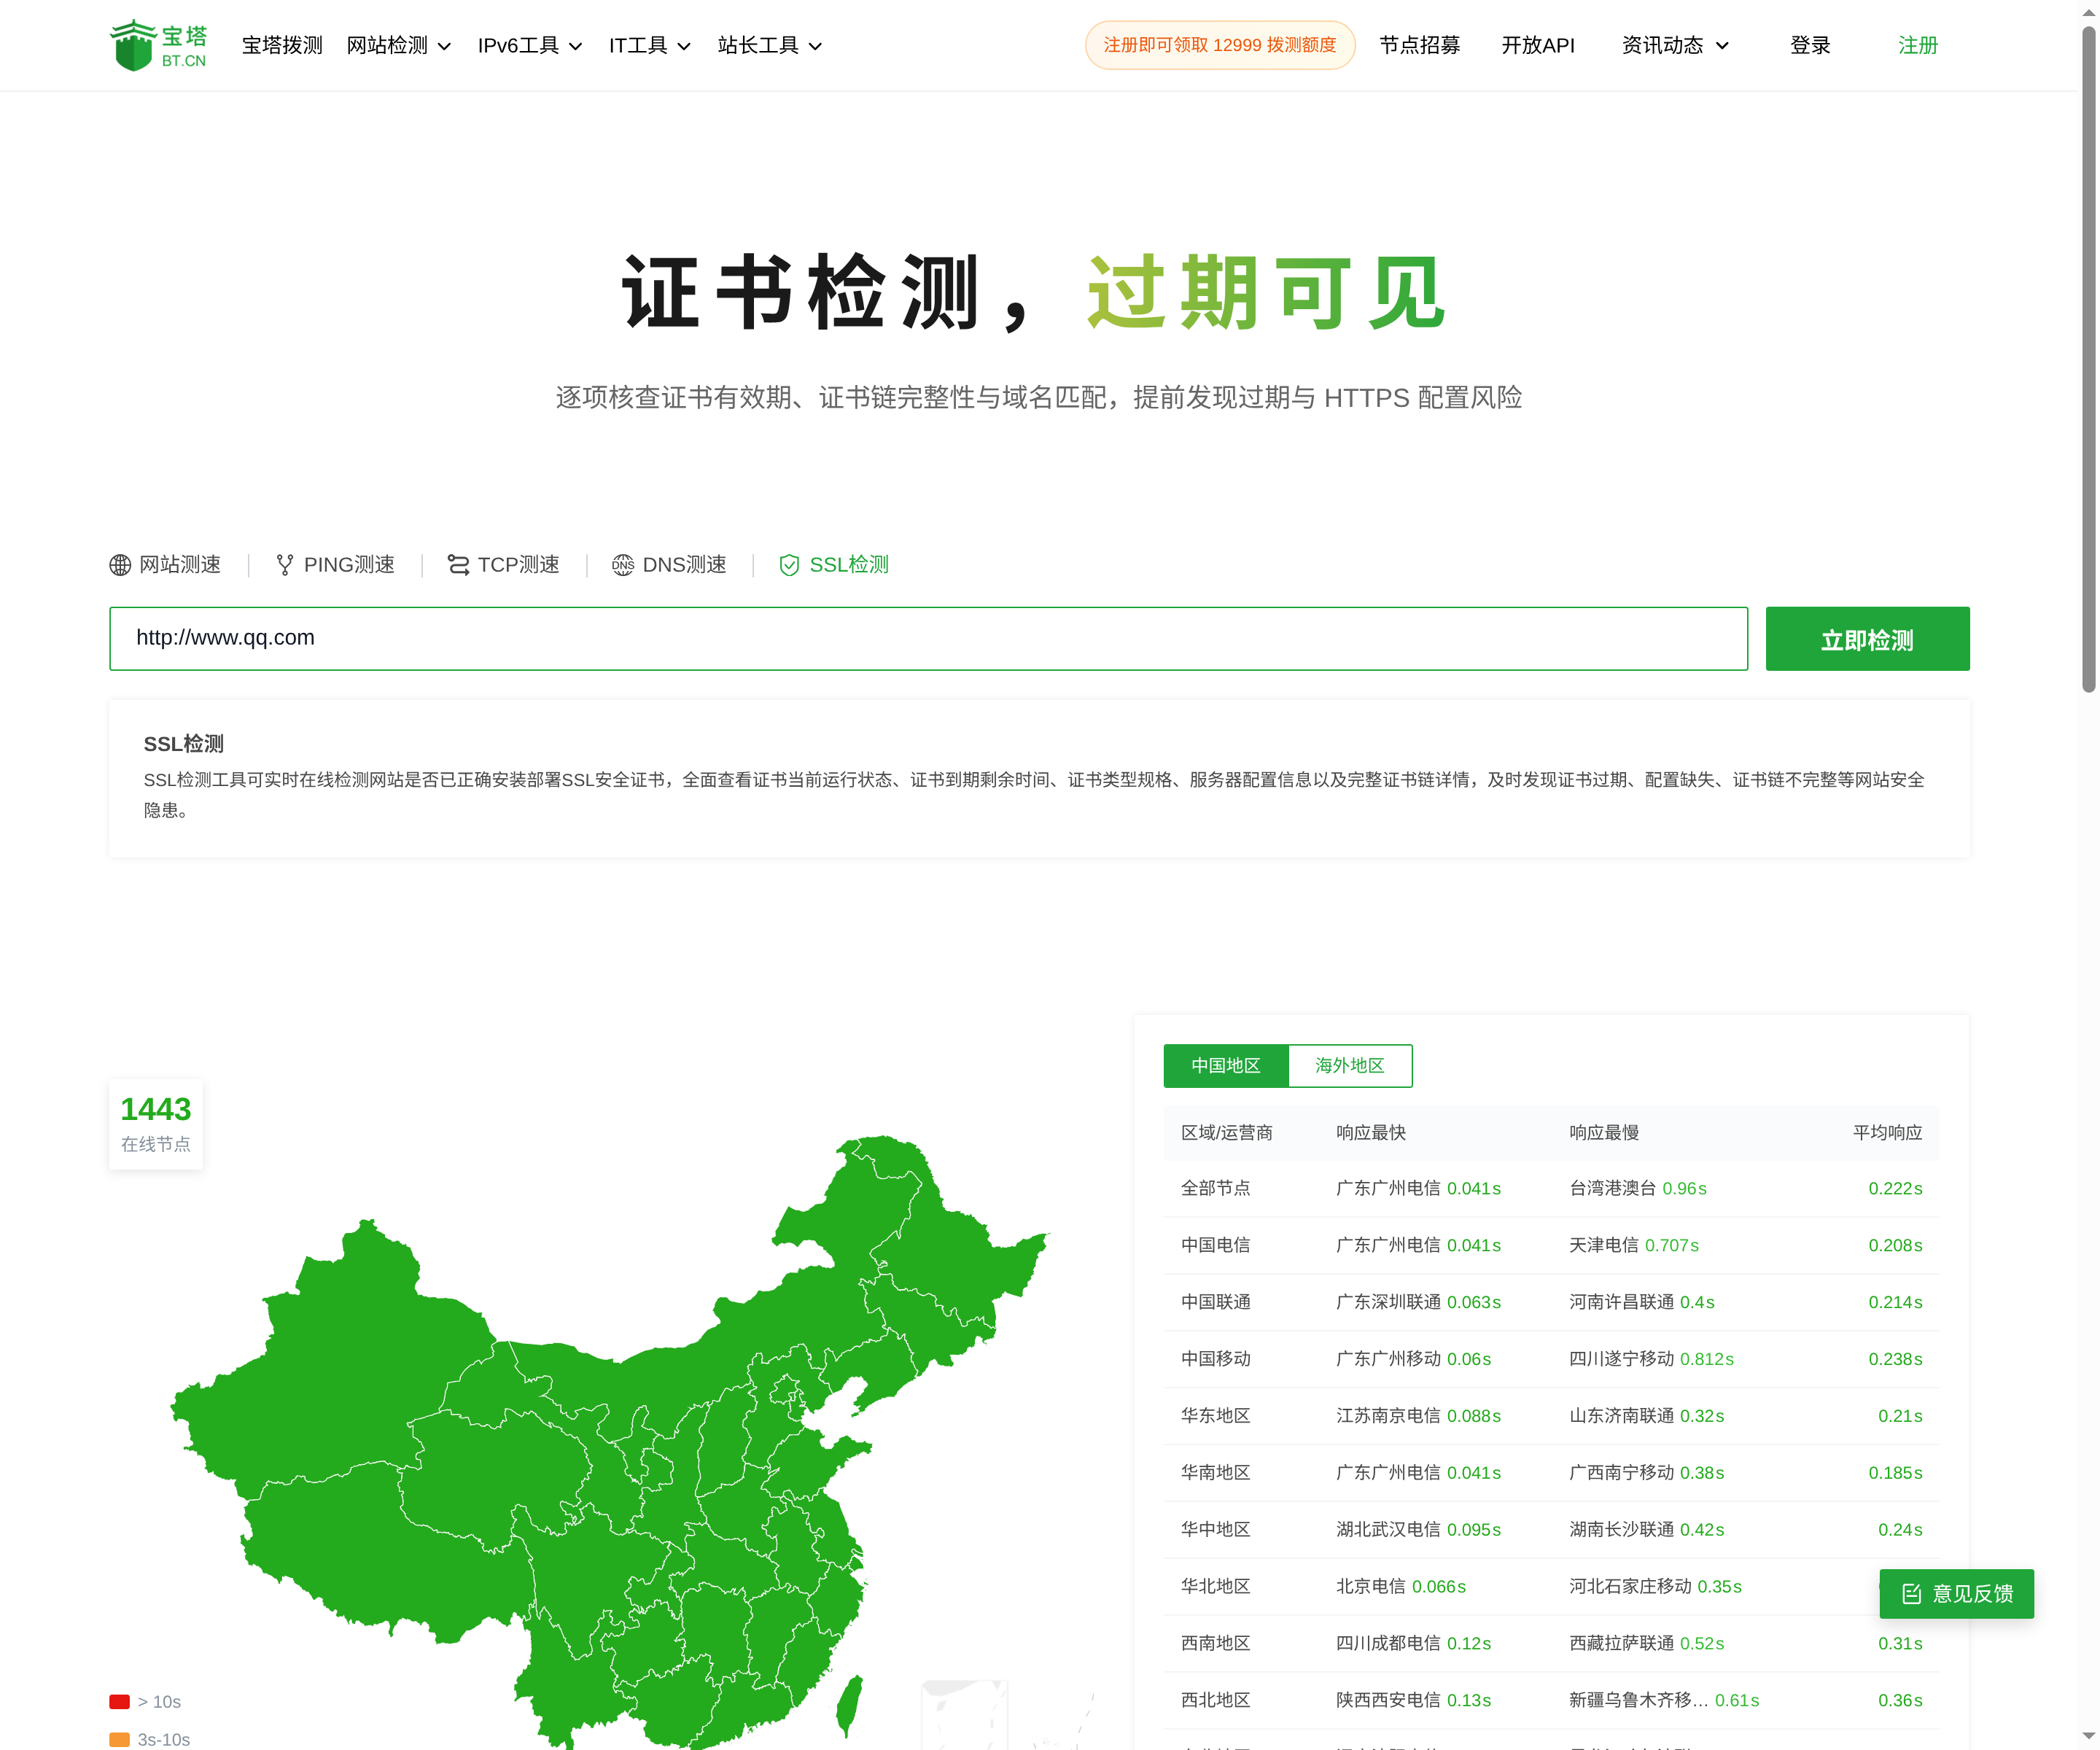
SSL 检测:证书有效期、证书链与 TLS 信息
多地结果不一样,先别慌
宝塔拨测的 SSL 检测从多个地区、多个运营商的节点发起,各地拿到的证书可能不是同一张。
如果站点前面有 CDN,节点拿到的通常是边缘节点的证书,跟源站那张不同。这种情况各地不一致是正常的。
但如果同一张证书在不同地区对应了不同域名,或者某个节点返回一张完全陌生的证书,那就要查了。
证书链的问题最隐蔽
证书链不完整,桌面浏览器经常能自己补全,看起来一切正常。换到安卓客户端、命令行工具、部分小程序环境,就会直接报错。
所以结果里「链是否完整」这一项,比「有没有证书」更值得看。缺中间证书这种事,浏览器里点小锁是看不出来的。
复核怎么做
换一个节点再测一次,看结果是否一致。再在自己的机器上用命令行连一次,对比证书序列号和有效期。
看一下响应时间的分布,最快、最慢和平均。个别节点握手特别慢,可能那条链路到源站有问题,跟证书本身无关。
命令行验证的好处是不受界面影响,能看到完整的证书链和握手细节,排查链问题时尤其有用。
到期时间要留出余量。剩余不到一个月就该安排续期,别拖到最后几天,自动续期失败都来不及处理。
什么时候该警惕
域名不匹配、证书突然换了颁发机构、某个地区握手直接失败、证书链从完整变成不完整,这几条都值得马上查。
第一次用完的感觉是:工具给的信息很多,真正要看的就那几项。把输入弄对、把链看清楚、按时复测,剩下的交给流程。
