拨测实战:TCPing 443通过但HTTPS报错,接下来应检查哪些环节
443 通,HTTPS 却报错
用户说网站打不开,我测了 443,TCP 握手正常,就判断「服务没问题」。用户再发截图,是证书警告。
443 通只证明 TCP 通了。TLS 是下一层,证书、协议、SNI 都在那里。这两层混在一起,是最常见的误判来源。
先把错误信息读完整。浏览器只写「不安全」,点开详情往往写明了是过期、域名不符还是链有问题。
证书三查
一查域名:证书覆盖的域名里有没有用户访问的那个。主域和 www 是两个名字,少一个就会报错。
二查有效期:过期是最常见的原因,续期后忘了重启或者没生效也很常见。
三查证书链:中间证书缺失,桌面浏览器可能自动补全,移动端和命令行直接失败。签发者不受信任也会报错,多见于自签证书。
这三项在 SSL 检测里都有,比浏览器的小锁更直观。
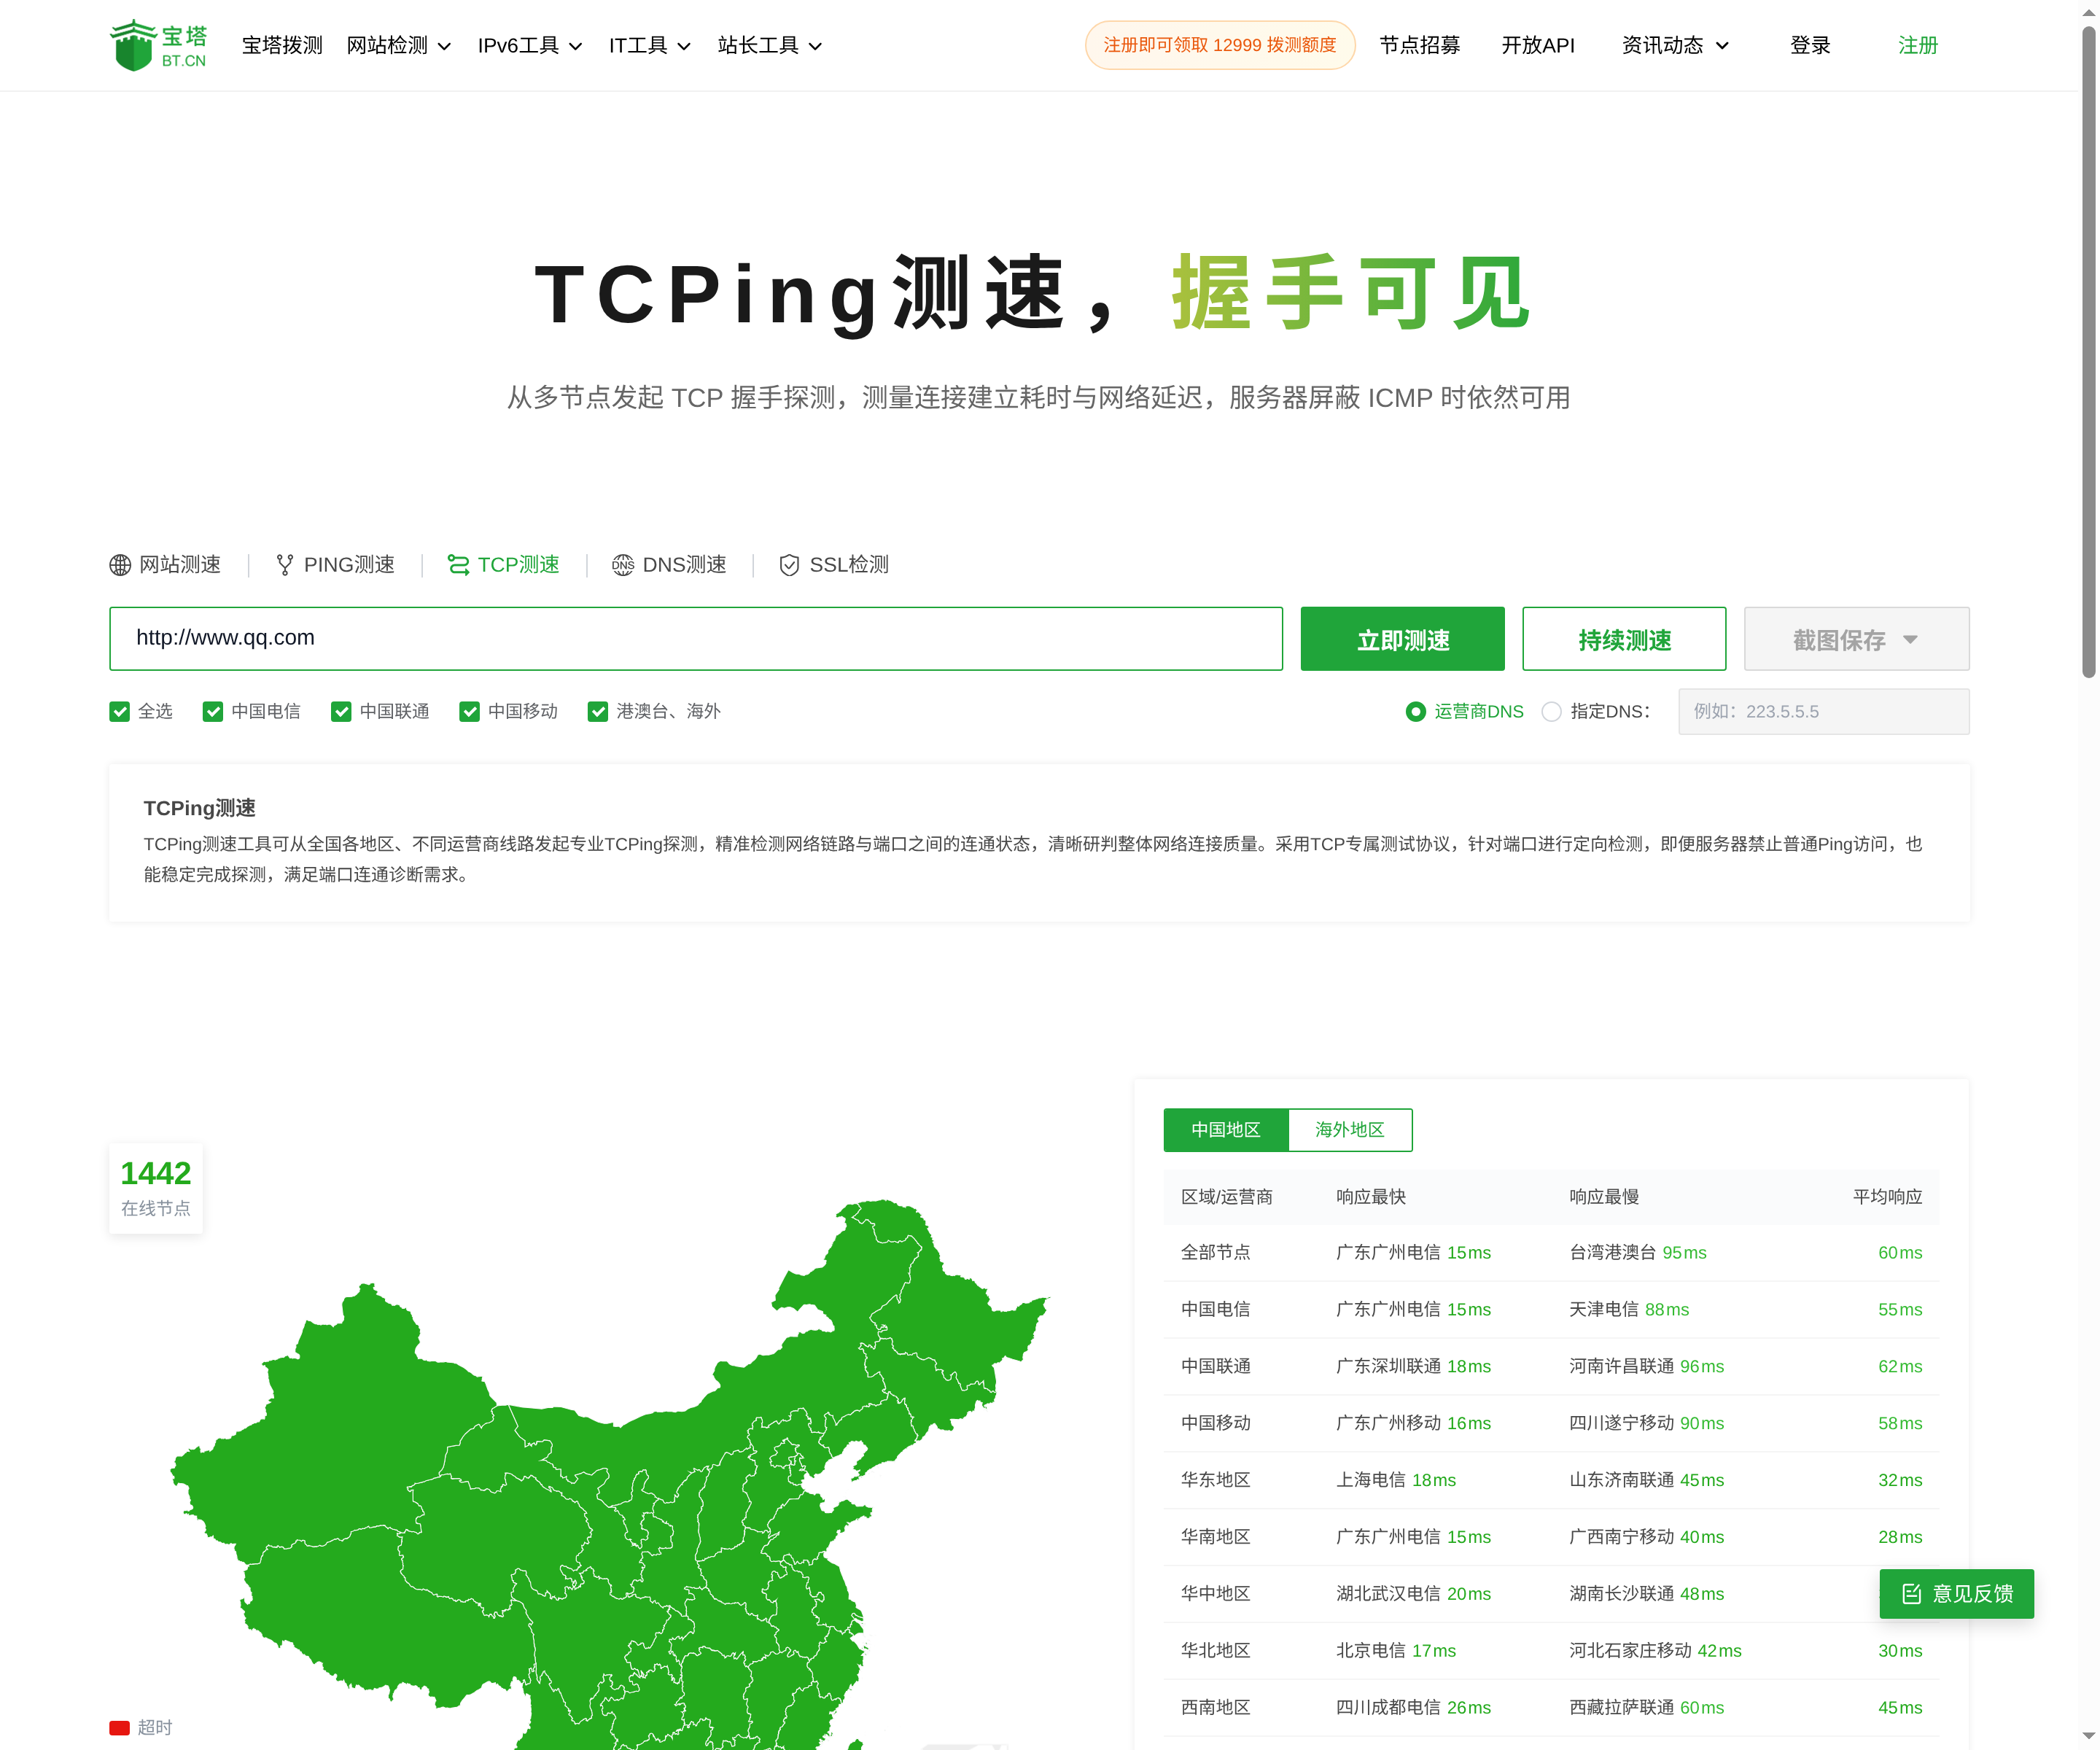
TCP 检测:填域名和端口,多节点看连通与握手耗时
协议与套件
服务端可能只允许某几个 TLS 版本或加密套件。
客户端太老,不支持服务端要求的最低版本,握手就会失败。反过来,服务端只支持老版本,新客户端也可能拒绝。有些老设备只支持 TLS 1.0,服务端关掉之后就连不上,这属于兼容性取舍。
用宝塔拨测的 TCP 测速只能确认端口,协商结果得看 SSL 检测。
SNI 配错
一个 IP 上跑多个 HTTPS 站点时,靠 SNI 区分用户要访问哪个域名。
如果服务端没配好,所有请求都返回默认站点的证书,用户就会看到「证书域名不匹配」。
这种错误特别容易误判成证书买错了,实际是配置把请求指到了别的站点。用 IP 直接访问 HTTPS,也会因为缺少 SNI 拿到默认证书。
时间与环境
服务器时间偏差太大,证书会被判定为「尚未生效」或者「已过期」。
客户端信任库太旧,也会不认新证书。这类问题只在部分用户身上出现,很容易被忽略。容器环境重启后时间不同步,也会出现同样症状。
复测和判断
确认端口全通之后,再用 SSL 检测看每个节点拿到的证书是否一致。记录里写清节点、证书序列号和错误类型。
所有节点都报同样的证书错误,是服务端配置;只有部分节点不同,偏 CDN 边缘或者区域配置。
改完用同一批节点复测,确认证书域名、有效期、链都正确。别只看自己浏览器不报错了就收工。
证书问题属于配置问题,不是网络问题,换机房解决不了。把检测结果留档,续期前后对比很直观。这些环节一层层排除,比反复重启快得多。
