SSL证书该提前多久续期?拨测证书监控,提前发现到期与链异常
提醒设成提前七天,撞上了一次发布
有张证书,我把提醒设在到期前七天。偏偏那一周在赶版本,等想起来只剩两天,续期流程又要走审批。
最后是临时停了一次发布才赶上。不是流程慢,是我给自己留的余量太少。那次之后我把提醒改到了三十天。
余量由三件事决定
第一,自动化可靠不可靠。脚本跑了半年没出过问题,和刚接上还不稳定,留的时间不一样。
第二,发布要走几道流程。个人站改个文件就完事,企业可能要审批、要过变更窗口。
第三,出问题多久能有人处理。有人值班和只能等周一,完全是两种节奏。团队规模越大,审批链越长,窗口要越宽。
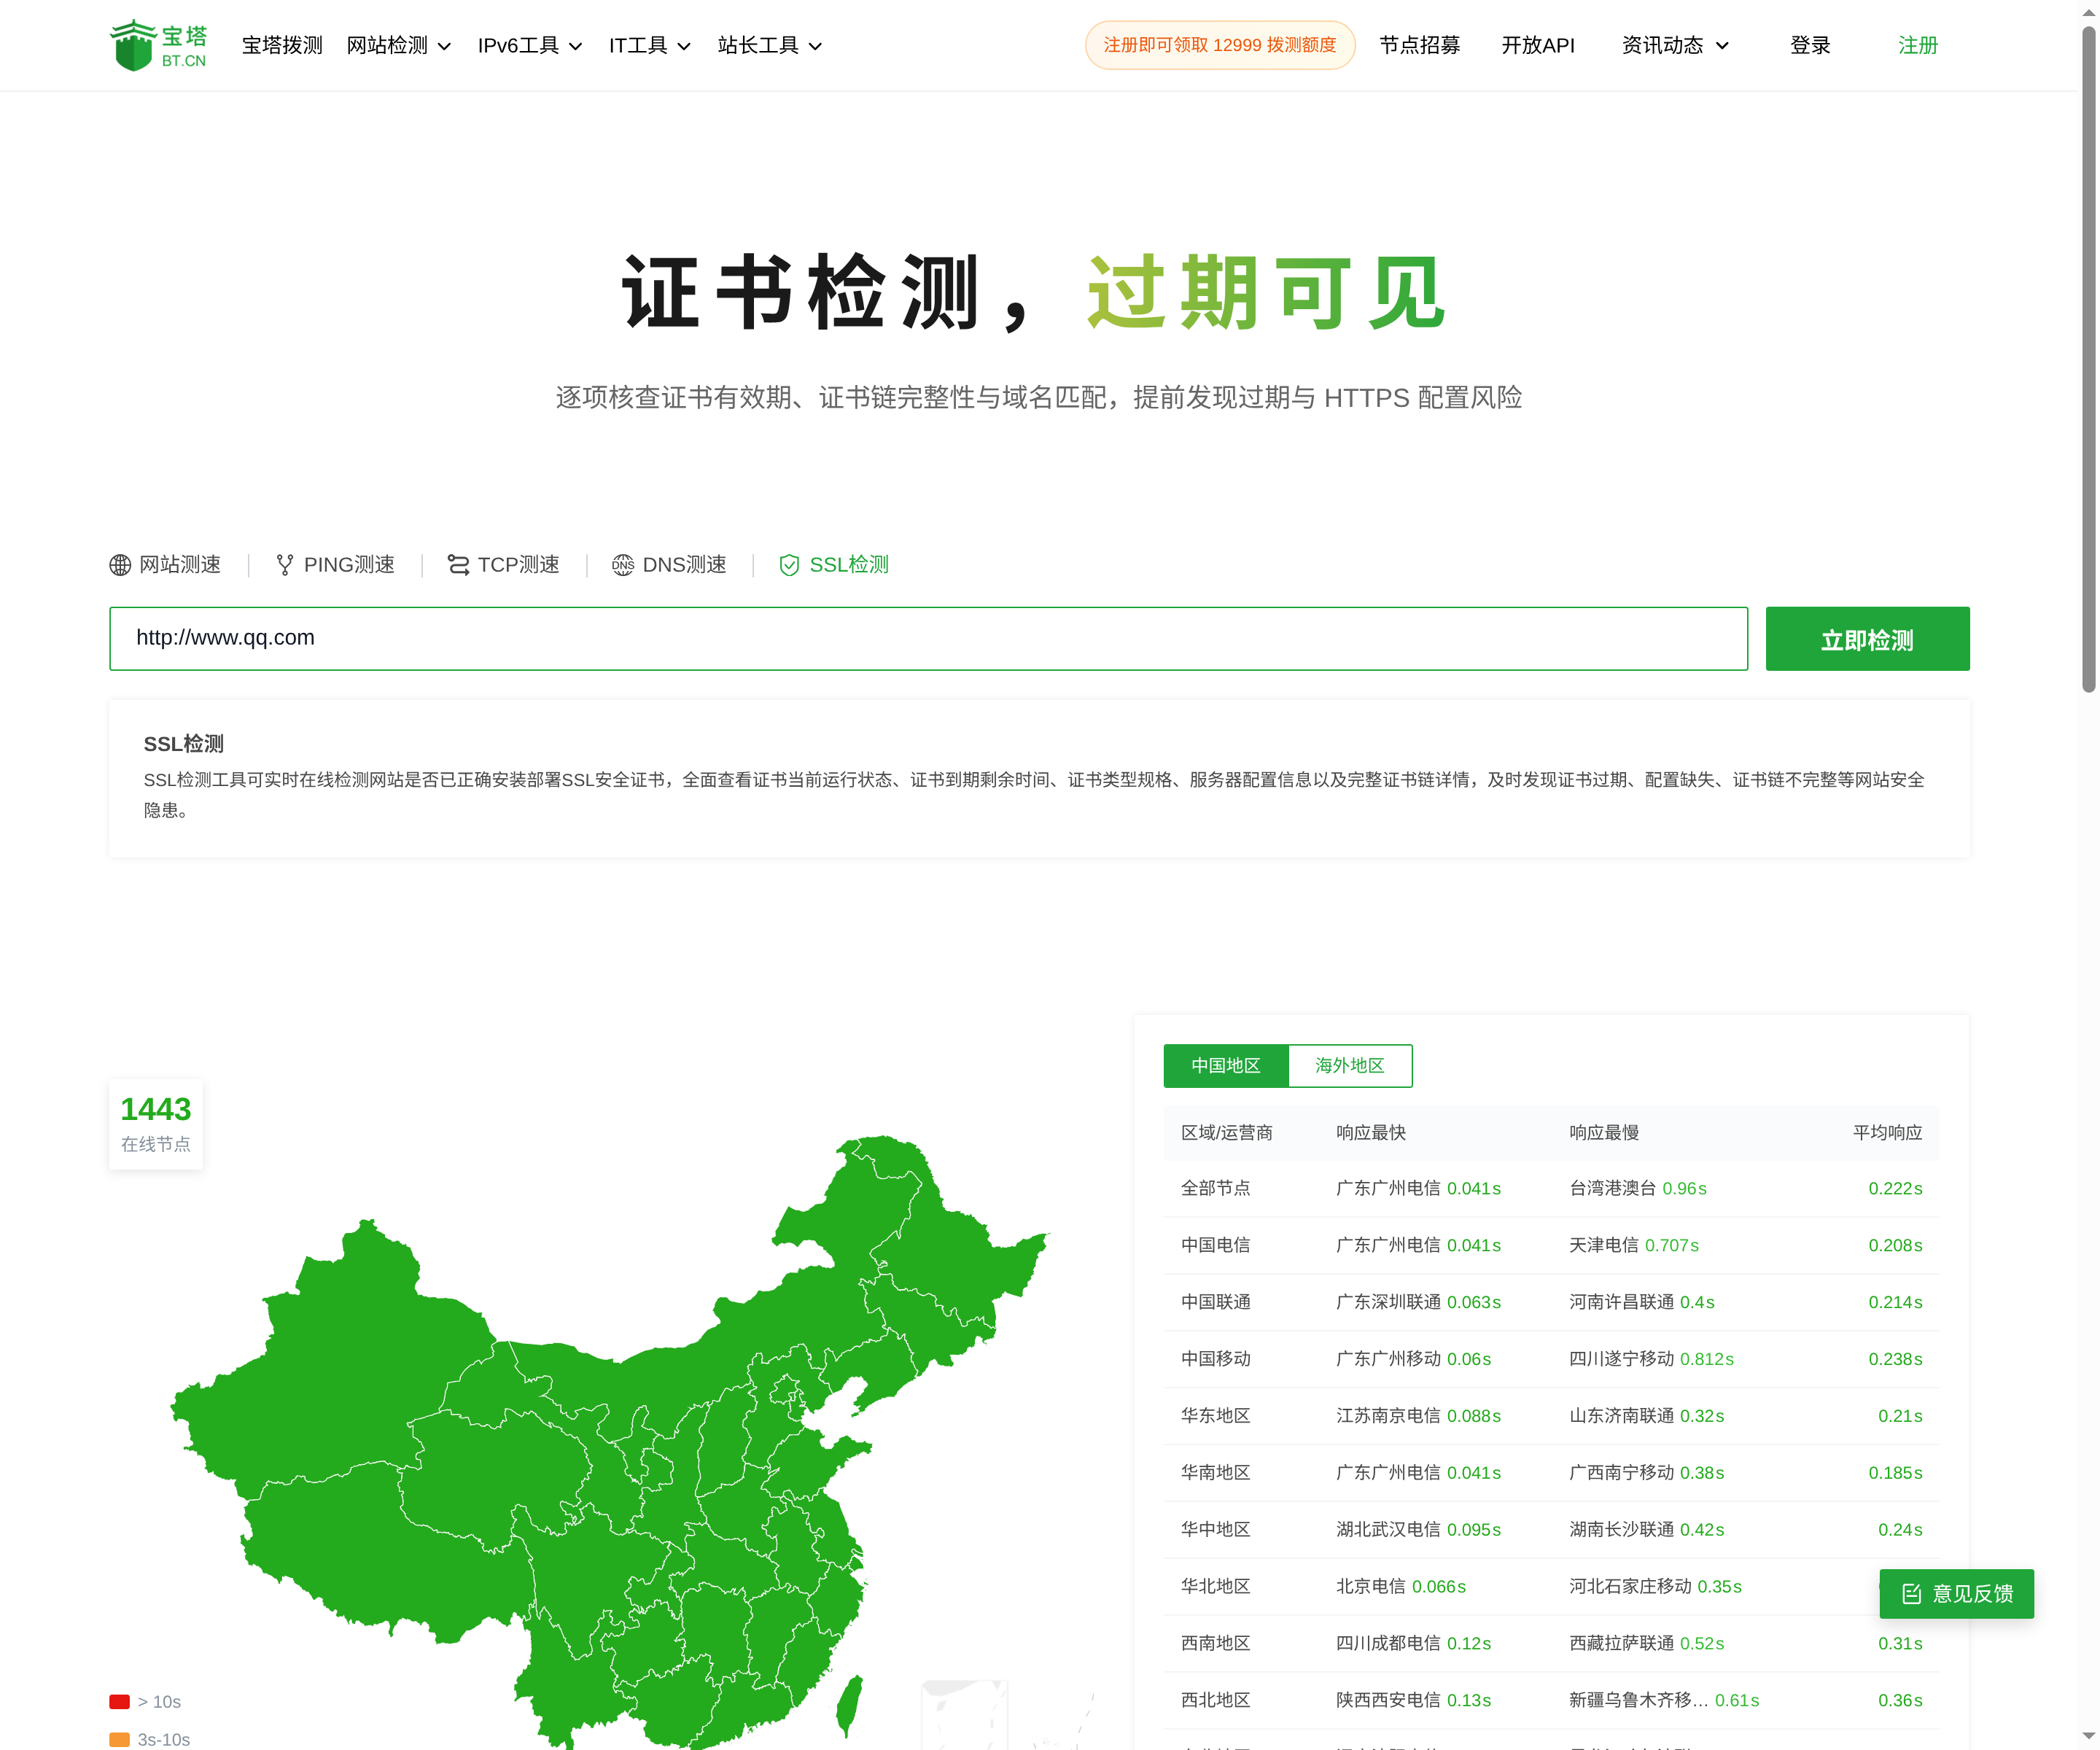
SSL 检测:证书有效期、证书链与 TLS 信息
分三层窗口
提醒层:提前三十天开始看,留出发现问题的空间。这一层不只是提醒,也是让你有时间验证自动化还灵不灵。
行动层:提前十四天必须完成续期,别把决策拖到最后。
应急层:剩七天就是事故级别,当天就得处理。
证书有效期只有三个月的,这个节奏更紧,别按年付证书的习惯来。提前续期不会影响现有证书,多数 CA 允许在有效期内重签,很多人不知道这一点,白白等到最后。
自动化不等于不用管
自动续期最常见的问题不是「没跑」,而是「跑了没成功,但没人知道」。
DNS 验证的 API 密钥过期、域名权限变更、验证记录没写进去,都会让脚本静默失败。续期日志要能查,失败得有告警,不然等于没配。
续期成功但服务没重载,线上还是旧证书,这类更隐蔽。
监控怎么配
用宝塔拨测的 SSL 检测从多个地区节点定期检查,重点看剩余有效期和链完整性。
告警按三十、十四、七分层,不同层级别用同样的通知方式。发到没人看的地方,等于没告警。
只看自己浏览器不够,多节点能发现个别地区拿到了旧证书或者链不完整。监控里除了有效期,也要看签发者有没有变,签发者变了可能意味着证书被替换。
续期后验证
新证书部署完,确认三件事:序列号变了、有效期更新了、链是完整的。
再跑一次多节点检测,看各地拿到的是不是同一张。链的问题通常在上线当天就能发现,过了当天没发现,说明监控没覆盖到。浏览器缓存有时还显示旧证书,别被误导。
手动步骤留一份文档,自动流程挂掉时能照着做。把续期排进发布计划,比设十个提醒有用。证书管理本质上是流程管理,别让一个人记着,写进系统,续期是一套流程,不是一次点击那么简单。
