为什么IPv6网页检测需要单独做?拨测双栈检测,v4和v6分别验证
v4 全绿,v6 打不开
做完上线验收,四地节点都是 200,我签了字。第二天有人反馈手机连不上。
一查,他的网络优先走 IPv6,而我们的服务器根本没监听 v6,v4 那套验收等于没覆盖他。
两条路径是分开的
当成一条链路看,就会漏掉一半,也会误判成「网络抽风」。
解析阶段就不同:v4 查 A 记录,v6 查 AAAA 记录,没有记录就直接失败,连尝试连接的机会都没有。
建连阶段也不同:地址族不同,路由、防火墙规则各管一套,v4 放行不等于 v6 放行。
回源和证书校验也可能不同,尤其是证书里只写了 v4 地址时,v6 访问会先报证书错误。
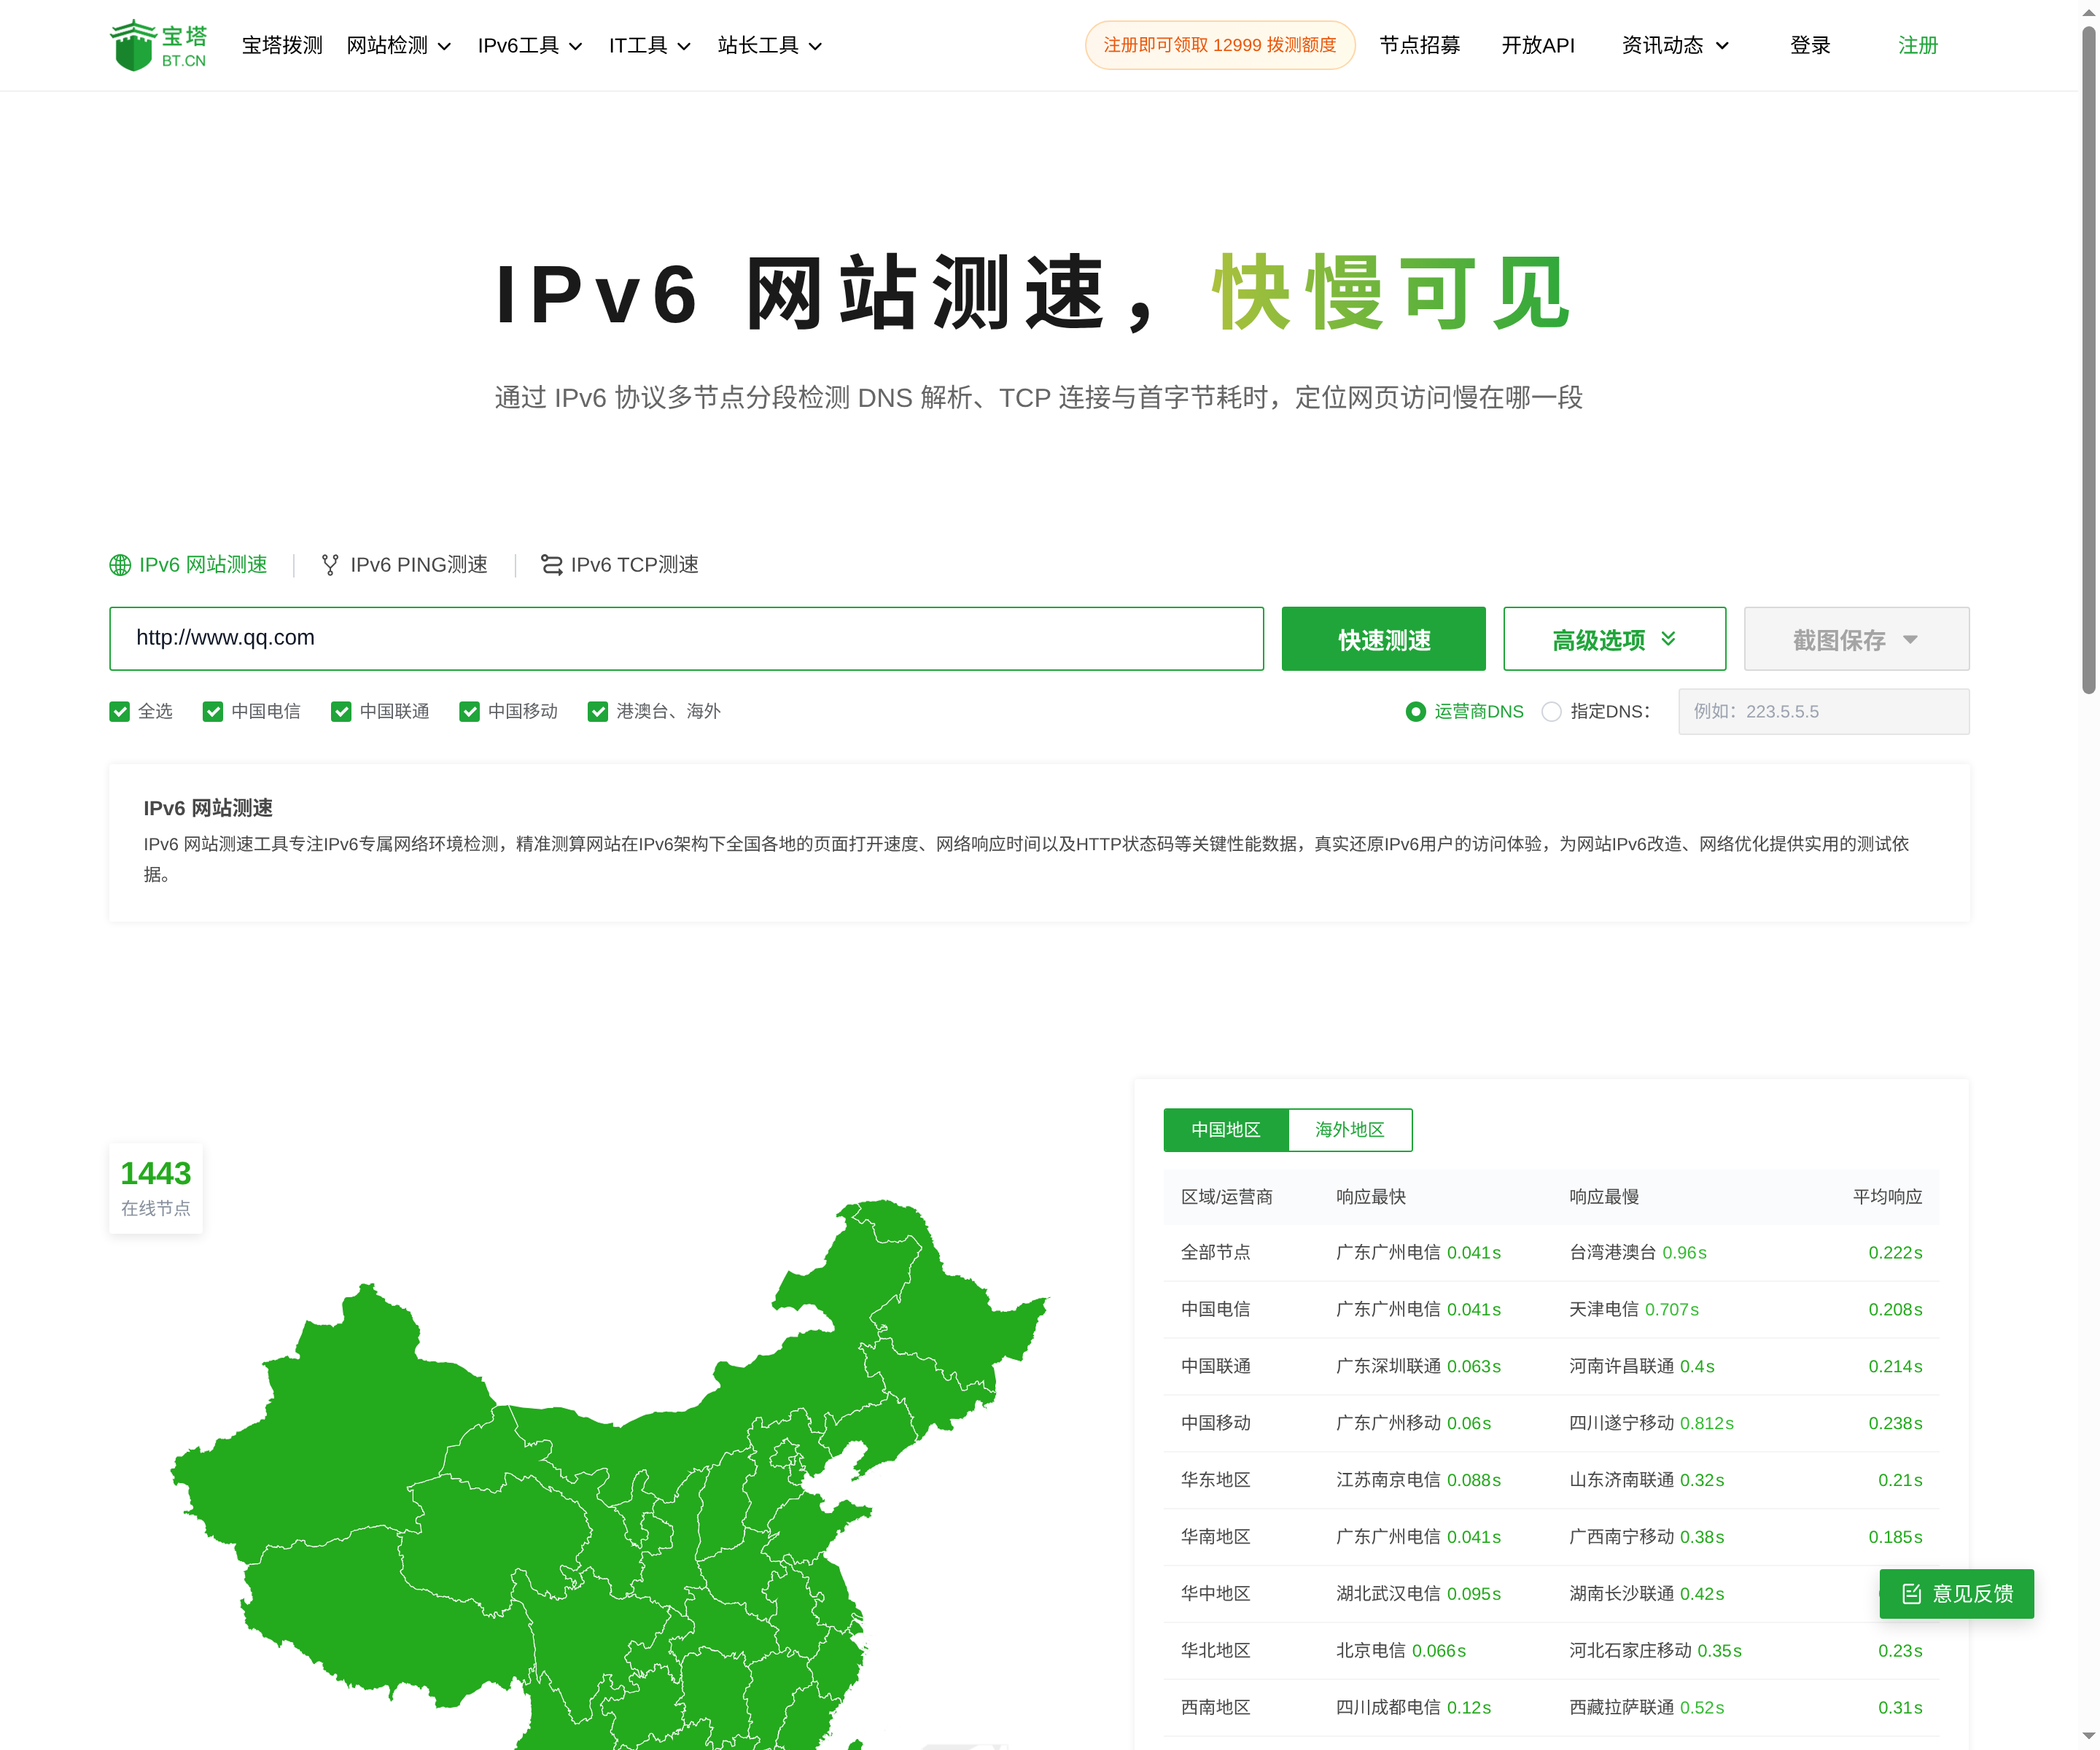
IPv6 网站测速:单独验证 v6 入口
先看有没有 AAAA
没有记录的时候,后面所有检查都无从谈起,先补记录再谈优化。
没有 AAAA 记录,v6 用户根本到不了你的服务器,其他都不用谈,这一步最该先查。
有记录但要确认指向对不对,别指向一台没配 v6 的机器,这种错误在迁移时特别常见。
用宝塔拨测的 IPv6 检测先确认 AAAA 解析和 v6 可达性,这是第一步,也是唯一能快速排除的方向。
双栈对比怎么做
对比的目的,是找出哪条腿短,而不是证明自己没问题。
同一个域名,v4 和 v6 各测一轮,节点尽量一致,不一致就没法比。
比较状态码、首包时间、总耗时,还有失败率,失败率最能说明问题。
两边结果差很多,就说明有一条路径有问题,别用平均值把差异抹平,那等于把证据藏起来。
四个常见缺口
这四个,占了 v6 故障的绝大多数,按顺序排一遍能省很多时间。
服务器只听 0.0.0.0,没听 ::,这是最常见的一个缺口。
防火墙只放了 v4 的 80 和 443,v6 规则忘了加,或者加了但没生效。
证书 SAN 里没有 v6 地址或备用名,浏览器会先拦下来。
CDN 开了 v6 回源,但源站没配,边缘能连上,回源就断。
复测与验收
验收写得含糊,后面就得返工,还要重新走一遍流程。
改完一处就复测一次,别一次改四样,不然不知道是哪一样起效。
连续测两三天,确认不是偶发,也确认高峰期一样正常。
验收报告里 v4 和 v6 分两列写,别合成一个「正常」,那是最容易埋雷的写法。
双栈时代,v4 和 v6 得当成两条腿分别验。
只验一条,等于没验。
这话我以前不信,现在很信。
信了之后,验收流程就改了。
流程改了,事故就少了。
这就是那次事故换来的经验。
记住了,下次别再踩。
