域名DNS污染怎么修复?
先看是不是真被污染
域名 dns 污染怎么修复。先别急着改配置。 先确认是不是污染。 污染有三个特征。缺一个都不算。 三个都对得上。再动手改。
我一开始换公共 dns
我一开始以为换一家公共 dns 就好了。 换完还是那个陌生 IP。 试了半天才发现。污染在链路上。 换谁问都一样。加密才有用。 那一次白折腾了半个下午。现在我先比对 IP。
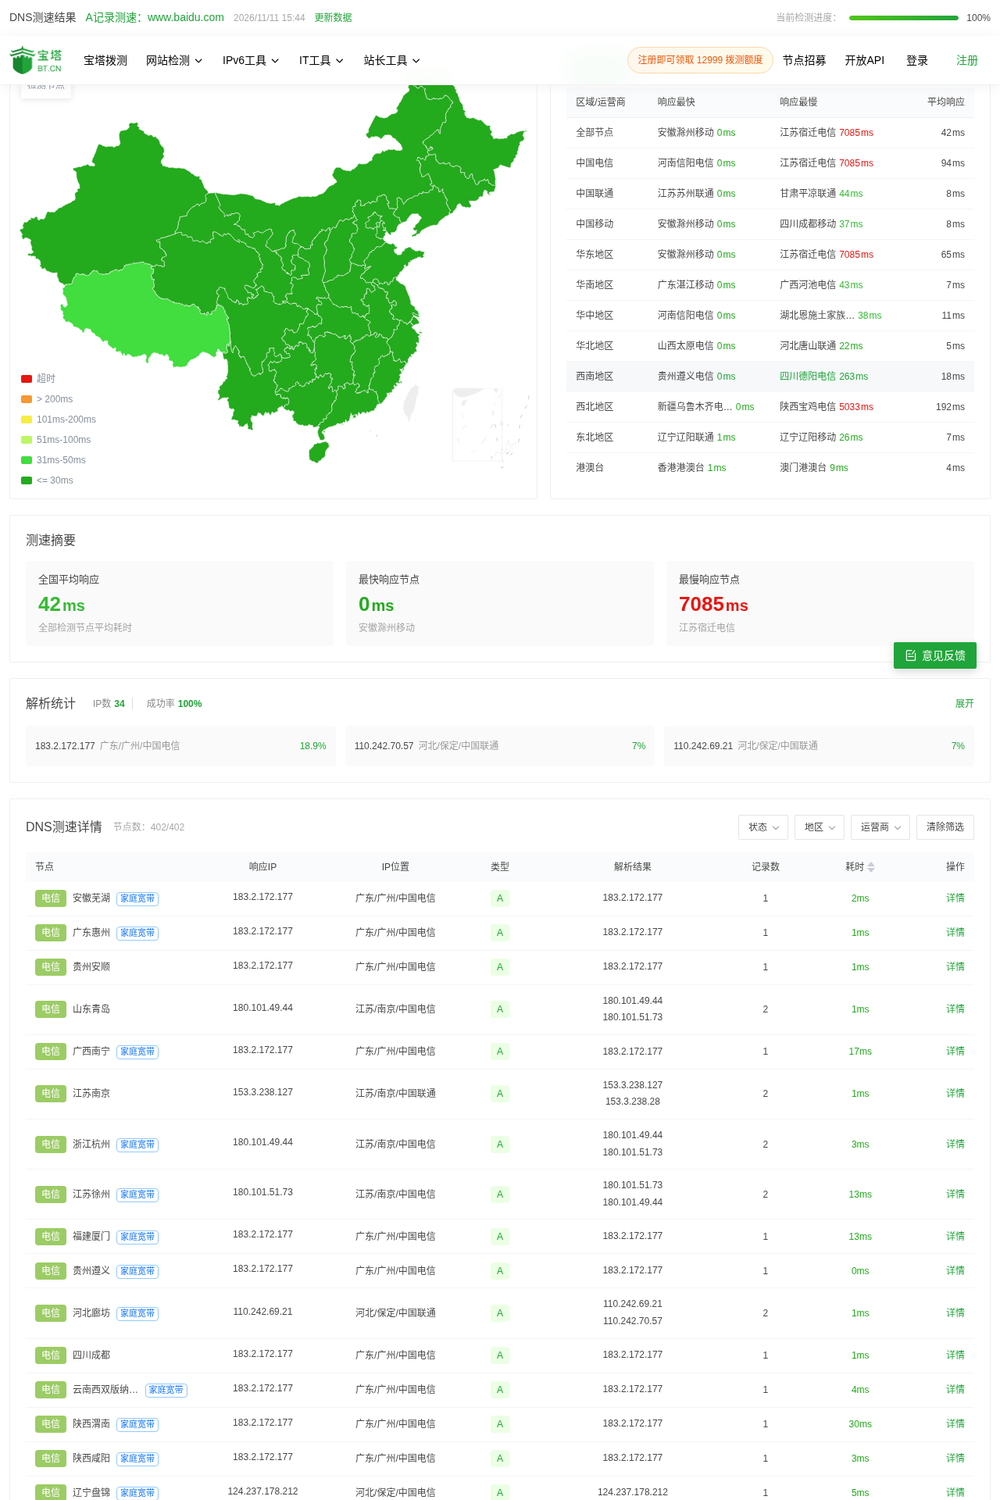
这次的数据
26 个节点跑一轮。另一轮 23 个。 江苏宿迁电信 7085ms。第二轮 7664ms。 它回的是 103.235.47.188。 地点写着香港百度。 那么这是就近调度。不是污染。 四川德阳 263ms。成都移动 100ms。 都还在正常范围里。没有到秒级的。 所以这一轮没有污染的影子。这就是一次正常的调度。
特征一:回来的 IP 你一个都不认识
你自己的机器在哪儿。你清楚。 回来的 IP 跟你那几台对不上。 那么先记下来。别急着删记录。 删了就没证据了。报障也没人认。
用宝塔拨测的网站测速跑多地区。 看是不是同一个陌生 IP。
特征二:多个地方回同一个陌生 IP
一个点回陌生 IP。可能是它自己的事。 多个省回同一个陌生 IP。 那就不是巧合了。这里要留意。 那么把地区和具体时间一起记下来。
特征三:换加密通道就干净
普通 udp 查询在链路上能被看。 换成 tls 查询。或者 https 查询。 干净了。那就是链路上的事。 那么这一步最能定性。别只看一次。 顺序别反。先查普通查询。再查加密查询。两条一对比就出来了。
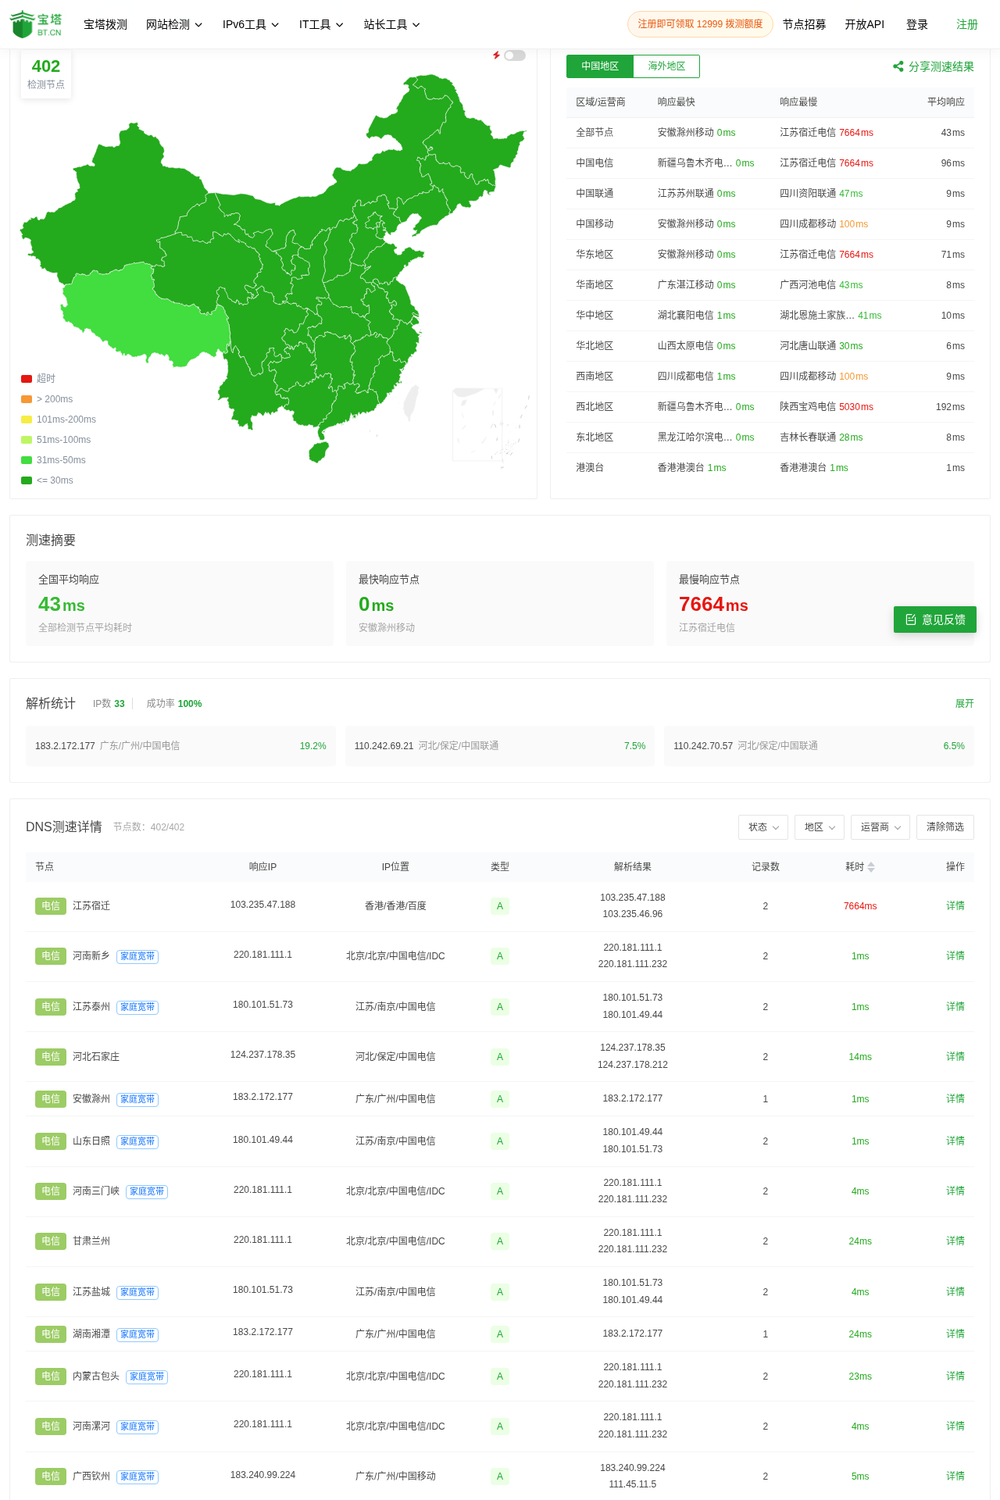
修复就是三件事
换成加密通道查。能用 tcp 就用 tcp。能走 https 就走 https。 把陌生 IP、地区、时间记全。最好把两轮都带上。 然后拿着记录报给运营商。也报给权威那边。附上地区和时刻。 自己不删记录。也不改宿主文件。 改宿主文件只是骗自己。别的机器照样错。同事那边也不认。
7085ms 那台。回的是香港的 IP。我照样没动它。就近调度而已。
