常见的劫持类型有哪几种
五种,先认脸
常见的劫持类型。我心里有五种。先认脸再动手。 一种。本机的 dns 被改了。自己查不出来。 一种。路由器里的 dns 被改。全家都跟着走。 一种。链路上有人抢答。换网络就会变。 一种。页面在路上被插了广告。只有 http 才插得进来。https 就插不了。 一种。域名记录被人登进去改了。全网跟着变。
我一开始都归给运营商
我一开始看到页面跳广告。张口就说运营商干的。 后来换了个网络。还是跳。我愣了。 试了半天才明白。是站上被人挂了脚本。 这个我认错。认脸得先换网络问一次。别急着骂人。
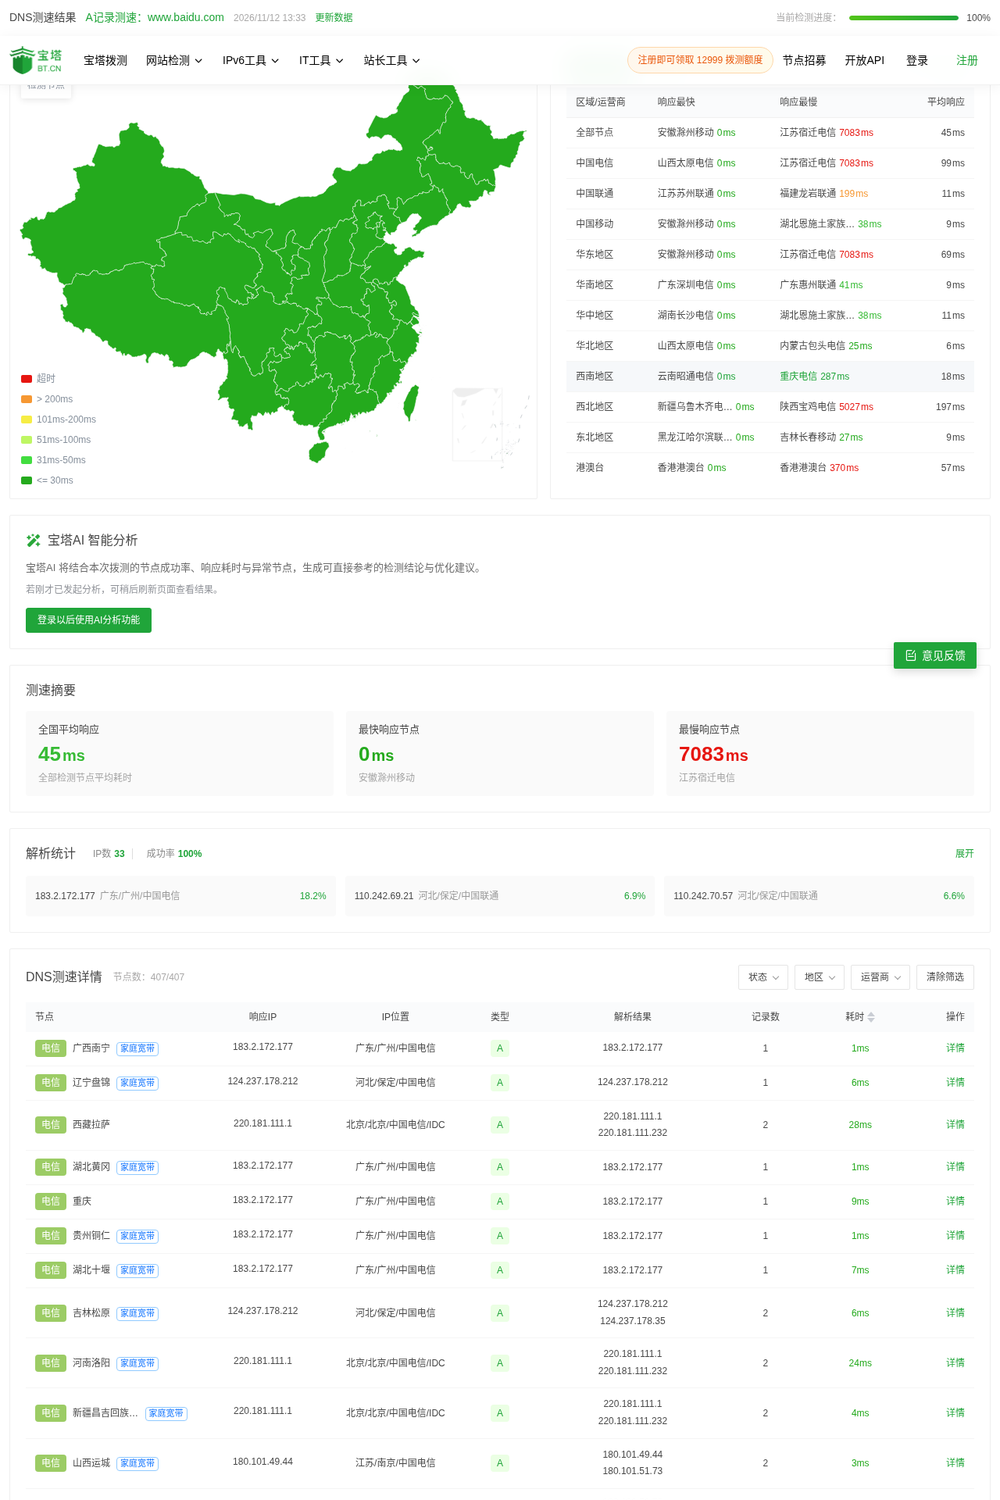
这次的数据
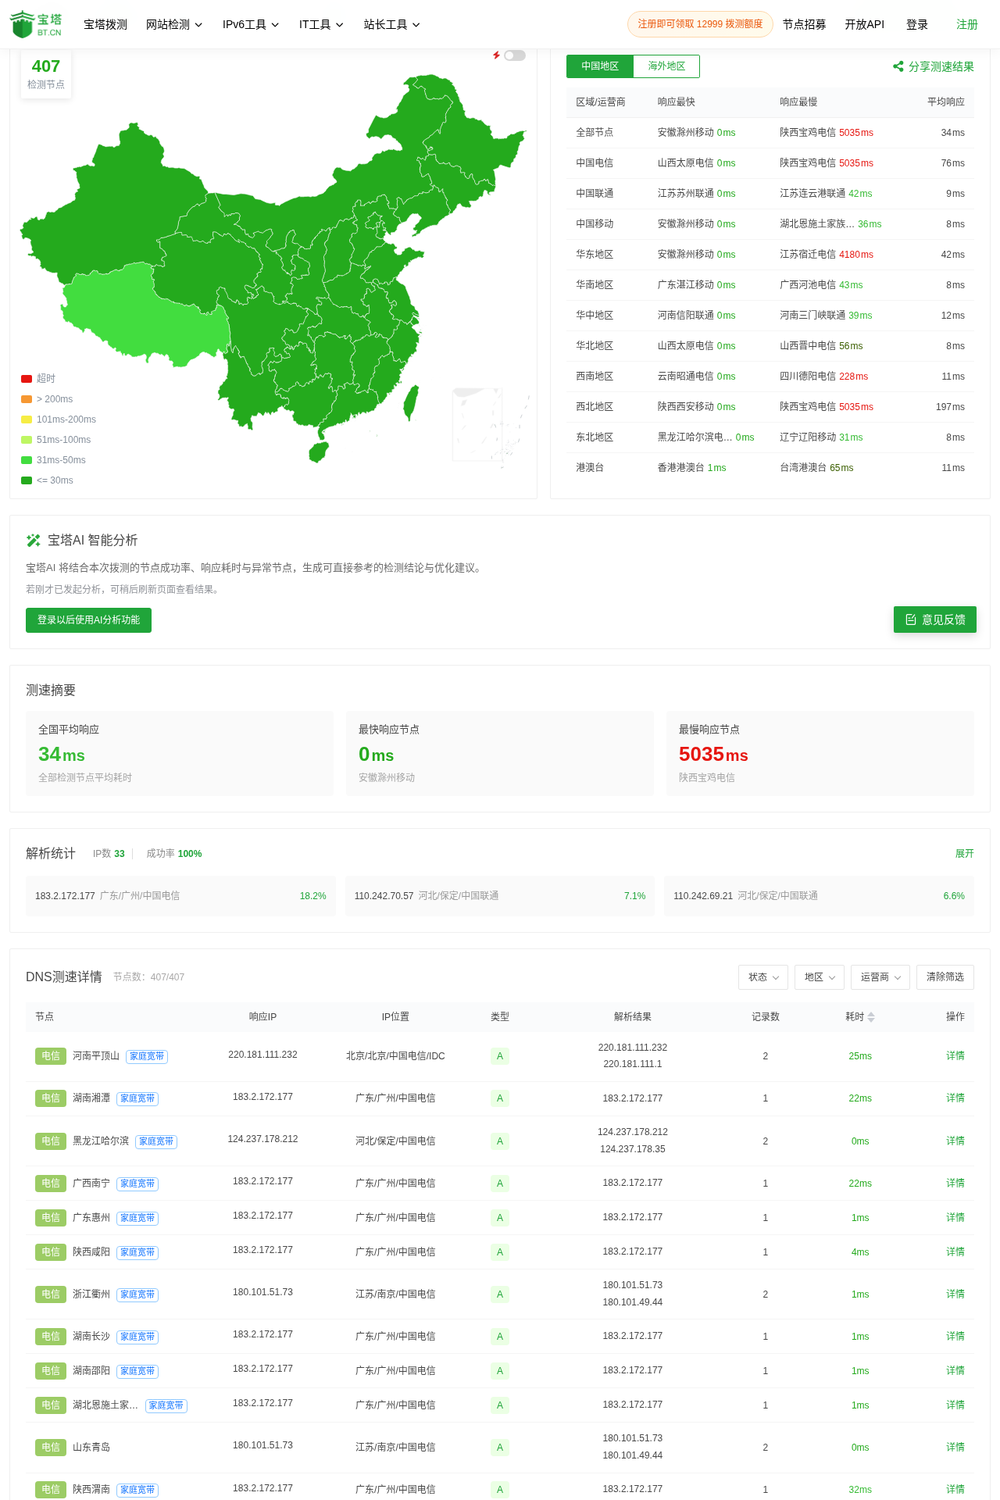
26 个节点跑两轮。ip 都是熟面孔。 江苏宿迁电信 7083ms。第二轮 4180ms。陕西宝鸡电信 5035ms。 重庆电信 287ms。四川德阳电信 228ms。 其余多在 0 到 100ms。 这份结果只给了耗时和 ip。没有页面内容。 所以劫持与否。看不出来。得另测。
用宝塔拨测的网站测速。多地区跑一轮。看各地回的是不是同一批 ip。
怎么一个个排
先换一个网络。同一个页面。还跳吗。 然后换一台干净的机器。清了缓存再看。 再看页面源码。有没有多出来的脚本。 那么查自家记录。看有没有陌生 ip。 四步下来。基本能对上五种里的哪一种。对不上就再换一台。
认完再动手
本机被改。改回来就行。 路由器被改。改密码。刷一遍固件。 链路插话。换加密通道。换端口。 站上被挂。删脚本。改口令。 记录被改。开双因素。再改回来。
宿迁那台。两轮差了三秒。那是路不稳。不是劫持。
参考文章:https://t.bt.cn/pollute/
