怎样检查是否遭到dns劫持
先看 ip,不看页面
怎样检查是否遭到dns劫持。先看 ip。别看页面。 页面被插广告。可能是 http 注入。解析没错。 ip 被换了。才是解析的事。 那么先比 ip。再谈别的。ip 对了就别往这儿想。
我一开始盯着页面
我一开始看到页面多了个浮窗。就喊 dns 劫持。 换加密通道一查。ip 全是自家的。一点没变。 试了半天才明白。那是 http 明文被插。跟 dns 无关。 这里我记一下。先看 ip 对不对。然后才看页面。
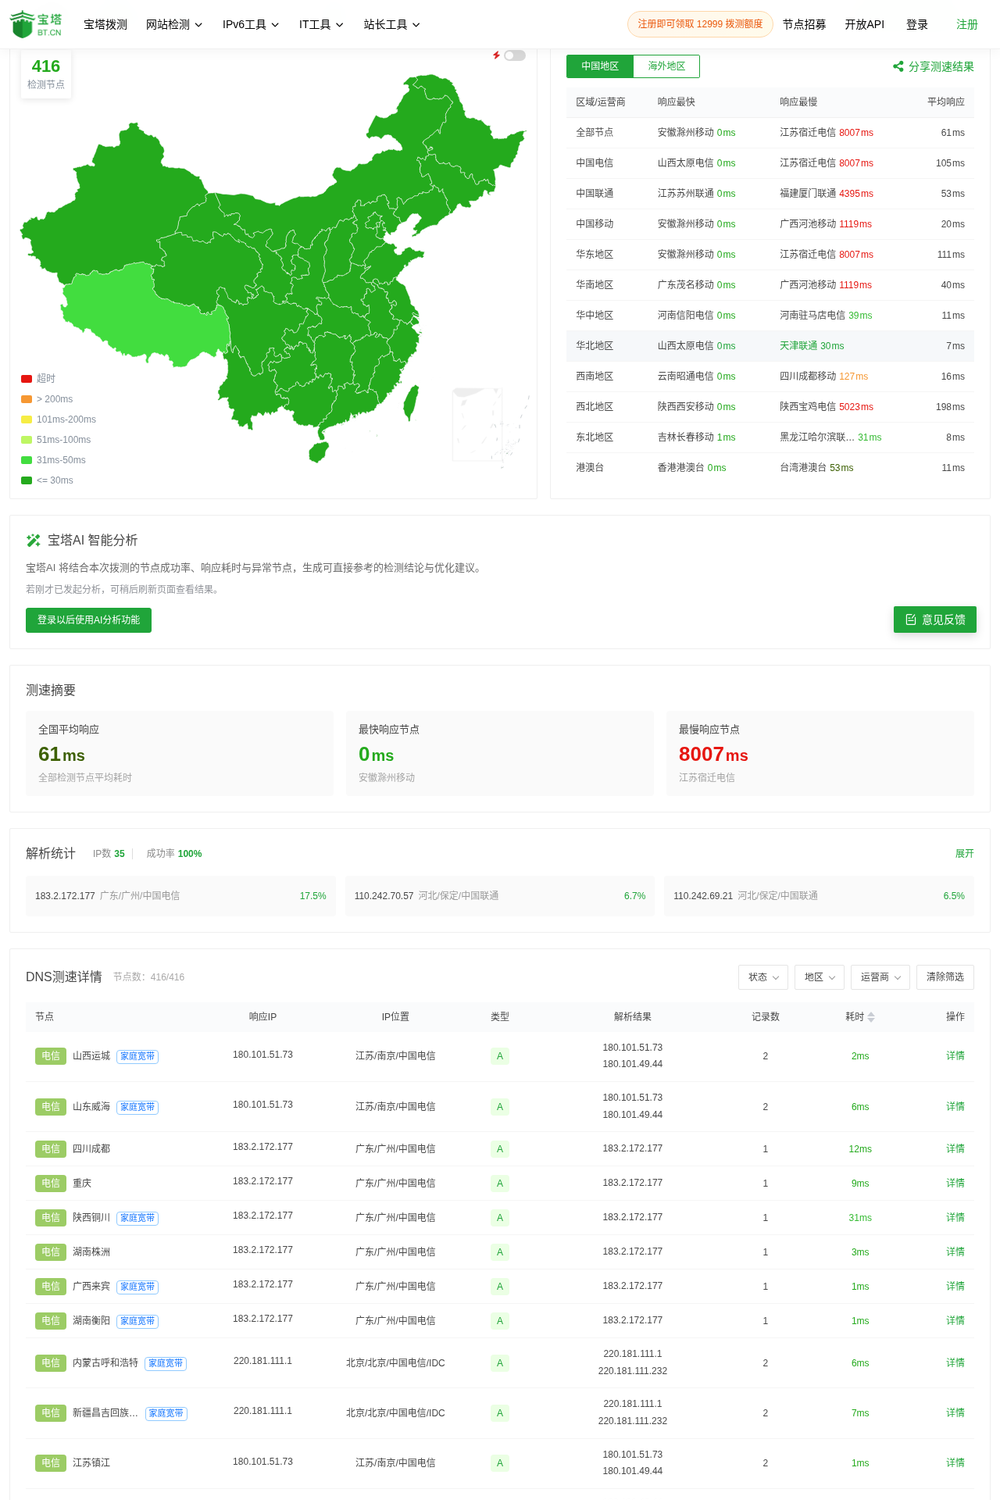
这次的数据
25 个节点跑一轮。另一轮 22 个。 180.101.51.73 是南京电信。183.2.172.177 是广州电信。 220.181.111.232 是北京电信 IDC。 两轮回的 ip 都是这几批。没有陌生段。 江苏宿迁电信 8007ms。第二轮 8027ms。 福建厦门联通 4395ms。第二轮 176ms。广西河池移动 1119ms。 那么 ip 都对。慢的是路。不是劫持。
用宝塔拨测的网站测速。多地区跑一轮。看各地回的 ip 是不是同一批。
三步查
第一步。换加密通道问一次。走 dot 或者 doh。这一步能绕开路上的抢答。 第二步。换一家 dns 问同一个域名。看答案变不变。 第三步。多地区各问一次。看各地回的是不是同一批。 那么三步里任何一步答案变了。就有问题。变了的那一步,就是入口。
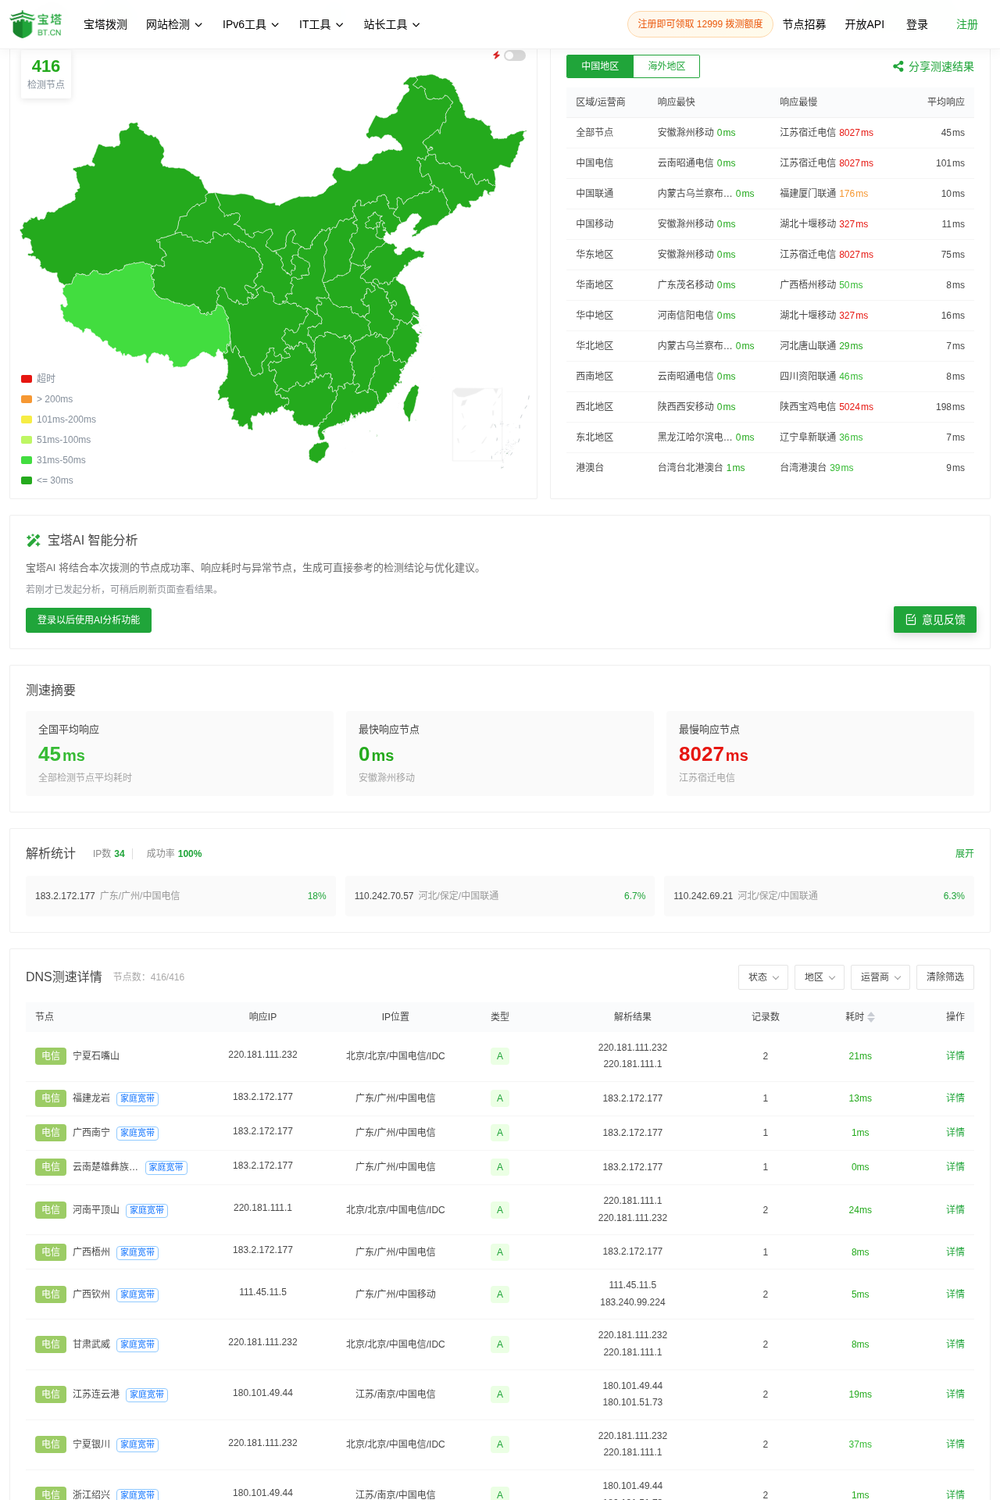
怎么定
三步答案都一样。ip 都在自家段。那就不是劫持。 三步里有一个不一样。记下来。记时刻和地区。 那么再换机器复现一次。复现了才动手。别凭一次就改记录。
宿迁那台。两轮八秒。ip 都对。那是慢。不是劫持。
