什么是DNS劫持?怎么判断网站遭遇DNS劫持?
先说是什么
什么是DNS劫持?怎么判断网站遭遇DNS劫持?我的说法很短。 你问一个域名。回来的地址被人换成了别的。 不是你打错了。是路上有人替你改了答案。 这就叫劫持。污染也算一种。
我一开始以为是自己打错了
我一开始以为是域名拼错了。复制粘贴折腾了半天。 试了半天才发现。别人打开是好的。只有我这边不对。 这里我记一下。先别改自己的输入。
四个地方各问一次
本地问一次。换一家 dns 再问一次。 外地机器问一次。手机流量再问一次。 四个答案摆一起。不一样就是线索。 都一样。先清一次缓存再问。
看回的是哪个段
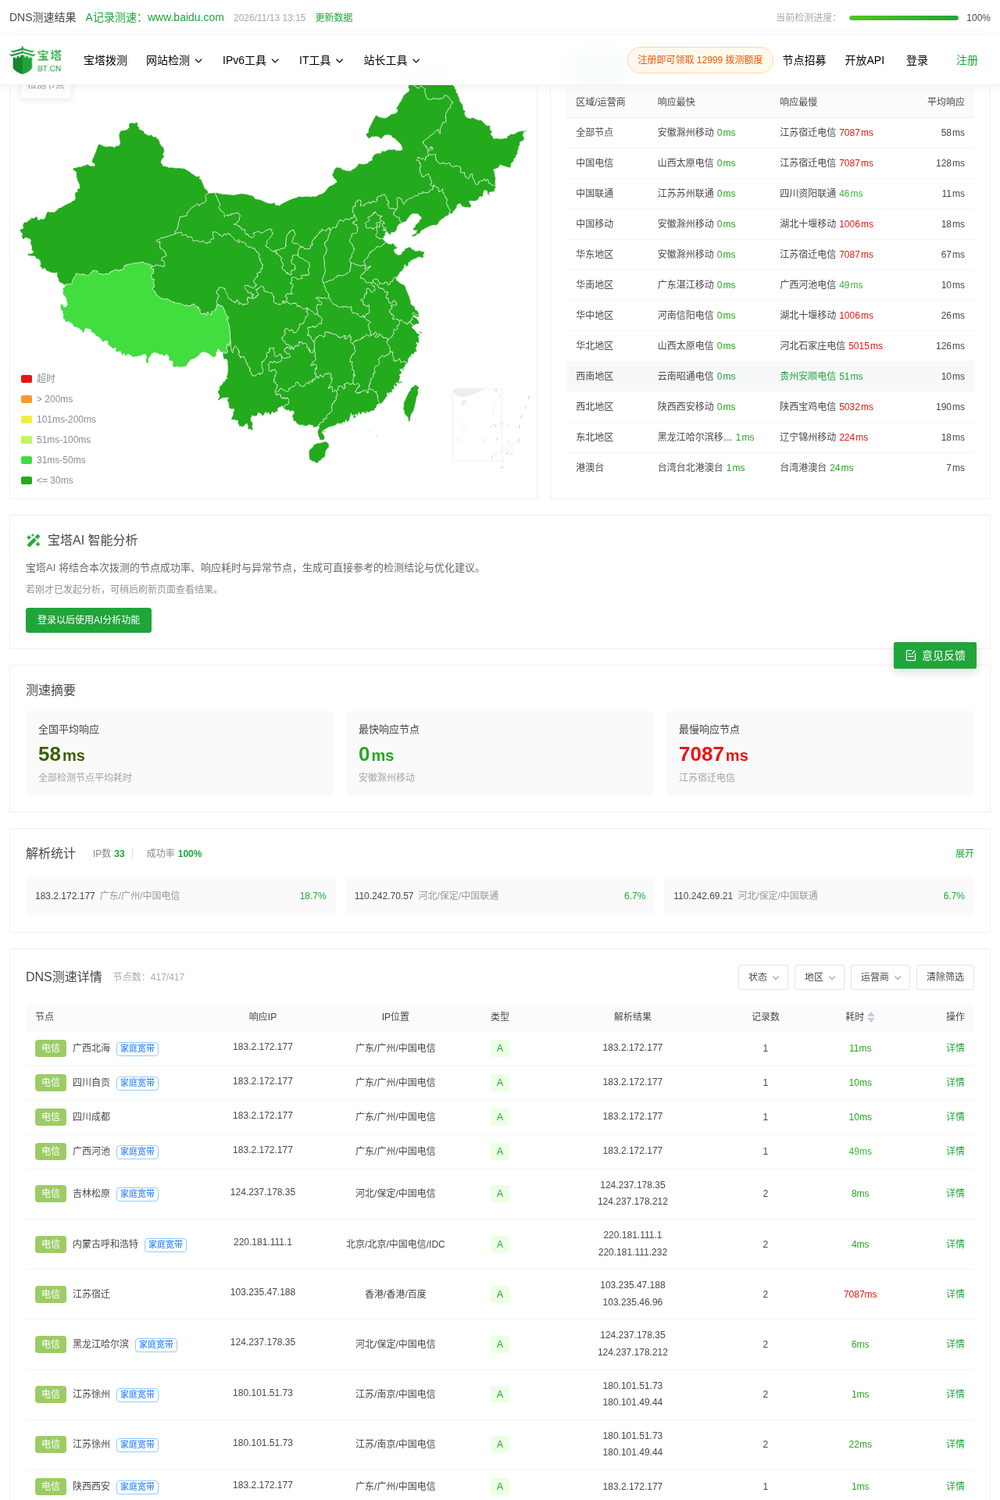
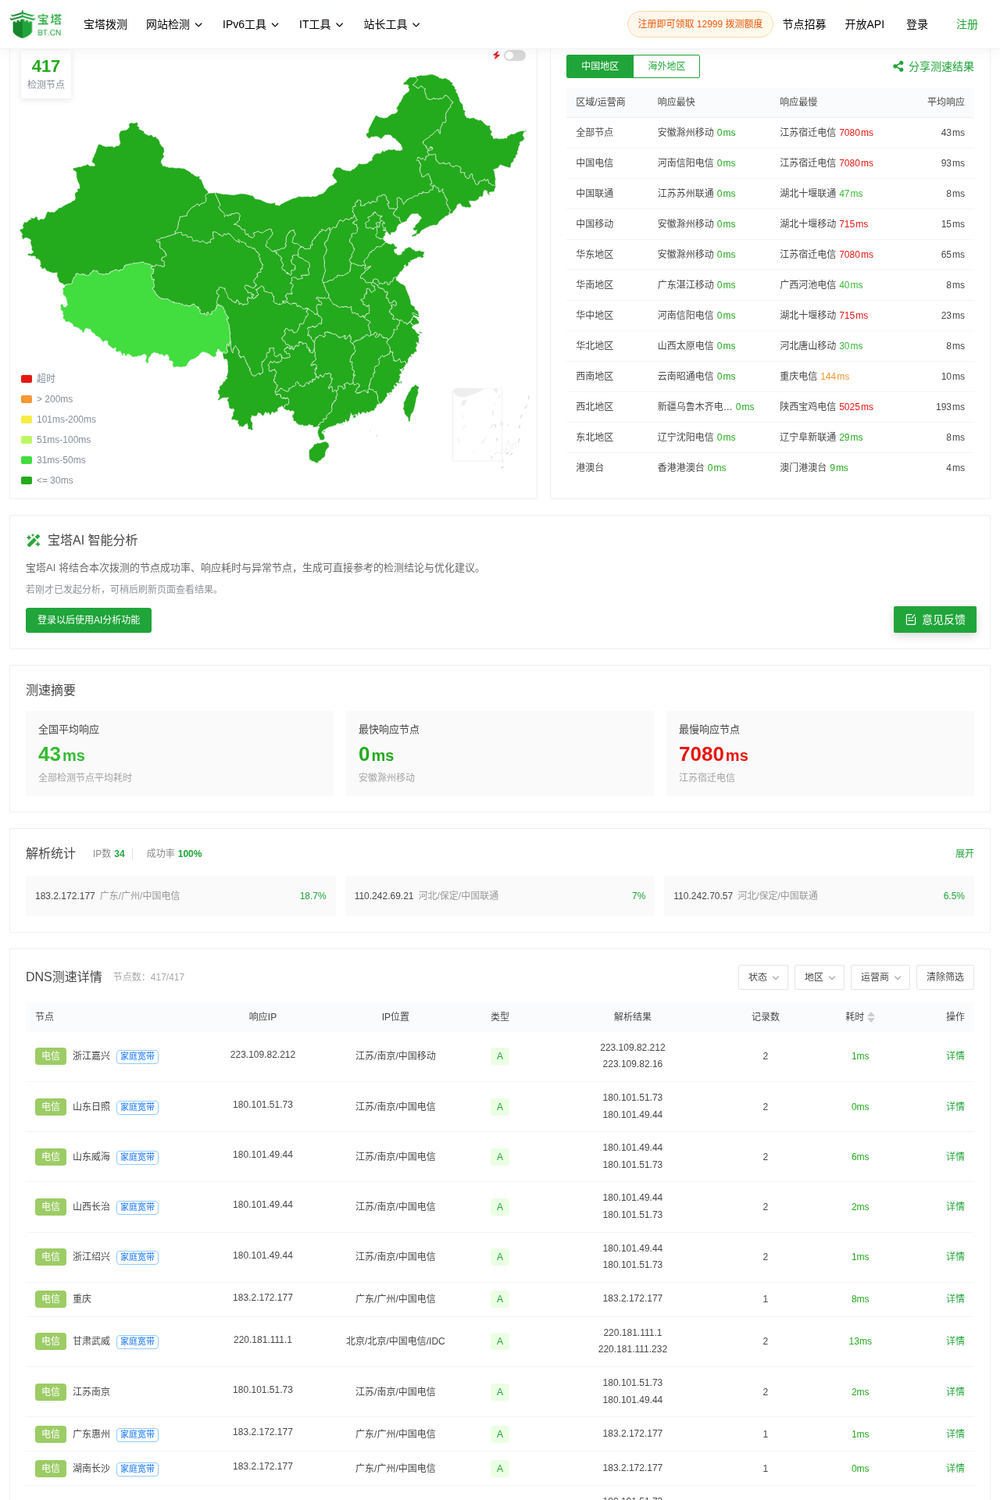
183.2.172.177 是广州电信。124.237.178.35 是保定电信。 220.181.111.1 是北京电信 IDC。180.101.49.44 是南京电信。 那么段眼熟就先记下。陌生段先留着。 然后看证书。issuer 变了也算一条。
用宝塔拨测的网站测速。多地区跑一轮。看各地回的 ip 是不是同一批。
这次的数据
25 个节点跑一轮。另一轮 22 个。 江苏宿迁电信 7087ms。第二轮 7080ms。 河北石家庄电信 5015ms。湖北十堰移动 1006ms 和 715ms。 那么 ip 都对得上。这两轮没看到被换。 宿迁那两台七秒。是慢。不是劫持。
怎么算能定下来
换一台机器。换一条网络。同一分钟各问一次。 一台回这个段。一台回那个段。这条最硬。 两台一样。先记下来。隔一小时再问。 那么两次同向才算。一次不算。
一个域名。四个地方问。三个一样。一个不一样。那个不一样的。才是要查的。
