随意子域名都能解析?分清泛解析现象与网站真实存在
给域名随便加一段字符,DNS依旧返回IP,有人会据此认为“这个网站早就建好了”。实际上,DNS只负责名称到记录的解析。通配符或按规则生成答案的DNS服务,都可能让许多未逐条登记的名称获得答案,后面的HTTPS证书和网站路由仍需分别判断。
用公开测试服务观察现象
本次使用公开DNS测试服务sslip.io。它的官方说明是:名称中嵌入IP时,服务会返回对应IP。我们只做解析查询,不打开该IP上的网站,也不修改任何DNS。
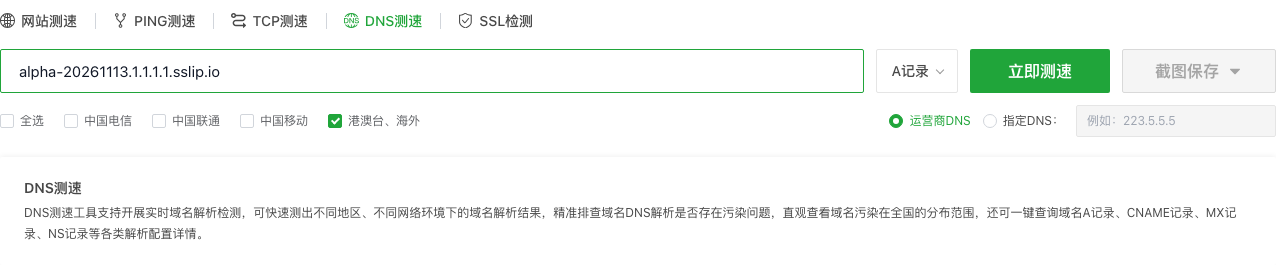
在DNS测速中输入 alpha-20261113.1.1.1.1.sslip.io,选择A记录,只勾选“港澳台、海外”组后开始普通检测。
本轮44/44个节点完成,列表返回A记录 1.1.1.1,记录数为1。前面的 alpha-20261113 是本次构造的字符,没有先去DNS控制台添加主机记录,也没有为这个名字部署网站。
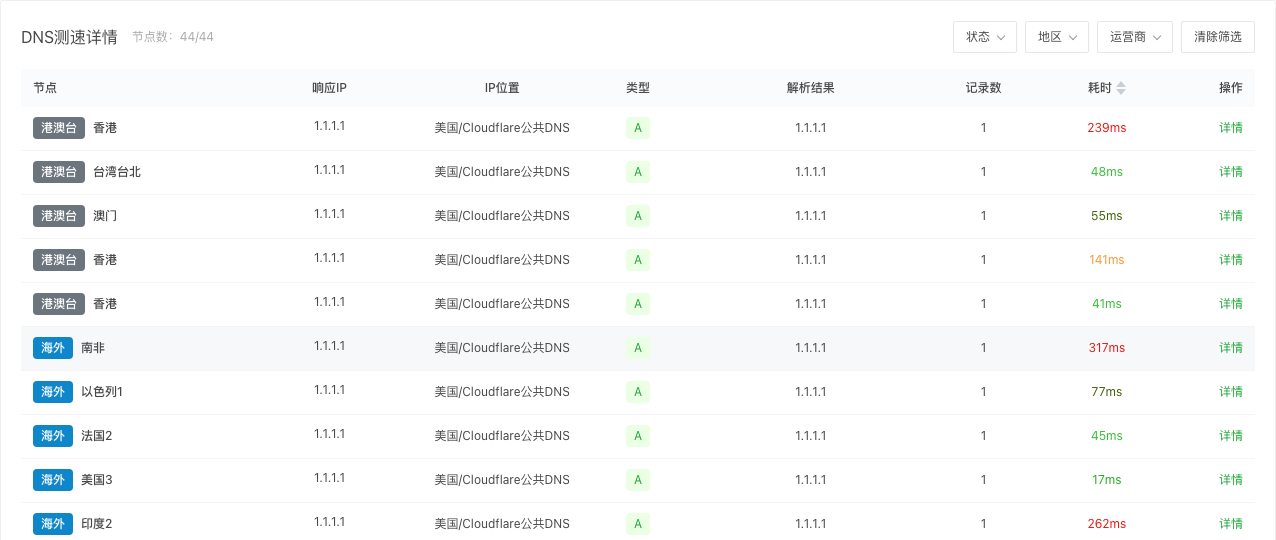
这里观察到的是“不同名称能够按规则取得解析”的现象。sslip.io采用规则生成答案,本次结果不能倒推出服务商的区域文件里一定写了某条 *.域名。传统DNS通配符也能产生类似现象,但仅凭几个查询结果,无法证明背后究竟是通配符记录、程序合成还是其他调度机制。
换前缀核对,不把一次超时当成不存在
为了确认不是只为alpha这个名称单独设置过记录,另外在本地向公共递归解析器查询两个名称。它们与平台节点结果分开记录:
dig @1.1.1.1 alpha-20261113.1.1.1.1.sslip.io A +noall +comments +answer
dig @1.1.1.1 beta-20261113.1.1.1.1.sslip.io A +noall +comments +answer
本次两者最终都返回 NOERROR 和A记录 1.1.1.1。beta名称第一次本地请求曾超时,补查才取得答案;那次超时没有用于证明名称不存在。这也是核查陌生子域名时应保留的边界:有响应码的负答案,与没有拿到DNS响应,需要分开处理。
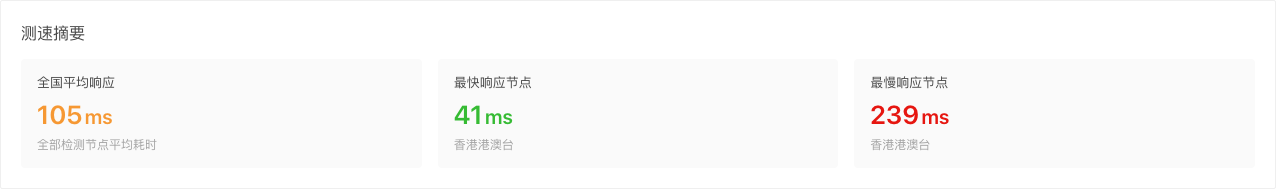
测速摘要显示的平均、最快和最慢耗时,只对应本轮DNS查询。它不能说明这些名字的网页已经能打开,更不能说明每个名字都有独立的网站内容。
有IP后,还隔着证书与站点配置
浏览器访问HTTPS时,除了连到IP,还会按访问域名进行TLS名称匹配。DNS返回同一IP,并不会自动给每个随机名称签发证书。如果证书没有覆盖这个名称,即使443端口可达,也可能在证书验证阶段停止。
TLS通过之后,Web服务器还会根据请求中的主机名决定把请求交给哪个站点。没有匹配配置时,可能出现默认站点、404或拒绝访问;具体是哪一种,要看实际HTTP响应,不能由A记录推出来。这里没有访问测试IP,所以不对这些虚构名称的HTTP状态作任何实测声明。
排查自己的域名时怎样用
如果正常名称和两个足够随机的同级名称都返回相同记录,可以先记录这一现象,再去自己域名的解析控制台核对是否存在通配符配置、显式记录或规则服务。查询结果能提供线索,实际配置才用于确认原因。
已有明确名称或更接近的区域节点,可能影响DNS通配符是否参与合成;不能简单理解成“星号会无条件接管所有层级”。网站子域清单也应结合真实配置、证书和HTTP内容核对,避免把随机DNS名称批量计入已部署站点。需要调整时,先确认业务依赖的具体名称,再由有权限的维护人员按实际范围修改;本次演示只读取公开记录。
