宝塔 ClamAV 怎么用?病毒库更新、定时扫描与隔离文件处理
宝塔面板集成了开源 ClamAV 反病毒引擎(GPLv2 许可),可以对指定目录做病毒扫描,发现感染文件后按策略处理,适合给 Linux 服务器做一次反病毒扫查。下面讲清怎么启动服务、添加检测目录、手动与定时扫描、更新病毒库,以及服务起不来怎么手动安装(见宝塔 ClamAV 反病毒检测工具)。
ClamAV 能做什么、有什么环境要求
ClamAV 是一个开源反病毒工具包,专为邮件网关上的电子邮件扫描设计,也适配邮件网关、服务器、终端等多场景,支持检测数百万种恶意程序,覆盖传统病毒及各类新型恶意软件。
使用前注意两点:
- 检测会占用 CPU:为避免影响生产环境业务正常运行,建议在夜间或业务低峰期(闲置时段)执行检测。
- 最低建议配置:1 核 2.0GHz 以上 CPU、3GiB 以上内存、至少 5GiB 可用磁盘空间。
怎么启动服务并添加检测目录
- 打开 ClamAV 反病毒检测插件,查看「反病毒检测服务」状态;若服务未开启,点击 启动服务 即可运行。
- 进入 病毒检测 页面,点击 添加检测目录,选择需要扫描的目标目录。
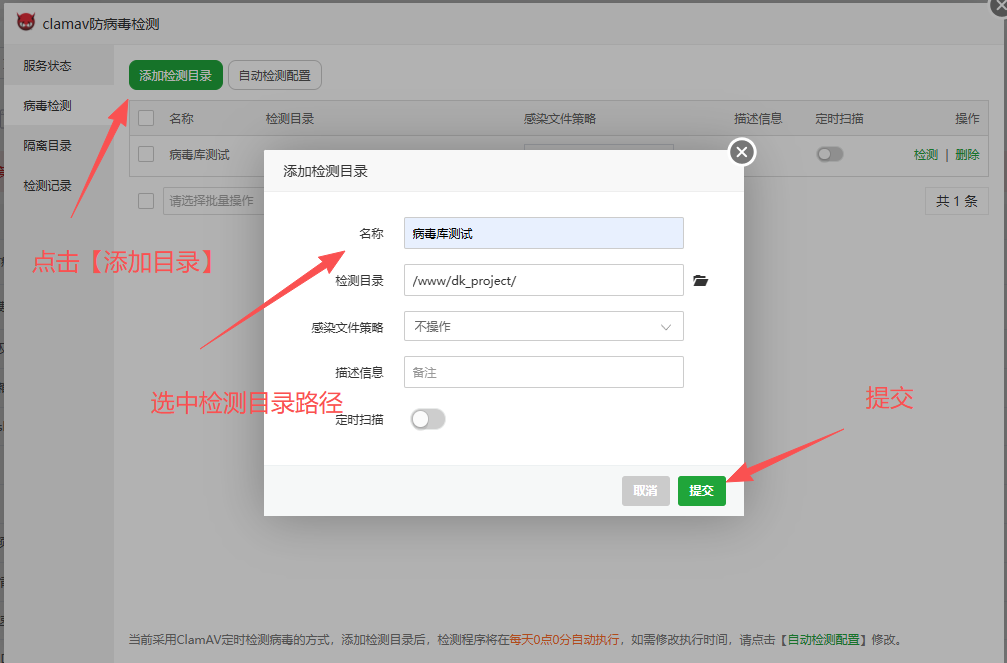
- 在目录列表中,手动点击对应目录的 检测 按钮,触发即时扫描。
- 扫描完成后,前往 检测记录 页面查看本次扫描的详细结果(含检测时间、文件数量、风险文件等信息)。
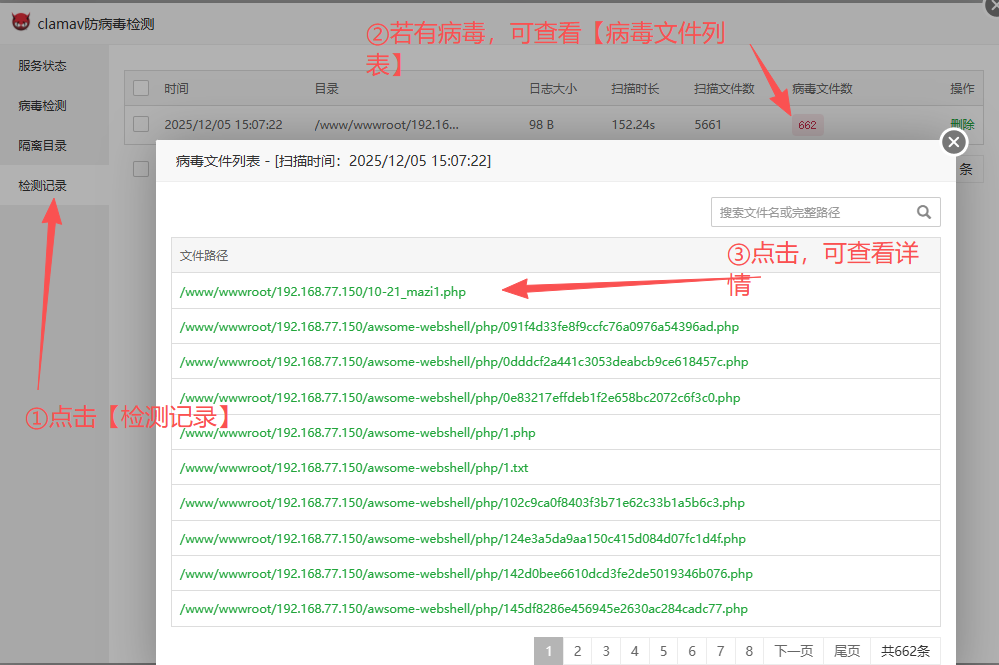
若开启了隔离策略,还需前往 隔离目录 查看,支持查看、恢复、删除隔离文件。
扫描规则:感染文件怎么处理
一次扫描任务涉及三块配置:
- 扫描目录:病毒扫描任务扫描的目标目录。
- 感染文件策略:发现感染文件后执行的操作方式,支持不操作、删除文件、移动文件到隔离目录、复制文件到隔离目录。
- 定时扫描:配置定时任务,定时执行扫描任务。
病毒库更新与定时扫描
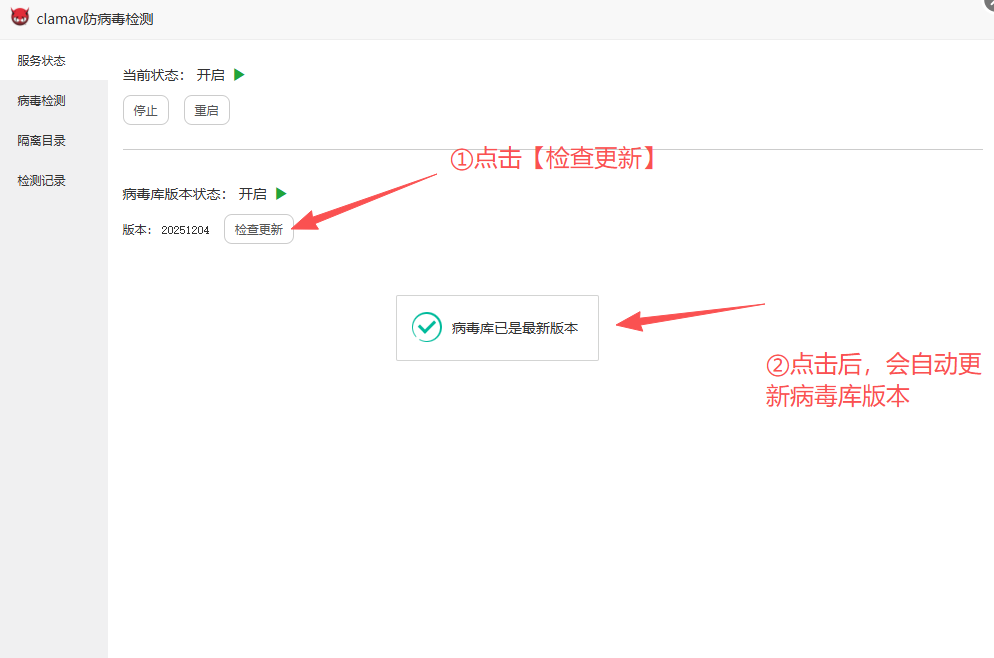
病毒库更新:可参考病毒库当前版本,支持全自动更新,也支持手动更新病毒库。
定时扫描:点击 自动检测配置,开启「定时扫描」开关,支持设置每日执行频率;再对需要定时扫描的目录单独开启该目录的「定时扫描」功能即可生效。
支持检测的病毒类型
ClamAV 可识别的恶意软件签名类型包括(以插件说明为准):
| 类型 | 说明 |
|---|---|
| Adware | 广告软件,通常在用户不知情的情况下显示广告。 |
| Backdoor | 后门,允许攻击者远程访问和控制受感染系统的程序或功能。 |
| Coinminer | 加密货币挖矿程序,用于非法挖掘加密货币的恶意软件。 |
| Countermeasure | 反对抗措施,指示该签名用于识别防御性安全工具。 |
| Downloader | 下载器,用于下载和执行其他恶意软件或组件的程序。 |
| Dropper | 放置器,用于将其他恶意软件注入到受感染系统中的程序。 |
| Exploit | 漏洞利用程序,利用系统或应用程序中的漏洞进行攻击的恶意软件。 |
| File | 文件类型,用于描述独立文件的签名。 |
| Filetype | 文件类型,描述恶意文件的类型。 |
| Infostealer | 信息窃取程序,用于窃取用户敏感信息的恶意软件。 |
| Ircbot | IRC 机器人,用于连接到 IRC(Internet Relay Chat)网络的恶意软件。 |
| Joke | 恶作剧,不良影响系统但通常不造成实际损害的恶意软件。 |
| Keylogger | 键盘记录器,用于记录用户输入的恶意软件。 |
| Loader | 加载并运行其他恶意软件组件,确保恶意代码能正常执行、维持恶意程序运行状态的工具。 |
| Macro | 宏病毒,针对文档或电子表格中的宏命令进行攻击的恶意软件。 |
| Malware | 恶意软件,一般术语,指任何有害的计算机程序。 |
| Packed/Packer | 打包/打包工具,用于压缩和加密恶意软件以逃避检测的程序。 |
| Phishing | 钓鱼,用于欺骗用户输入个人信息的恶意软件。 |
| Proxy | 代理,用于通过受感染系统进行网络通信的恶意软件。 |
| Ransomware | 勒索软件,加密用户文件并勒索解密费用的恶意软件。 |
| Revoked | 已撤销的,指示签名或证书已被官方撤销的恶意软件。 |
| Rootkit | 根套件,用于隐藏恶意软件活动和存在的程序。 |
| Spyware | 间谍软件,用于监视用户活动并发送给攻击者的恶意软件。 |
服务起不来怎么处理
服务启动没有反应:执行下面的指令检查相关日志,等待执行成功后再检查服务是否正常启动:
bash /www/server/panel/plugin/bt_clamav/install.sh install提示「未检测到 ClamAV 服务,请先安装 ClamAV」:若上面的方法执行后仍无法启动服务,则需要手动安装 ClamAV 服务。
RedHat / CentOS:
# 1、安装 epel 源
yum install -y epel-release

# 2、安装 ClamAV
yum install clamav clamd clamav-update -y

# 3、启动 ClamAV 服务
freshclam
systemctl start clamd@scan.service
systemctl start clamav-freshclam.service

# 4、开机自启动
systemctl enable clamd@scan.service
systemctl enable clamav-freshclam.service

# 5、查看 ClamAV 服务状态
systemctl status clamd@scan.service
systemctl status clamav-freshclam.service
Ubuntu / Debian:
# 1、安装 ClamAV
sudo apt install clamav clamav-daemon -y

# 2、启动 ClamAV 服务
freshclam
sudo systemctl start clamav-daemon
sudo systemctl start clamav-freshclam.service

# 3、开机自启动
sudo systemctl enable clamav-daemon
sudo systemctl enable clamav-freshclam.service

# 4、查看 ClamAV 服务状态
sudo systemctl status clamav-daemon
sudo systemctl status clamav-freshclam.service
常见问题
宝塔的 ClamAV 是什么?
是宝塔面板集成的开源反病毒工具包,ClamAV 采用 GPLv2 许可,专为邮件网关上的电子邮件扫描设计,也适配服务器、终端等多场景,支持检测数百万种恶意程序。
ClamAV 检测会拖慢服务器吗?
检测过程会占用一定 CPU 资源,为避免影响生产环境业务,建议在夜间或业务低峰期执行。最低建议配置为 1 核 2.0GHz 以上 CPU、3GiB 以上内存、至少 5GiB 可用磁盘空间。
发现感染文件后怎么处理?
感染文件策略支持四种:不操作、删除文件、移动文件到隔离目录、复制文件到隔离目录。若开启了隔离策略,可在隔离目录查看、恢复或删除被隔离的文件。
病毒库要手动更新吗?
病毒库支持全自动更新,也支持手动更新;在插件里可查看病毒库当前版本。
ClamAV 服务启动没反应怎么办?
先执行 bash /www/server/panel/plugin/bt_clamav/install.sh install 检查日志;若仍提示未检测到 ClamAV 服务,可按系统手动安装 ClamAV 并启动服务。