FTP地址无法访问怎么办?多节点拨测先分清是网络还是服务器
连不上,其实分好几步
FTP 故障最烦的地方是表现单一:连不上。实际至少分四步——解析域名、连上 21 端口、登录认证、建立数据连接。卡在不同步骤,处理方式完全不同。
我以前一上来就怀疑账号密码,试了半天,最后发现是端口压根没通。现在会先确认端口,再谈登录。
先测 21 端口通不通
用宝塔拨测的 TCP 测速指定 21 端口,从多个地区、多个运营商的节点发起探测。它走的是 TCP 握手,不依赖 ICMP,服务器禁 ping 也照样能测。
结果先分两种看。所有节点都超时,问题多半在安全组、系统防火墙,或者 FTP 服务根本没启动;只有部分节点超时,更偏线路和运营商策略,比如某些网络直接封了 21 端口。
按运营商分组能看清这一点,响应最快、最慢和平均响应摆在一起,也能判断是普遍慢还是个别节点异常。
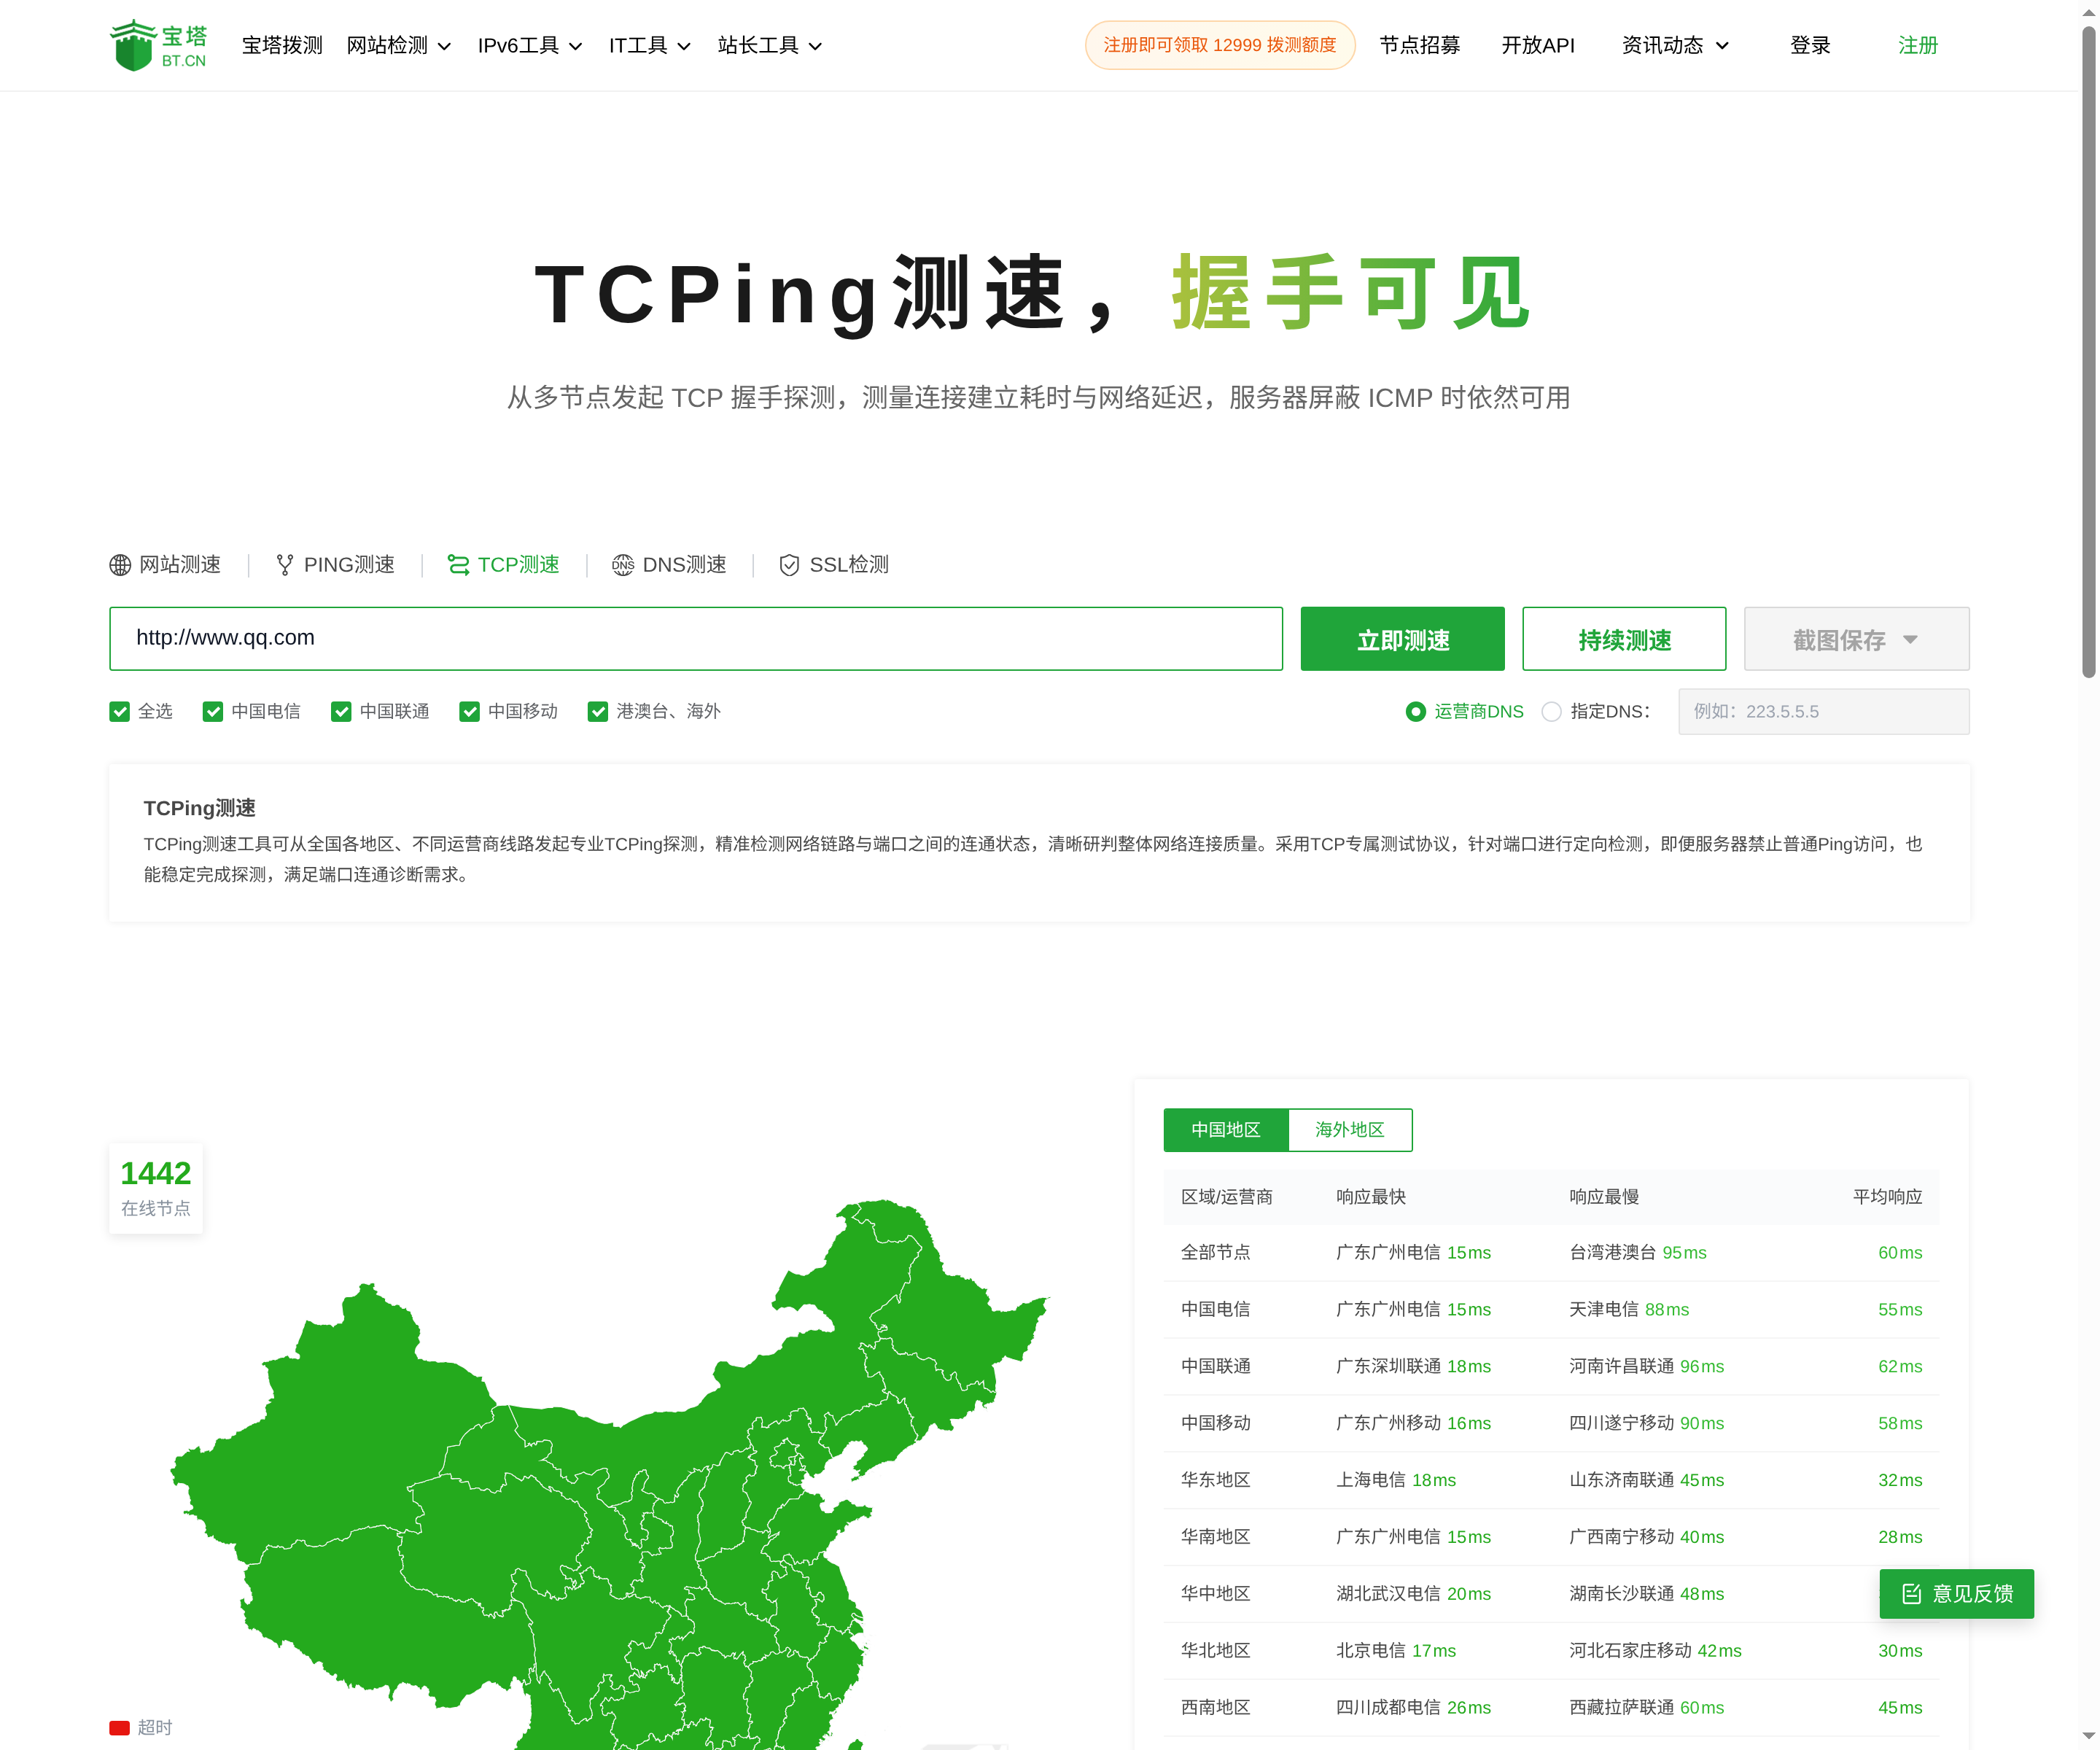
TCP 检测:填域名和端口,多节点看连通与握手耗时
21 通了,照样可能登不上
这是最容易被忽略的一层。FTP 有两条连接:控制连接走 21,数据连接在被动模式下走另一段端口。控制通道通了,只代表你能跟服务器说上话。
列目录、传文件的时候,服务器会让客户端去连另一个端口。那段没在防火墙放行,表现就是能登录、卡在列目录,或者传到一半断掉。
还有一种情况:服务器在被动模式里返回了内网 IP,公网客户端拿着这个地址去连,怎么都连不上。这是服务端配置问题,跟网络质量没关系。
主动和被动,别只测一种
主动模式下是服务器反过来连客户端,客户端在 NAT 后面通常行不通。现在客户端默认用被动,问题也就集中在被动端口范围上。
排查时先确认客户端用的是哪种模式,再看服务端被动端口范围有没有放行、NAT 有没有做映射。两边对不上,你测一百次 21 都是通的,文件照样传不了。
加密方式也会插一脚
显式 FTPS 是先连 21 再升级加密,隐式 FTPS 直接连 990。只放行 21 的话,隐式加密的客户端会直接超时,看起来像服务挂了。
这种情况在 TCP 探测里很好确认:21 和 990 分别测一次,哪个不通一目了然。
复测和收尾
用持续测速多跑几轮,看超时是稳定出现还是偶发。稳定超时是配置或策略问题,偶发更像链路抖动或者被限速。
改完防火墙或端口范围,用同一批节点复测,确认 21 和数据端口都通,再让客户端实际登录试一次。测通和能用,是两回事。
该警惕的信号也很明确:端口对全网开放、账号密码在公网明文传输、日志里有大量陌生登录尝试。能用 SFTP 或 FTPS 就别留着裸 FTP。
