25端口怎么用?参数配好后先用拨测跑一轮
25 通了,邮件还是发不出去
给一台机器配好邮件服务,本机 telnet 25 通,日志里也没有明显报错,可发出去的邮件就是不到。折腾半天才发现,云厂商默认封了出站 25,服务本身没问题,路被掐了。
这事让我养成了一个习惯:配完参数,先从外部跑一轮拨测,再谈发信。
25、587、465 不是一回事
25 是邮件服务器之间投递用的端口,也是收信方对外开的那个口。客户端提交邮件通常走 587(STARTTLS)或 465(隐式 TLS)。
所以「25 端口配好了」这句话,得看配的是哪一头:对外收信,还是自己往外发。两头都可能出问题。
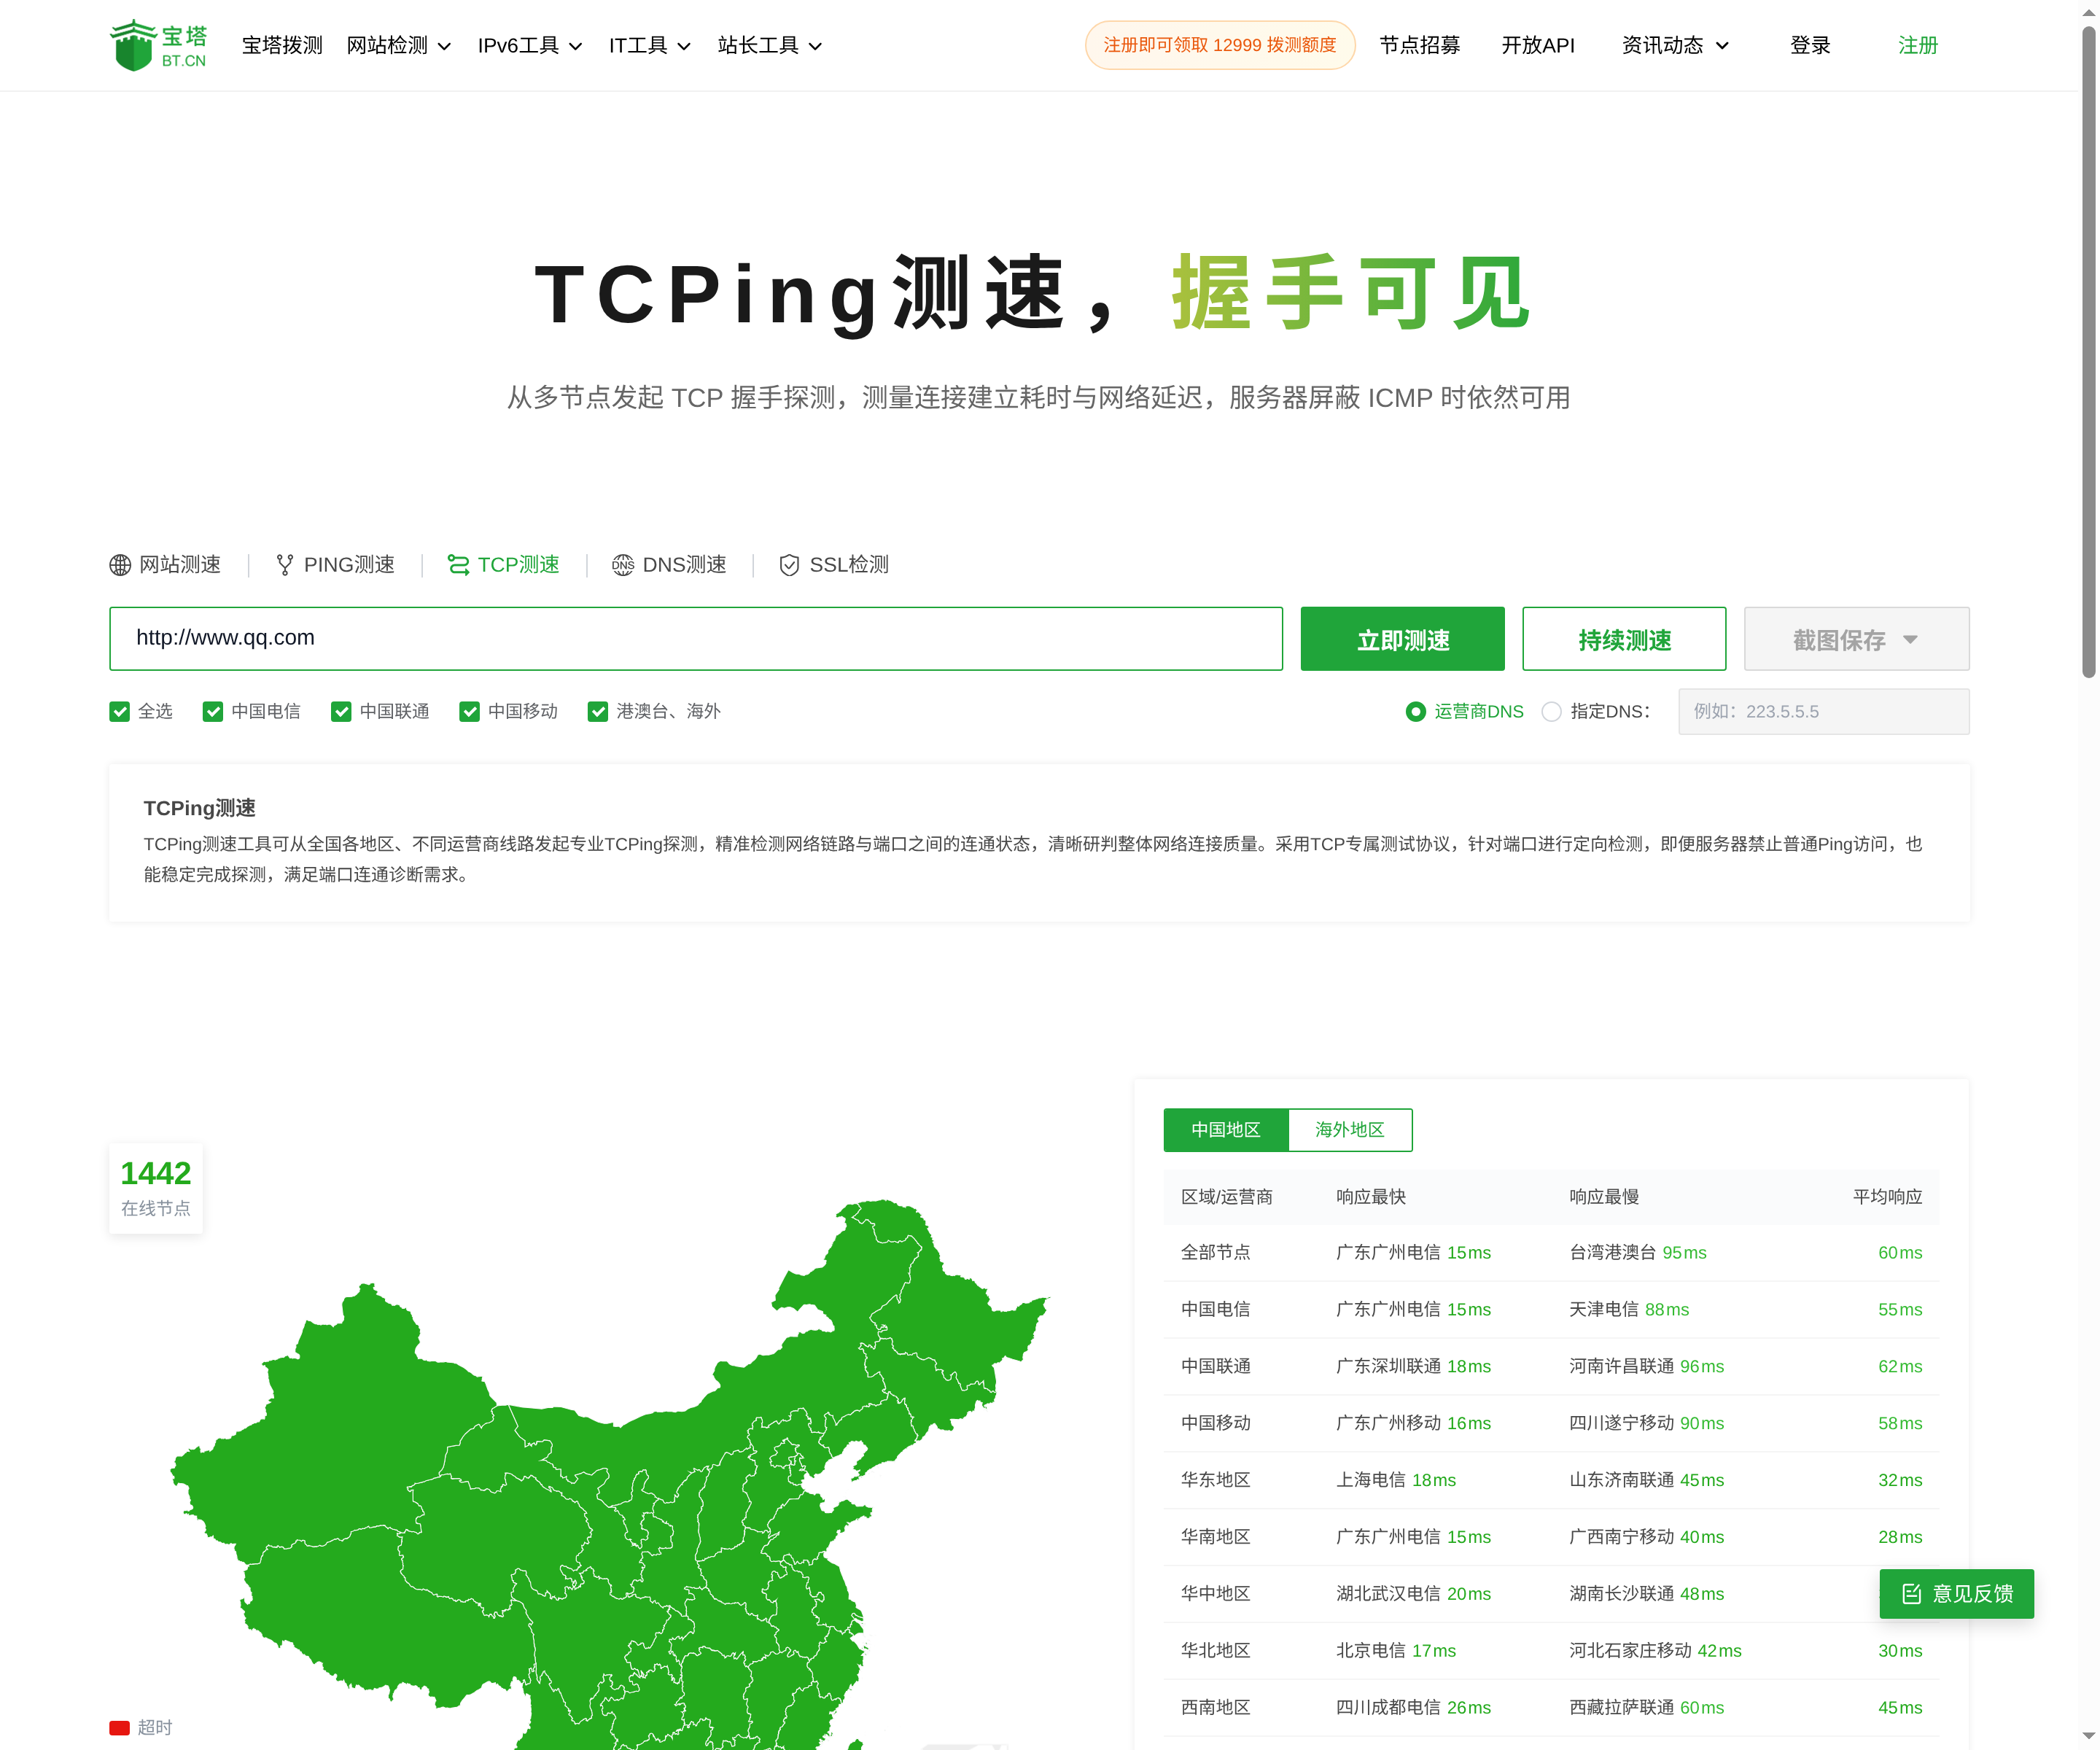
TCP 检测:填域名和端口,多节点看连通与握手耗时
入站和出站要分开看
入站 25,是外部 MTA 能不能连到你的服务器,这决定你能不能收信,外部探测能测。
出站 25,是你的服务器能不能连到对方的 25 端口,这决定你能不能发信。外部探测测不了这一段,只能在服务器上自己试。
很多人卡在这里:探测显示 25 通,以为万事大吉,实际出站被封,邮件全堆在队列里反复重试。
跑一轮 TCP 拨测
在宝塔拨测的 TCP 测速里指定目标地址和 25 端口,从多个地区、多个运营商的节点发起探测。它走 TCP 握手,不依赖 ICMP,服务器禁 ping 也能测。
结果分三种看。所有节点都能连,入站没问题;所有节点都超时,八成是安全组、防火墙,或者云厂商直接封了;只有部分运营商能连,偏线路策略。
按运营商分组能看清这一点。响应最快、最慢和平均响应一起看,握手耗时异常高,说明链路质量本身有问题。
顺便把 587 和 465 也测一下。客户端用哪个端口提交,取决于你的配置,别只测一个。
通了之后还要看什么
端口可达只是第一层。开放中继没关,等于给别人当跳板,很快会被拉进黑名单;没有 AUTH、没有频率限制,一样会被滥用。
发信成功率还取决于反向解析、SPF、DKIM、DMARC 和 IP 声誉。这些不在端口层,但用户感知就是「邮件进垃圾箱」。
告警也别只盯端口。队列积压、投递失败率、退信量,这些指标比端口状态更早反映问题。
复测的节奏
改完安全组或邮件配置,用同一批节点复测,确认该通的通、该关的关,再从服务器上实际发一封测试邮件到外部邮箱。
连续测两三次,确认不是刚好赶上放行。稳定通过之后,把探测做成定时任务,端口状态一变就告警。
端口只是路。邮件能不能到,是路、认证和信誉三件事一起决定的。
