SSL检测网址怎么填?配完用拨测验证各节点都能正常握手
填了完整网址,结果很奇怪
第一次用 SSL 检测,我把浏览器地址栏整条复制进去,带着 https:// 和后面的路径,结果要么没响应,要么提示连不上。
后来才知道,它要的是一个主机名,不是网址。那条路径不仅多余,还可能让工具去请求一个不存在的页面。
该填什么
只填域名,比如 example.com 或者 www.example.com。
不要带 https:// 或 http://,不要带路径、参数、锚点。证书是绑定在主机名上的,跟具体页面无关。大小写不敏感,但按证书里的写法来更稳。
用宝塔拨测的 SSL 检测时,输入框只接受主机名,填错格式会直接连不上。
如果服务不在 443,端口要单独写明,比如 example.com:8443。
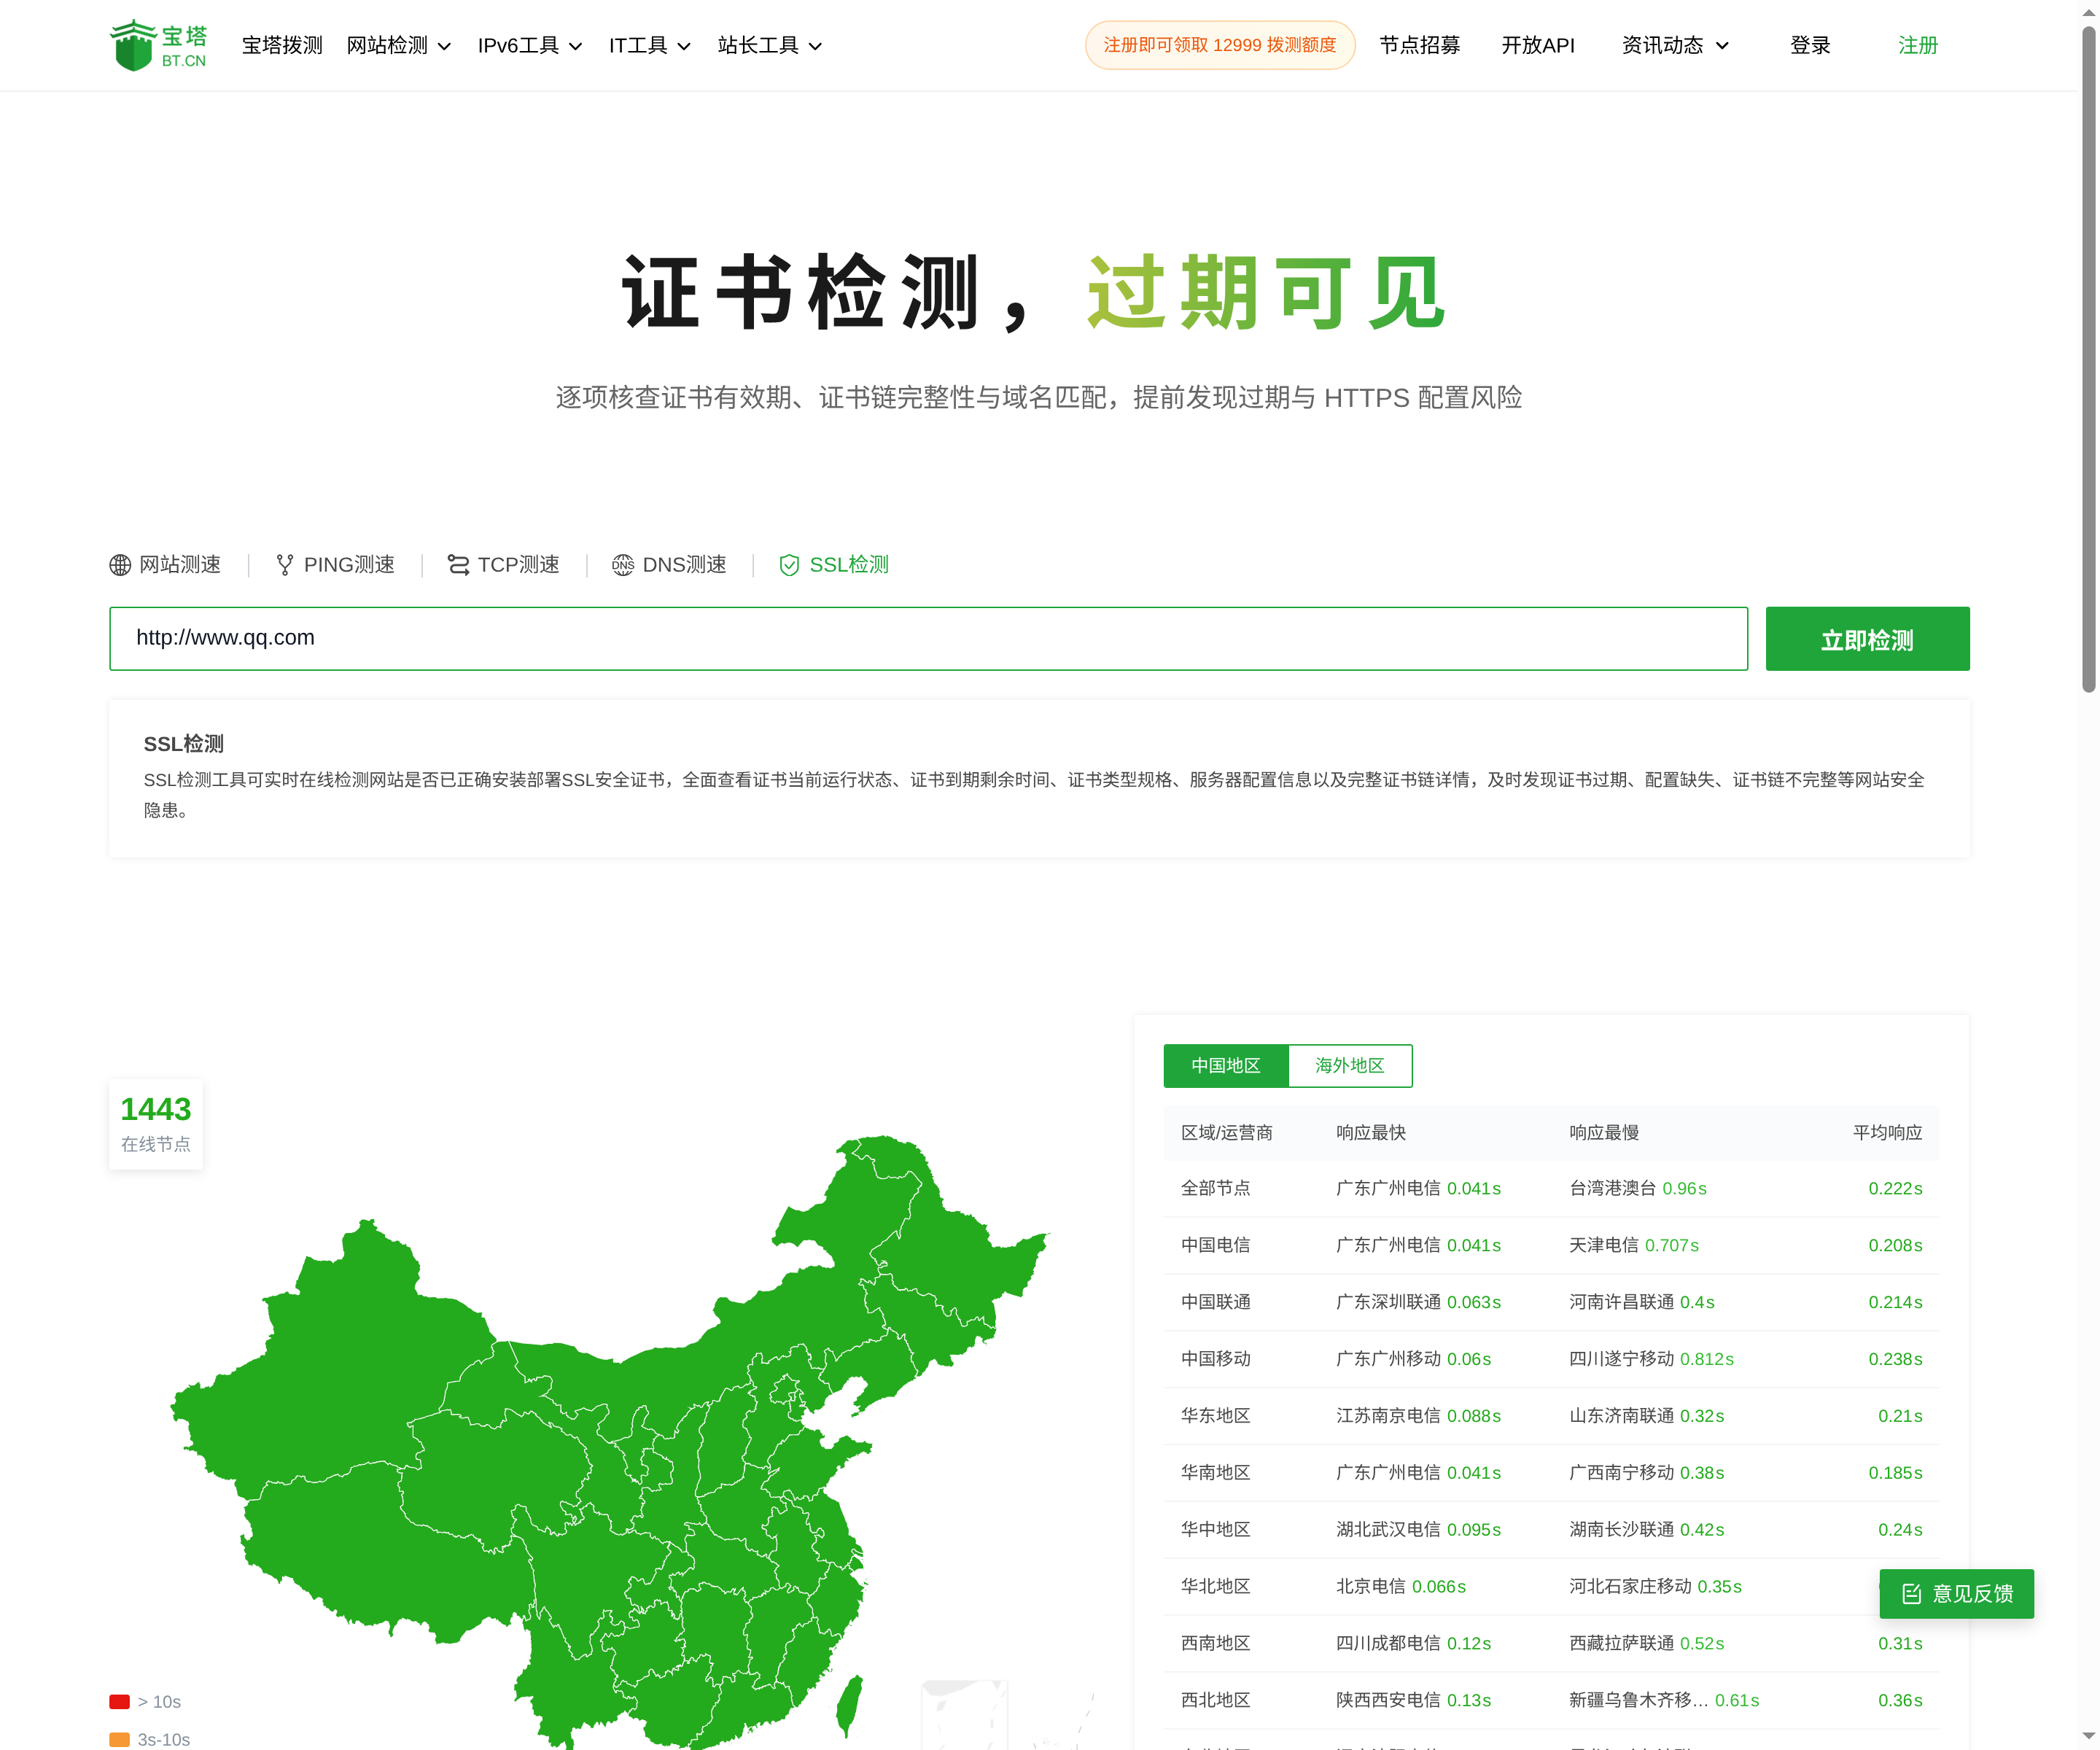
SSL 检测:证书有效期、证书链与 TLS 信息
www 和主域是两回事
证书的覆盖范围写在 SAN 里。有的证书同时覆盖主域和 www,有的只写了一个。
你测 www 通过,不代表用户访问裸域也正常。反过来也一样。
按用户实际输入的习惯去测,两种都跑一遍最稳。申请证书时把两个名字都写进 SAN,是最省事的做法。
端口别漏
非默认端口一定要写。8443、9443 这种,如果不写端口,检测会去连 443,拿到的是另一个服务的证书,甚至根本连不上。
这类错误的表现是「证书不对」或者「握手失败」,很容易被误判成配置问题。有些云负载均衡把 443 映射到后端 8443,检测要测对外的那个端口。
用 IP 检测会缺 SNI
直接用 IP 地址测 HTTPS,请求里没有 SNI 信息。
同一个 IP 上挂了多个站点时,服务端只能返回默认站点的证书。启用了 SNI 的服务器,用 IP 访问经常返回默认证书,甚至直接拒绝。「证书域名不匹配」有时是测法造成的。
排查证书问题,用主机名测;确认某台机器的连通性,才用 IP。
配完怎么验收
从多个地区多运营商节点发起,确认每个节点都能完成握手。
重点看三件事:证书域名对不对、有效期还剩多久、链是否完整。
如果只有个别节点失败,偏链路或者 CDN 边缘;全部失败,才是配置问题。握手耗时高但成功,多半是链路问题,不是证书问题,别把这两种混在一起改。
证书链是否完整,比域名对不对更隐蔽,一定要单独确认。到期时间用统一时区记录,跨团队沟通不容易出错。
把结果留档,写清输入、节点和结论。续期或者换证书之后,用同样的输入再跑一次对比。
