SSL报告怎样读?拨测证书监控,提前发现到期与链异常
第一次看 SSL 报告,只看了「有效」
报告弹出来,我扫了一眼状态是绿色的,就关掉了。后来用户报证书错误,才发现那张证书只覆盖了 www,没有覆盖裸域。
字段都在报告里,是我没读。那天我把报告逐行看了一遍,才发现信息一直都有。
身份:发给谁
第一组是证书身份。看它签给哪个名字,覆盖哪些域名。
主域和 www 通常写在同一个证书的 SAN 列表里,但很多证书只写了一个。用户访问哪个,就必须覆盖哪个。
再看颁发者。主流 CA 签的证书浏览器都认,自签的会告警。这跟证书「好不好」无关,是信任链的问题。自签在部分场景是合理的,比如内网,但要清楚它不会自动获得信任。
打开宝塔拨测的 SSL 检测的报告时,先看这一组,再看别的。
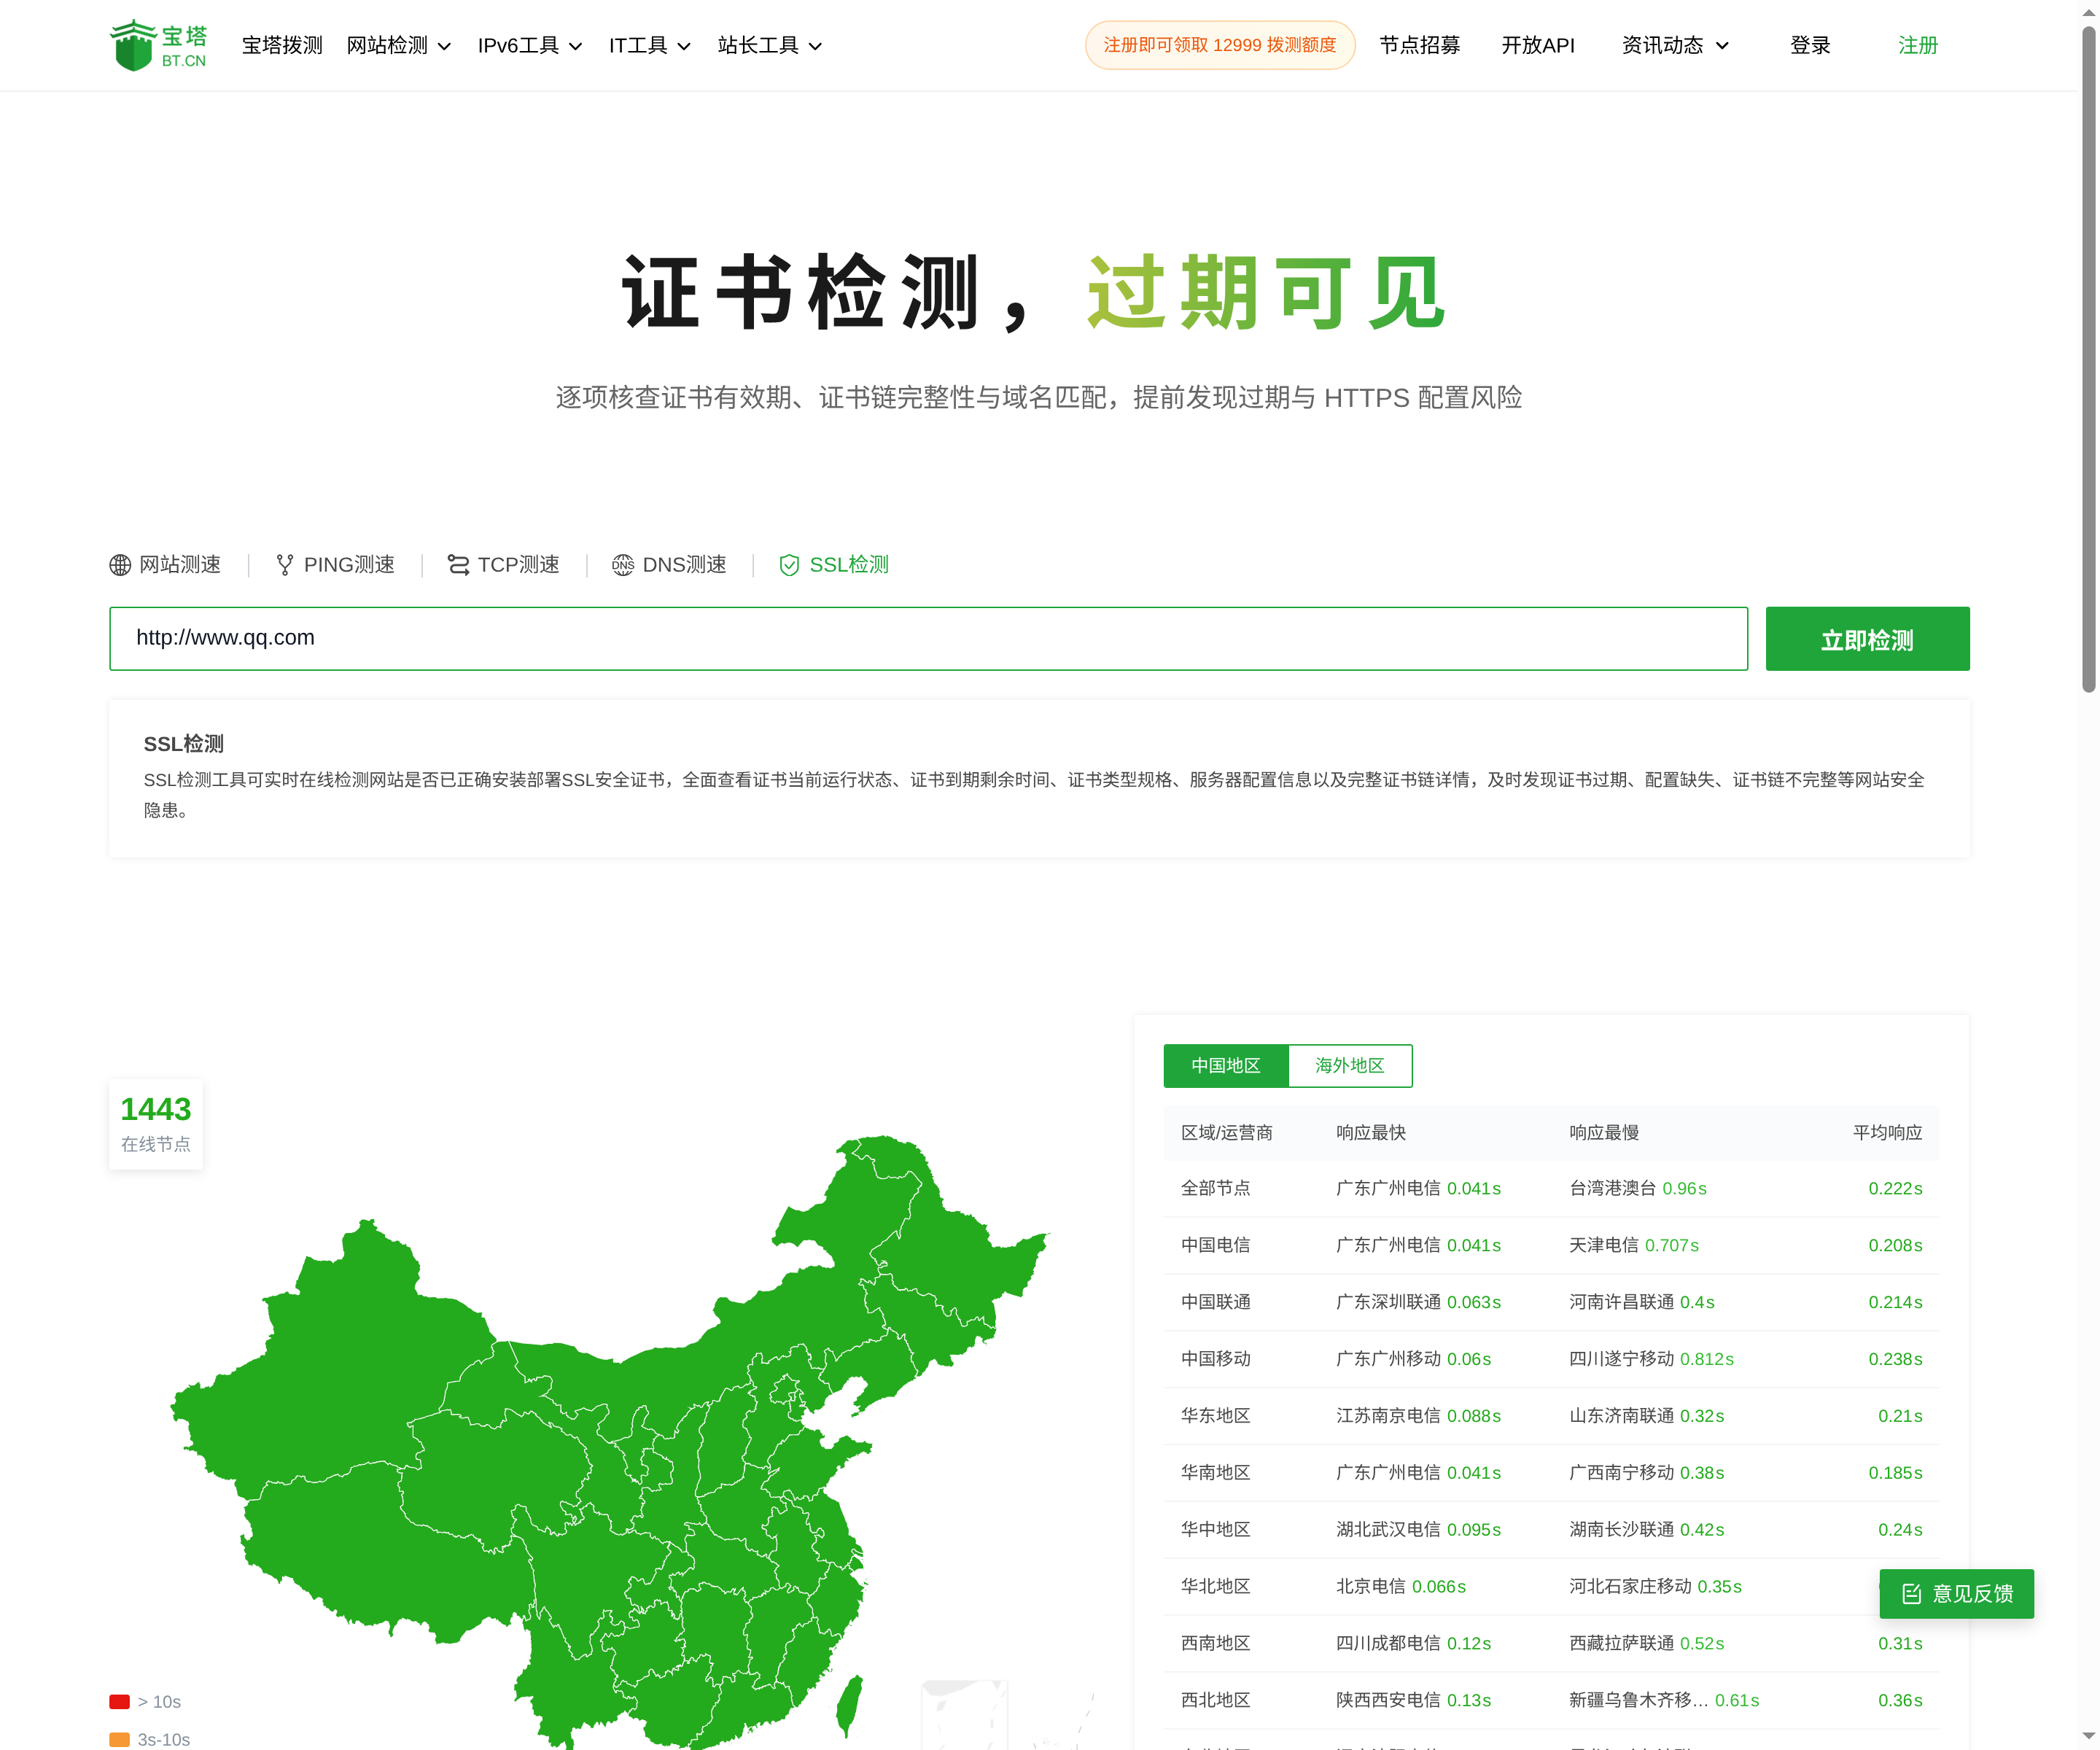
SSL 检测:证书有效期、证书链与 TLS 信息
有效期:还剩多久
第二组是时间。看生效时间和到期时间,算一下剩余天数。
剩余不到一个月,就该安排续期,不要指望自动续期永远成功。续期后要确认新证书真的加载了,不是只上传了文件。
还要注意时区。报告里的时间通常按标准时区显示,和你后台看到的时间可能差几个小时,别因为这个误判成「已过期」。
证书链:完整不完整
第三组是链。看它有几级、中间证书有没有缺。
缺中间证书,桌面浏览器经常能自动补,但移动端、命令行、部分客户端会直接失败。链的顺序也有讲究,中间证书要跟在叶证书后面。
这类问题在浏览器里几乎看不出来,只能靠报告。
协议与套件
第四组是协商结果。用了哪个 TLS 版本、什么加密套件。
版本太老,兼容性好但安全性差;版本太新,老设备可能连不上。这是取舍,不是越新越好。
套件里如果出现明显不安全的算法,就该升级配置。禁用老协议之前,先确认没有老客户端还在用。
节点结果和留档
看多地节点:是不是每个节点都拿到同一张证书、握手是否都成功。证书序列号能帮你确认各地拿到的是不是同一张。
只有个别节点异常,偏链路或者 CDN 边缘;全部异常,才是配置问题。
同一个域名在不同节点可能拿到不同证书,CDN 场景尤其常见。报告里也会给握手耗时,慢但成功通常是链路问题。
发现异常先截图,再动配置。换证书后如果没生效,先查配置加载和 CDN 缓存。把报告存下来标上日期,续期后对比,能立刻看出哪一项变了。
这些细节比「绿不绿」有用得多。每周看一次,比出事再看强,读报告的能力,其实就是排障速度的差别。
