免费SSL证书可以用于正式网站吗?拨测证书监控,提前发现到期与链异常
免费证书用在正式站,翻过一次车
公司一个官网用了免费证书,自动续期脚本一直跑着,我也没管。某天周末证书过期,页面直接红屏,客服电话打爆。
不是免费证书不能用,是我把它当成「设完就不用管」的东西。那次之后我给它加了监控,续期才稳下来。
技术上完全可以
主流浏览器都信任常见的免费 CA,加密强度、协议支持和付费证书没有区别。
用户看到的是同一把小锁,走的是同样的 TLS。证书上的小锁和付费证书在浏览器里长得一模一样。这一点不用纠结。
所以问题从来不是「能不能用」,而是「你能不能管好它」。
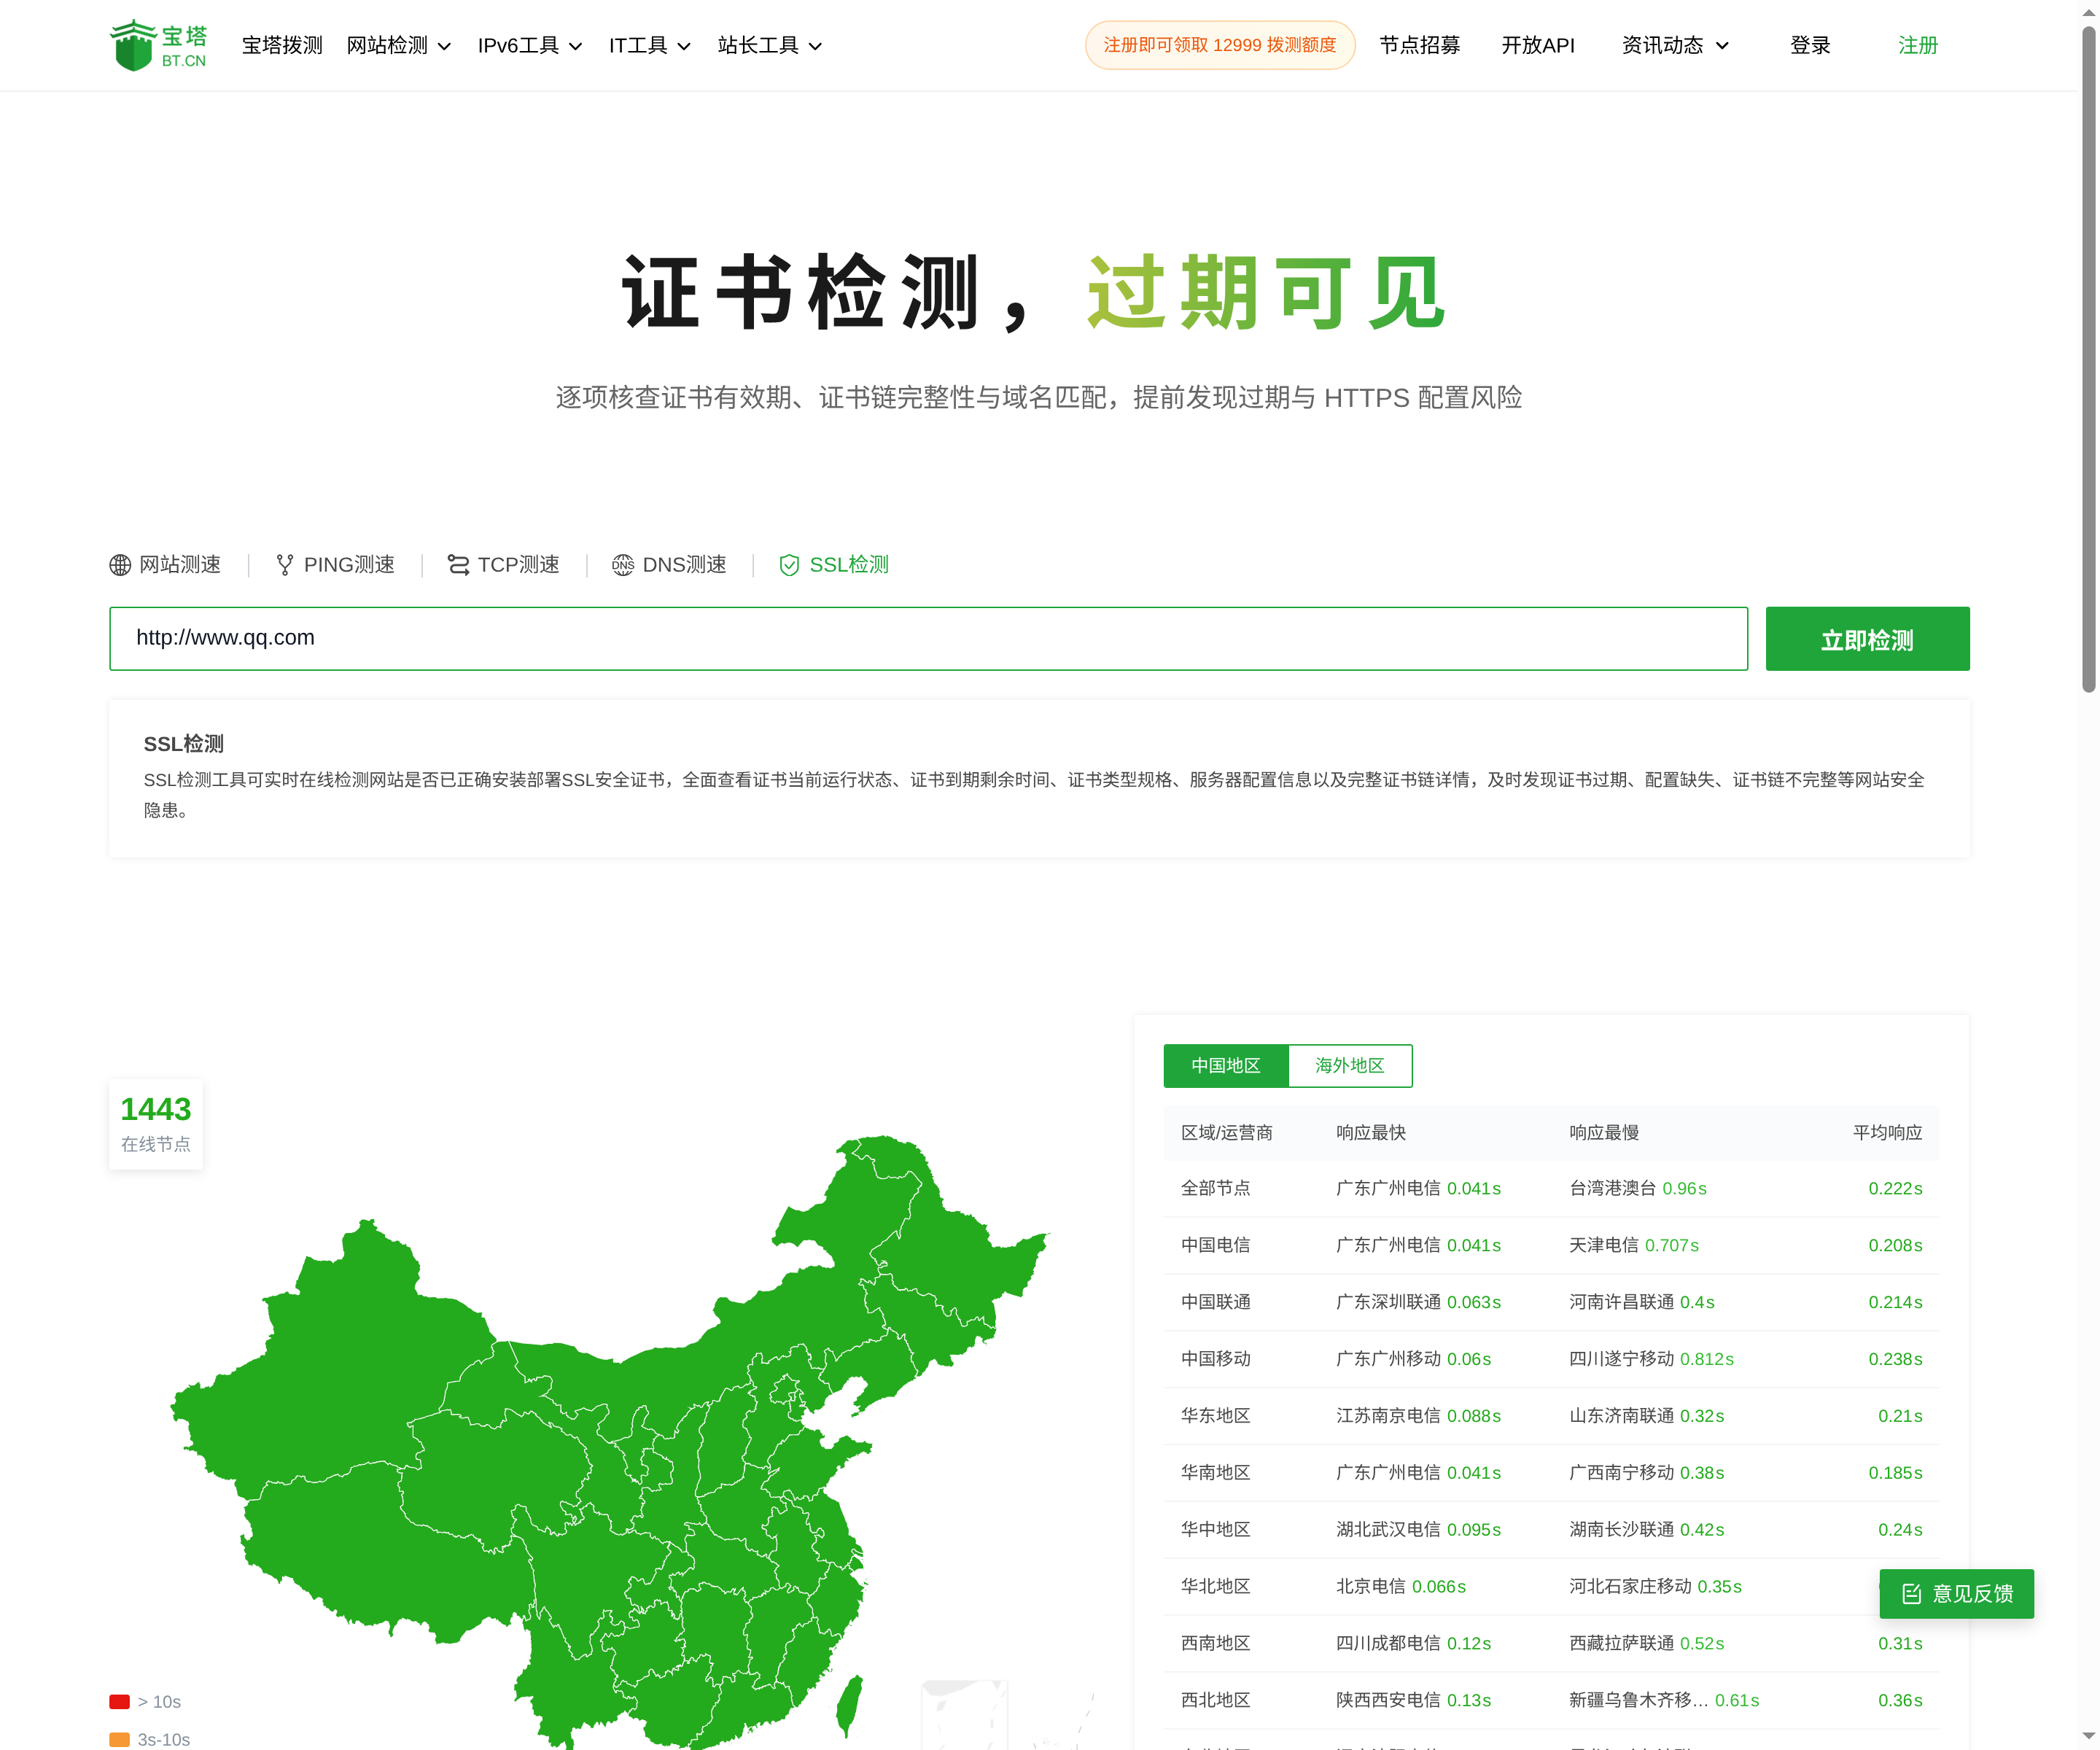
SSL 检测:证书有效期、证书链与 TLS 信息
差别在运维
第一是周期。免费证书普遍有效期短,三个月一轮,容错窗口小。
第二是自动化。续期、部署、重载服务,任一环节失败都可能导致过期。
第三是验证方式。泛域名证书通常要走 DNS 验证,DNS 权限一变,续期就断。免费 CA 还有签发频率限制,反复失败重试可能被暂时拒绝。
第四是兜底。付费证书出问题通常有人工支持,免费的只能自己查。
容易翻车的几个点
续期成功但服务没重载,用的还是旧证书。
DNS 验证用的 API 密钥过期,脚本静默失败,没人收到通知。
只在主域上配了证书,www 没覆盖。
新证书链不完整,桌面正常,移动端报错。服务器时间不准,新证书会被判成尚未生效。续期窗口设得太晚,一旦失败就来不及排查。
怎么把风险管住
用宝塔拨测的 SSL 检测从多个地区节点定期检查:剩余有效期、覆盖域名、链完整性。监控要覆盖所有用证书的域名,别只盯主站,子域和后台管理域名经常被漏掉。
告警设在到期前三十天,别等还剩三天才处理。证书更换后,检查链是否完整,比检查有效期更容易被忽略。
续期流程要能验证:不只是脚本返回成功,而是检查线上实际加载的证书序列号变了。
留一份手动部署的步骤,自动流程挂掉时能顶上。证书文件和私钥的备份也放好,重装时能快速恢复。
什么场景更适合付费
对可用性要求高、没有人值守、需要技术支持兜底的业务,付费更省心。
个人站、内部工具、测试环境,免费完全够用,只要把续期和检查交给脚本。
如果业务不能接受几分钟的证书告警,付费就是合理的选择。选哪个不是信仰问题,是运维成本问题。移动端用户不会告诉你为什么打不开,他们只会默默离开,这类损失,比一张证书的价格贵多了。
