密码生成器的长度和字符集怎么选:四组设置看清实际结果
有的系统只接受数字,有的限制特殊符号,有的要求较长密码。使用密码生成器前,先看接收方允许什么,再设置长度和字符集。页面上的“强度”标签可以作为观察项,不能替代目标系统的规则,也不能保证账号安全。
本文用四组设置展示当前工具行为。截图中的所有生成结果都已公开,只能作为操作样例,不用于任何真实账号。
只保留数字,核对长度
打开 IT 工具中的“密码生成器”,取消“大写字母”“小写字母”和“符号”,只保留“数字(0-9)”。把“密码长度”右侧的数字输入框改为 12,点击“重新生成”。
本次结果是 12 位数字,页面强度显示“弱”。这一步可以用来核对字符集开关与长度是否生效;它不表示任何系统都应该接受这段数字作为密码。
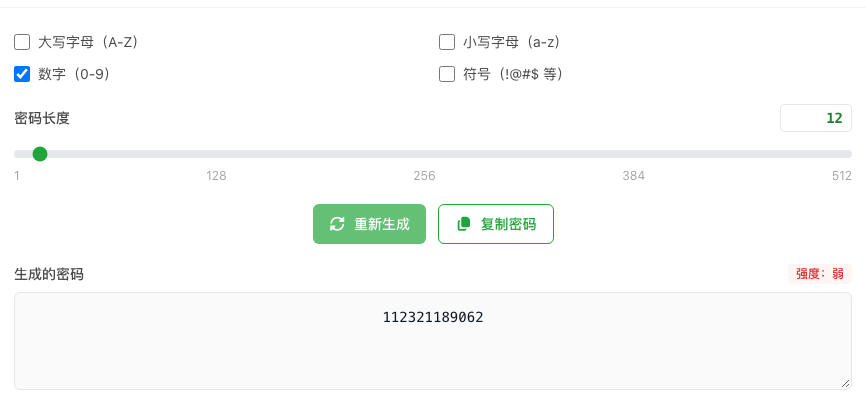
长度既可以通过滑块调整,也可以在数字框直接填写。需要精确值时,直接填写后再看结果长度,避免只凭滑块位置估计。页面显示的范围是 1–512,这是工具的输入范围,不是所有网站的密码长度限制。
每次改设置后,先确认选项与结果属于同一轮操作。本次在各组选项完成后都主动点击了“重新生成”,再记录结果,没有把上一组的输出当成本组选项产生的内容。
打开四类字符,再检查接收方规则
把大写、小写、数字和符号四个选项全部勾选,长度改为 24,再次生成。本次结果长度为 24,包含字母、数字和符号,页面标记为“非常强”。
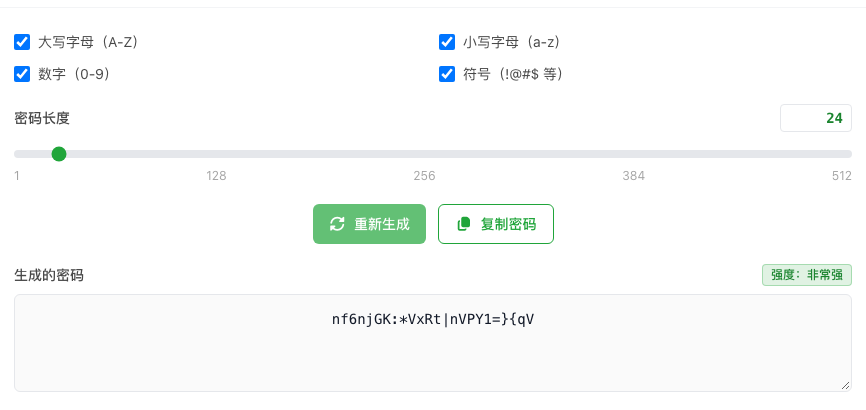
选中“符号”后,生成内容可能出现目标系统不接受的字符。不要只检查有没有感叹号,还要核对完整字符串中的每个符号。若接收方只允许某个特定符号集合,当前页面没有提供逐个符号白名单,不能仅靠勾选这一项就认定符合规则。
页面介绍使用浏览器的 crypto.getRandomValues 产生随机值。这个 API 提供适合密码学用途的随机数,但一次截图无法证明整个生成流程在所有环境中的安全性;长度、字符集、使用方式与后续保管仍然需要分别考虑。特别是本篇已经公开的结果,即使标为“非常强”,也不再适合作为秘密使用。
四项全选,不等于每类至少出现一个
保持四项全选,把长度改为 1,再次生成。本次结果只有一个 +,强度显示“弱”。一个位置显然不可能同时装下大写、小写、数字和符号四类字符。
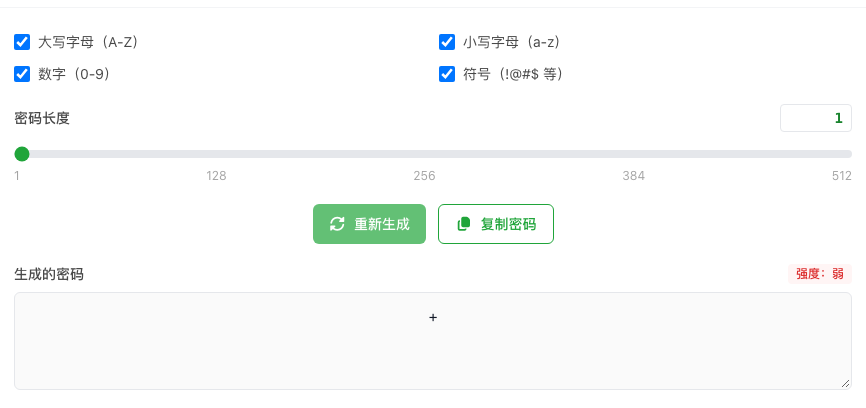
因此,选项应理解为允许参与生成的字符类别,不能当成“每个勾选类别都必定出现”的保证。如果目标系统明确要求四类各至少一个,应检查最终结果是否满足它的规则,不能只看勾选状态。增加长度也不等于已经完成了对这项要求的验证。
本例设置为 1 只用于观察边界,不是长度建议。不要为了通过某个强度标签,反复挑选看起来复杂的短结果,忽略目标系统真正要求的长度与字符约束。
全部取消后,框里可能仍是上一次的内容
最后把四个字符集全部取消。当前页面出现“至少需要勾选一个字符集”,“重新生成”按钮禁用,强度变为“无效”。不过结果框中仍保留上一轮的 +。
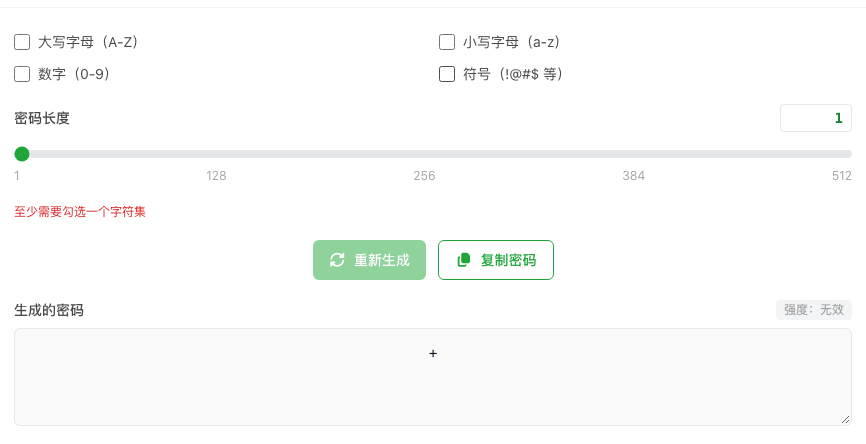
这个残留内容不能解释为“空字符集成功生成了密码”。遇到无效设置时,先恢复至少一个字符集,确认长度,再重新生成有效结果。不要因为结果框里还有文字,就跳过页面的错误提示。
实际使用时,先按接收方规则选好长度和类别,生成后核对完整内容,再使用“复制密码”。保存到需要的位置之前,避免把结果贴进共享聊天或公开截图;文章中的演示结果则始终作为公开样例处理。
