JWT 能解析就能登录吗?先看声明、时间和验签边界
排查接口认证问题时,常需要先看 Token 里写了哪个用户、什么时候签发、什么时候过期。宝塔拨测的“JWT解析”可以把三段字符串中的 Header、Payload 和 Signature 分开显示,并列出常见声明的说明。
解析只是读取内容。看到用户编号、时间或签名段,并不能证明签名正确,也不能证明服务器会接受这份 Token。下面全部使用虚构演示文本,不需要粘贴真实账号凭证。
先用演示字符串看三个区域
进入“JWT解析”,将下面内容粘进“JWT 字符串”输入框:
eyJhbGciOiJIUzI1NiIsInR5cCI6IkpXVCJ9.eyJzdWIiOiJkZW1vLXVzZXItMDEiLCJuYW1lIjoiRGVtbyBVc2VyIiwiaWF0IjoxNzk0NTI4MDAwLCJleHAiOjE3OTQ1MzE2MDB9.ZGVtby1zaWduYXR1cmUtbm90LXZlcmlmaWVk
这份演示文本的签名段只编码了 demo-signature-not-verified 这句话,没有使用对应密钥生成签名。它用于观察页面怎样解析,不能作为认证凭证。
修改输入后,页面自动更新。Header 区域显示 alg 为 HS256、typ 为 JWT;Payload 包含 sub、name、iat 和 exp;Signature 区域保留第三段文本。
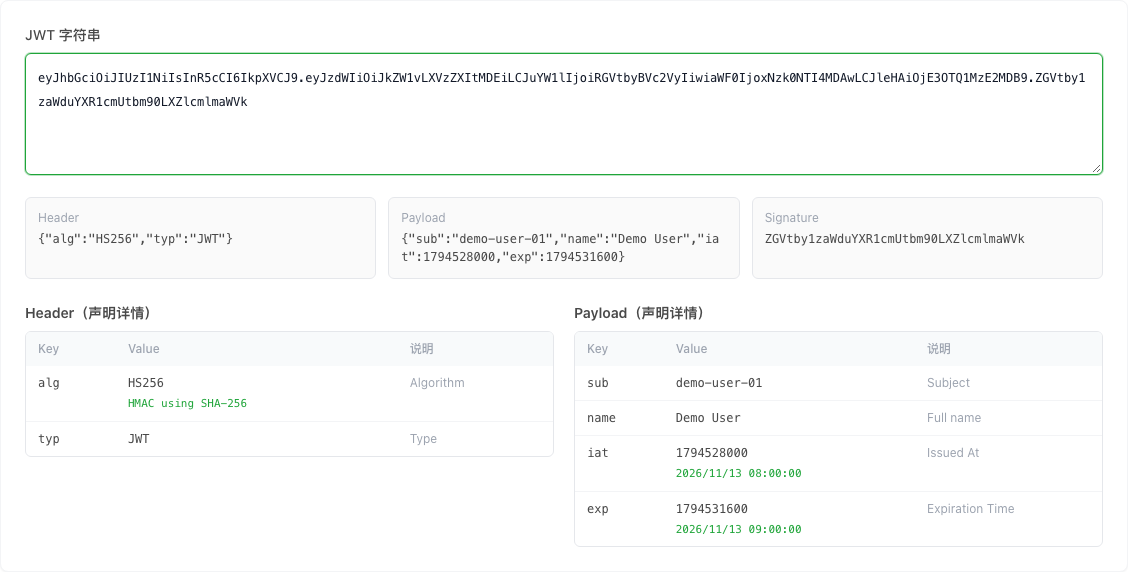
Header 里的 alg 是文本所声明的算法,页面将 HS256 解释为使用 SHA-256 的 HMAC。读到这项信息不等于已经按该算法验证过签名。Signature 区域能显示本例的占位文本,也正好说明这次结果只是结构与内容解析。
时间值按秒读,同时核对时区
本次 Payload 里的三个重点字段如下:
| 字段 | 演示值 | 用途 |
|---|---|---|
sub |
demo-user-01 |
主体标识,用来说明这份声明指向谁 |
iat |
1794528000 |
签发时间,单位为自 Unix 纪元起的秒 |
exp |
1794531600 |
过期时间,同样以秒计 |
在本次时区为 UTC+8 的浏览器中,工具将 iat 显示为 2026/11/13 08:00:00,将 exp 显示为 2026/11/13 09:00:00。对应的 UTC 时间分别是当天 00:00:00Z 和 01:00:00Z,两者相差一小时。
如果与服务日志差了八小时,先核对双方显示采用的时区;如果相差约一千倍,则要检查是不是把毫秒当成了秒。JWT 的这些时间声明按秒定义,不能直接把常见的十三位毫秒时间戳照搬进去。
页面把时间翻译为日期,方便阅读,但这不代表它替服务端判断了登录状态。正式验证还要考虑签名、服务端时钟以及业务采用的时间校验规则;也不能因为页面显示了绿色日期文字,就把它当成“当前有效”的通过标记。
中文字段也要检查实际解码结果
再换成下面这份带中文名称的演示文本:
eyJhbGciOiJIUzI1NiIsInR5cCI6IkpXVCJ9.eyJzdWIiOiJkZW1vLXVzZXItMDEiLCJuYW1lIjoi5ryU56S655So5oi3IiwiaWF0IjoxNzk0NTI4MDAwfQ.ZGVtby1zaWduYXR1cmU
这份 Payload 中的 name 是“演示用户”。本次上方原始 Payload 与下方声明详情都正确显示中文,iat 仍显示为同一个本地时间。
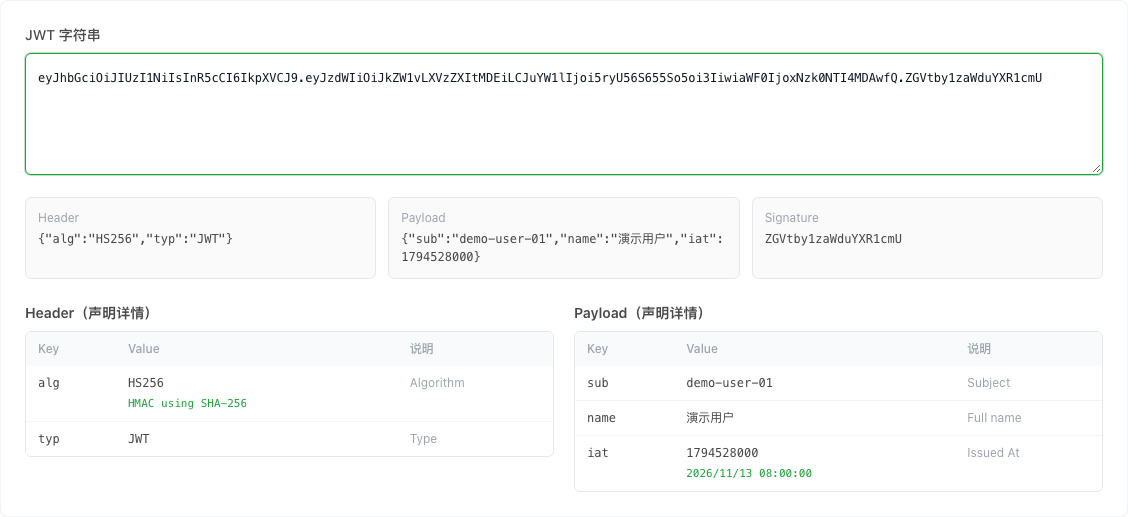
核对中文时,应同时比较字段原值和解析结果,避免把乱码误当成真实用户名。若只需要说明某个字段的结构,可以按本例构造虚构值;分享排查截图时,也应避免把实际 Token 一并公开。
段数报错,先检查复制是否完整
将输入换成故意只有两段的 demo.invalid,本次页面提示“JWT 应为 3 段(以 . 分隔),当前为 2 段”,之前的 Header、Payload 与声明值随之清空。
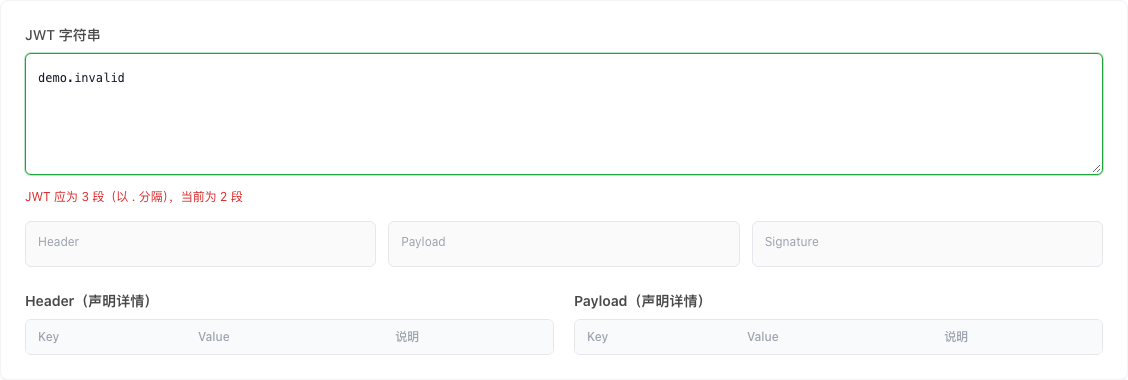
遇到这类提示,先检查复制时有没有截断、漏掉分隔点,或把其他请求头文字一并带进来。本篇演示的是当前工具支持的三段形式;段数符合要求后,还要能够解码出相应内容,才谈得上查看声明。
如果目的是判断“为什么接口仍然返回未授权”,下一步应回到服务端验证流程:按服务端允许的算法和对应密钥验签,再核对过期时间、签发者、受众等应用要求。解析页面负责帮助读懂字段,最终是否允许访问仍由服务端的验证结果和业务权限决定。
